
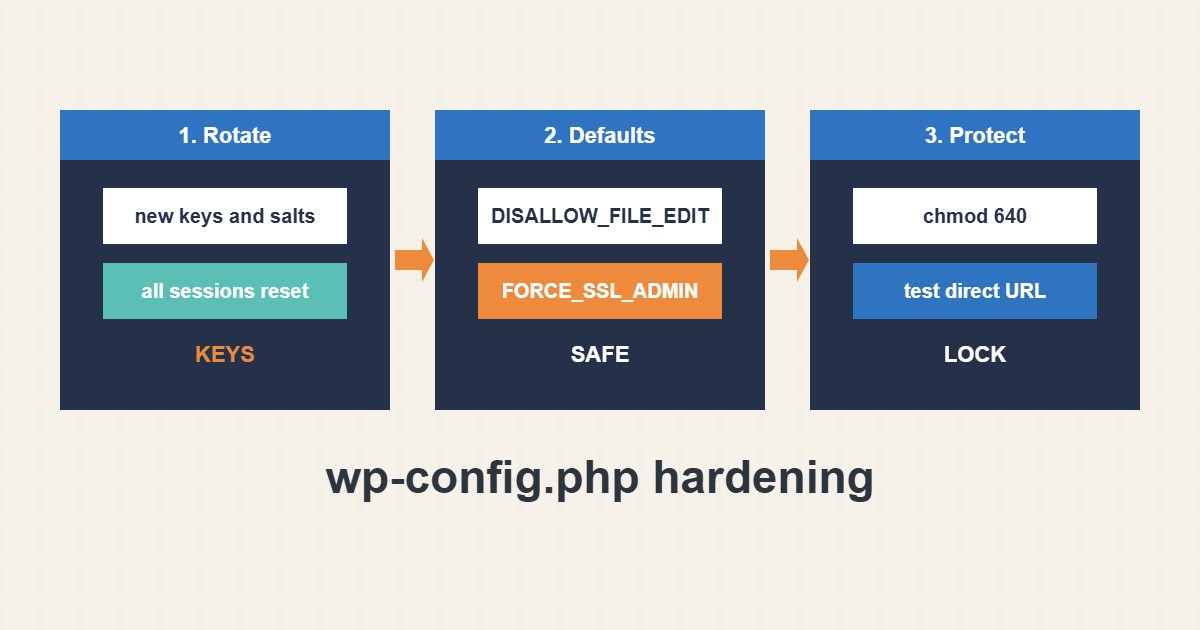
يحوي ملف wp-config.php بيانات قاعدة البيانات والمفاتيح السرية ومفاتيح مهمة، لذلك هو أكثر ملف حساسية في موقع ووردبريس. تجعل بضع تغييرات حذرة إساءة استخدامه أصعب: ملح جديد وإعدادات آمنة وصلاحيات صارمة وفحص أن خادم الويب لا يعرض محتواه أبداً. الإعدادات وفق وثائق ووردبريس؛ لم أشغّلها على موقعكم وخذوا نسخة احتياطية قبل التعديل.
١. أعيدوا توليد المفاتيح والملح
تحمي المفاتيح والملح كوكيز الدخول. ولّدوا قيماً جديدة من المولّد الرسمي واستبدلوا الأسطر القديمة. سيضطر كل المستخدمين لتسجيل الدخول من جديد، وهذا مفيد أيضاً عند الاشتباه باختراق:
// wp-config.php: keys and salts (generate NEW values, never reuse examples)
define('AUTH_KEY',         'put-unique-phrase-here');
define('SECURE_AUTH_KEY',  'put-unique-phrase-here');
define('LOGGED_IN_KEY',    'put-unique-phrase-here');
define('NONCE_KEY',        'put-unique-phrase-here');
// ...and the four matching _SALT lines
لا تنسخوا قيماً نموذجية من المقالات ومنها هذه.
٢. اضبطوا إعدادات آمنة
عطّلوا محرر الملفات المدمج وأجبروا HTTPS لمنطقة الإدارة وأبقوا مخرجات التصحيح مخفية في الإنتاج:
define('DISALLOW_FILE_EDIT', true);
define('FORCE_SSL_ADMIN', true);
define('WP_DEBUG', false);
define('WP_DEBUG_DISPLAY', false);
define('AUTOMATIC_UPDATER_DISABLED', false);
إن احتجتم للتصحيح فاكتبوا في ملف سجل لا على الشاشة؛ راجعوا دليل الشاشة البيضاء. وبشأن HTTPS راجعوا دليل HSTS.
٣. شدّدوا الصلاحيات
يجب أن يقرأ الملف المالك وخادم الويب فقط. واحجبوا الوصول المباشر في إعداد الخادم أيضاً:
chmod 640 wp-config.php        # or 600 if the web server user owns it
ls -l wp-config.php
# Apache: block direct web access
<Files wp-config.php>
  Require all denied
</Files>
عدّلوا الوضع بحسب استضافتكم؛ بعض الاستضافات المشتركة تحتاج قيمة مختلفة.
٤. اختبروا
تأكدوا أن الملف لا يُقدَّم وأن لا أسرار في مصدر الصفحة:
curl -sI https://example.com/wp-config.php | head -n 1   # expect 403 or 404, never 200 with source
curl -s https://example.com/ | grep -c 'DB_PASSWORD'      # expect 0
خذوا نسخة احتياطية قبل التغيير؛ راجعوا دليل النسخ الاحتياطي. وإن حُجبتم بعدها فراجعوا دليل استعادة الإدارة.
٥. أخطاء يجب تجنبها
تؤدي هذه العادات غالباً إلى التسريب:
Keeping the default placeholder keys      # sessions are easier to forge
WP_DEBUG_DISPLAY true on production     # leaks paths to visitors
wp-config.php readable by everyone      # 644 on shared servers is risky
Backup copy named wp-config.php.bak     # downloadable as plain text
واستخدموا أيضاً مستخدم قاعدة بيانات منفصلاً بصلاحيات محدودة؛ راجعوا دليل MySQL بأقل الصلاحيات.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا موقع شركة صغيرة (مختلقاً) نُسخ من نسخة قديمة فمفاتيحه افتراضية وملف نسخة wp-config.php.bak موجود في جذر الويب. بعد إعادة توليد الملح وحذف النسخة وضبط الصلاحيات على 640 والتحقق من أن الرابط المباشر يعطي 403 تُغلق أبرز التسريبات الواضحة.
٧. أخطاء شائعة
- ترك مفاتيح افتراضية أو مشتركة.
- عرض أخطاء التصحيح للزوار.
- صلاحيات مفتوحة على wp-config.php.
- ترك نسخ .bak أو .old في جذر الويب.
- التعديل دون نسخة احتياطية.
- إعادة استخدام كلمة مرور القاعدة في مكان آخر.
٨. أسئلة شائعة
هل يخرج تغيير الملح الجميع؟ نعم تبطل كل الجلسات ويسجل المستخدمون الدخول من جديد.
هل يمكن وضع wp-config.php خارج جذر الويب؟ يستطيع ووردبريس تحميله من مستوى أعلى؛ تحققوا من دعم استضافتكم.
600 أم 640؟ كلاهما قد يعمل؛ يتوقف على المستخدم الذي يشغّل PHP.
هل أعطّل محرر الملفات؟ عادة نعم؛ يحدّ من الضرر إن سُرق حساب مدير.
٩. قائمة تحقق سريعة
- انسخوا الملف احتياطياً.
- ولّدوا مفاتيح وملحاً جديدين.
- عطّلوا محرر الملفات.
- أخفوا مخرجات التصحيح.
- ضعوا صلاحيات صارمة.
- احذفوا النسخ الاحتياطية.
- اختبروا الرابط المباشر.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
ووردبريس: Editing wp-config.php · ووردبريس: Hardening · ووردبريس.org: Secret key generator · ووردبريس: Debugging