
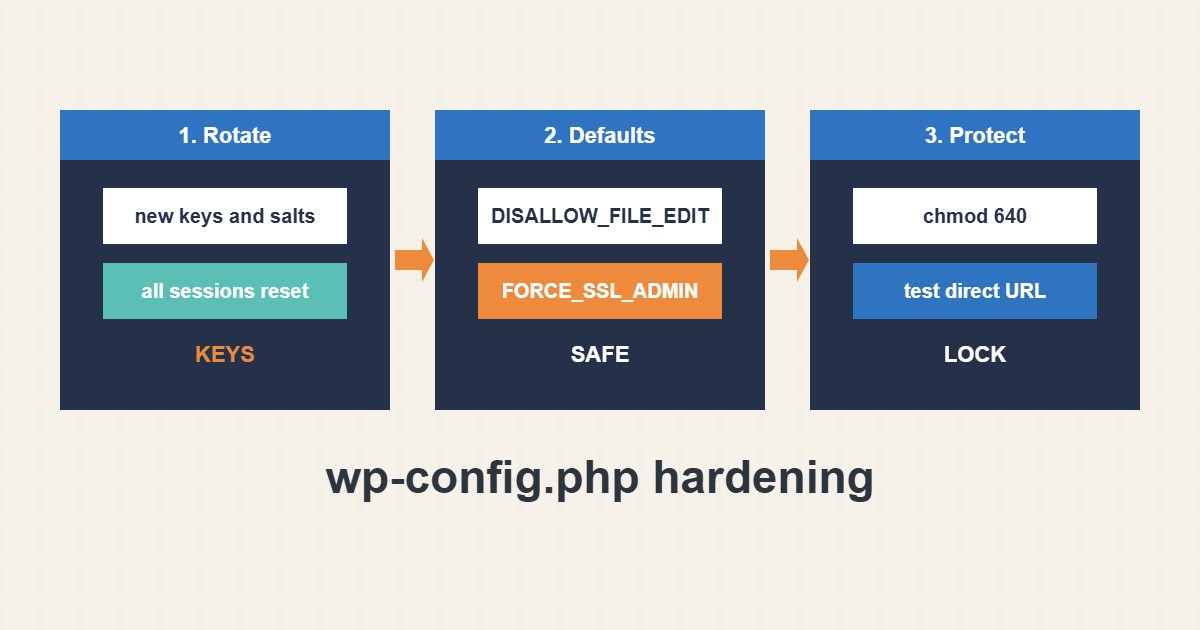
فایل wp-config.php اطلاعات پایگاه داده، کلیدهای محرمانه و کلیدهای مهم را نگه میدارد، پس حساسترین فایل سایت وردپرسی است. چند تغییر محتاطانه سوءاستفاده را سختتر میکند: salt تازه، پیشفرضهای امن، دسترسی سختگیرانه و بررسی اینکه وبسرور هرگز محتوای آن را نشان نمیدهد. تنظیمها از مستندات وردپرس آمدهاند؛ روی سایت شما اجرایشان نکردهام و قبل از ویرایش حتماً بکاپ بگیرید.
۱. کلیدها و salt ها را دوباره بسازید
کلیدها و salt ها از کوکی ورود محافظت میکنند. مقدارهای جدید را از تولیدکنندهٔ رسمی بگیرید و خطهای قدیمی را جایگزین کنید. همهٔ کاربران باید دوباره وارد شوند که بعد از مشکوکشدن به نفوذ هم مفید است:
// wp-config.php: keys and salts (generate NEW values, never reuse examples)
define('AUTH_KEY',         'put-unique-phrase-here');
define('SECURE_AUTH_KEY',  'put-unique-phrase-here');
define('LOGGED_IN_KEY',    'put-unique-phrase-here');
define('NONCE_KEY',        'put-unique-phrase-here');
// ...and the four matching _SALT lines
هرگز مقدارهای نمونهٔ مقالهها، از جمله همین مقاله، را کپی نکنید.
۲. پیشفرضهای امن بگذارید
ویرایشگر فایل داخلی را ببندید، HTTPS را برای بخش مدیریت اجباری کنید و خروجی debug را در محیط واقعی پنهان نگه دارید:
define('DISALLOW_FILE_EDIT', true);
define('FORCE_SSL_ADMIN', true);
define('WP_DEBUG', false);
define('WP_DEBUG_DISPLAY', false);
define('AUTOMATIC_UPDATER_DISABLED', false);
اگر debug لازم است در فایل لاگ بنویسید نه روی صفحه؛ راهنمای صفحهٔ سفید را ببینید. برای HTTPS راهنمای HSTS را ببینید.
۳. دسترسی را محدود کنید
فقط مالک و وبسرور باید فایل را بخوانند. دسترسی مستقیم را در تنظیم سرور هم ببندید:
chmod 640 wp-config.php        # or 600 if the web server user owns it
ls -l wp-config.php
# Apache: block direct web access
<Files wp-config.php>
  Require all denied
</Files>
حالت را با تنظیم هاست خود هماهنگ کنید؛ بعضی هاستهای اشتراکی مقدار دیگری لازم دارند.
۴. تست کنید
مطمئن شوید فایل سرو نمیشود و رازی در سورس صفحه نیست:
curl -sI https://example.com/wp-config.php | head -n 1   # expect 403 or 404, never 200 with source
curl -s https://example.com/ | grep -c 'DB_PASSWORD'      # expect 0
قبل از تغییر بکاپ بگیرید؛ راهنمای بکاپ را ببینید. اگر بعدش قفل شدید راهنمای بازیابی مدیریت را ببینید.
۵. اشتباههایی که باید پرهیز کرد
این عادتها اغلب به نشت میانجامند:
Keeping the default placeholder keys      # sessions are easier to forge
WP_DEBUG_DISPLAY true on production     # leaks paths to visitors
wp-config.php readable by everyone      # 644 on shared servers is risky
Backup copy named wp-config.php.bak     # downloadable as plain text
همچنین از کاربر پایگاه داده جدا با دسترسی محدود استفاده کنید؛ راهنمای MySQL با حداقل دسترسی را ببینید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید سایت کسبوکار کوچکی (ساختگی) از یک نسخهٔ قدیمی کلون شده، پس کلیدهایش پیشفرض است و فایل پشتیبان wp-config.php.bak در ریشهٔ وب مانده است. بعد از ساختن دوبارهٔ salt ها، حذف فایل پشتیبان، گذاشتن دسترسی ۶۴۰ و بررسی اینکه نشانی مستقیم ۴۰۳ میدهد، نشتهای آشکار اصلی بسته شدهاند.
۷. اشتباههای رایج
- ماندن کلیدهای پیشفرض یا مشترک.
- نمایش خطای debug به بازدیدکننده.
- دسترسی باز روی wp-config.php.
- ماندن نسخههای .bak یا .old در ریشهٔ وب.
- ویرایش بدون بکاپ.
- استفادهٔ مجدد از رمز پایگاه داده جای دیگر.
۸. پرسشهای متداول
تغییر salt همه را بیرون میکند؟ بله، همهٔ نشستها باطل میشوند و کاربران دوباره وارد میشوند.
wp-config.php میتواند بیرون ریشهٔ وب باشد؟ وردپرس میتواند آن را یک سطح بالاتر بخواند؛ بررسی کنید هاست پشتیبانی کند.
۶۰۰ بهتر است یا ۶۴۰؟ هر دو میتوانند کار کنند؛ بسته به کاربری است که PHP را اجرا میکند.
ویرایشگر فایل را ببندم؟ معمولاً بله؛ اگر حساب مدیر دزدیده شود آسیب را محدود میکند.
۹. چکلیست سریع
- از فایل بکاپ بگیرید.
- کلیدها و salt ها را بسازید.
- ویرایشگر فایل را ببندید.
- خروجی debug را پنهان کنید.
- دسترسی سختگیرانه بگذارید.
- نسخههای پشتیبان را حذف کنید.
- نشانی مستقیم را تست کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
WordPress: Editing wp-config.php · WordPress: Hardening · WordPress.org: Secret key generator · WordPress: Debugging