
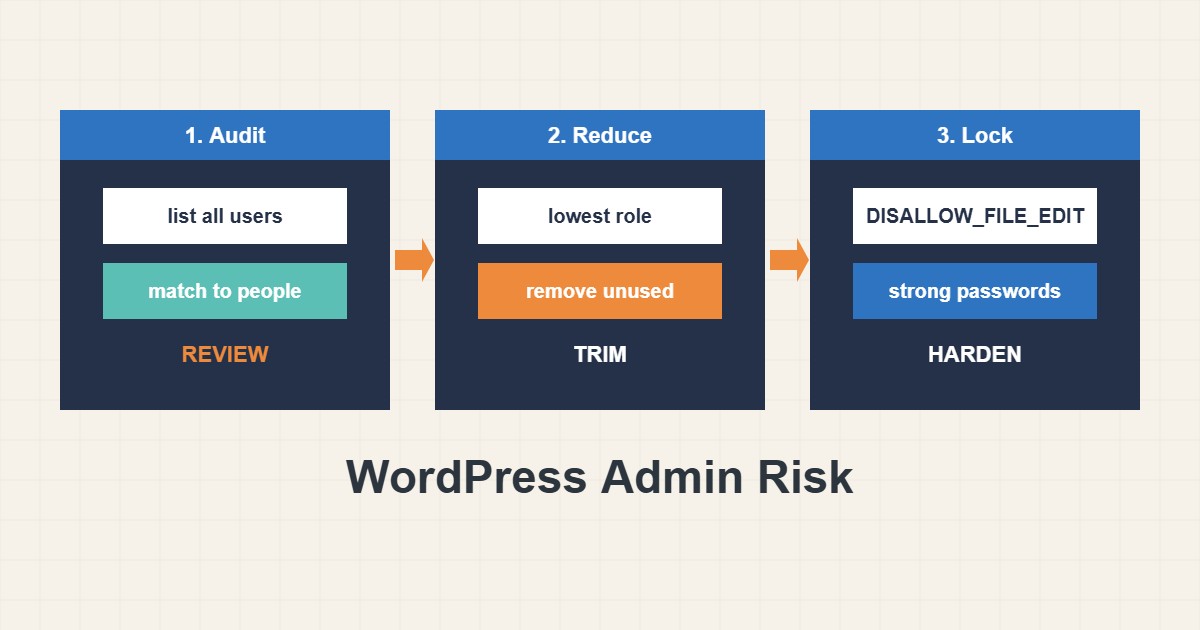
معظم اختراقات ووردبريس لا تبدأ باستغلال معقد، بل بحساب مدير ما كان يجب أن يوجد: وكالة سابقة أو مستخدم تجريبي منسي أو مطور لا يحتاج الآن إلا إلى كتابة المقالات. كل مدير يستطيع تثبيت شيفرة، فكل حساب مدير بوابة إلى الخادم كله. يوضح هذا الدليل كيف تراجعون من لديه وصول وتمنحون كل شخص أقل دور يتيح له العمل وتحذفون ما لا يُستخدم وتوقفون محرر الملفات المدمج حتى لا يستطيع دخول مسروق تعديل ملفات PHP من المتصفح.
١. اسردوا كل المستخدمين والأدوار
افتحوا Users في لوحة التحكم وفلتروا بحسب Administrator. وإن توفر WP-CLI فأمر واحد يطبع كل شيء مع تواريخ التسجيل:
wp user list --fields=ID,user_login,user_email,roles,user_registered --orderby=user_registeredدوّنوا لمن يعود كل حساب. من لا تعرفونه يحتاج سؤالاً لا تخميناً. انتبهوا للحسابات القديمة والمشتركة بين عدة أشخاص والحسابات التي لم يعد بريدها صالحاً.
٢. امنحوا أقل دور يعمل
لدى ووردبريس خمسة أدوار قياسية. Administrator يدير كل شيء وEditor يدير كل المحتوى وAuthor ينشر مقالاته وContributor يكتب ولا ينشر وSubscriber لديه ملف شخصي فقط. من يكتب المقالات يحتاج Author أو Editor لا Administrator. أبقوا مديراً أو اثنين موثوقين واستخدموا حساباً منفصلاً للعمل اليومي حتى لا تحمل جلسة متصفح مخترقة أعلى الصلاحيات.
٣. احذفوا الحسابات غير المستخدمة أو خفّضوها
قبل حذف مستخدم انظروا ماذا يملك: يسأل ووردبريس هل تُنقل مقالاته إلى مستخدم آخر فاختاروا ذلك بدل حذف المحتوى. وإن لم تكونوا متأكدين من الحاجة إلى حساب فخفّضوه أولاً إلى Subscriber وانتظروا الشكاوى. وراجعوا Application Passwords في كل ملف شخصي لأنها بيانات اعتماد منفصلة لـ REST API. خذوا نسخة احتياطية قبل التنظيف الكبير؛ يصف دليل التحديث الآمن روتيناً عملياً للنسخ.
٤. أوقفوا محرر الملفات في لوحة التحكم
يتيح محررا القوالب والإضافات للمدير تغيير شيفرة PHP من المتصفح. المهاجم الذي يحصل على دخول واحد يضع باباً خلفياً في ثوانٍ. أوقفوا المحررين بثابت واحد:
// wp-config.php, before the line 'That's all, stop editing!'
define('DISALLOW_FILE_EDIT', true);

// Stronger, but blocks ALL updates and installs from the dashboard:
// define('DISALLOW_FILE_MODS', true);
يزيل DISALLOW_FILE_EDIT المحررين فقط وهو آمن لمعظم المواقع. أما DISALLOW_FILE_MODS الأقوى فيمنع أيضاً تثبيت الإضافات والقوالب وتحديثها من لوحة التحكم، فلا تستخدموه إلا إذا كنتم تحدّثون عبر عملية أخرى. وارجعوا إلى نسخة من wp-config.php إن حدث خلل.
٥. قوّوا ما يبقى
استخدموا كلمات مرور فريدة وطويلة مع مدير كلمات المرور وفعّلوا المصادقة الثنائية للمديرين؛ تجدون حدود المعدل وXML-RPC في مقال تقوية صفحة الدخول في هذا الموقع. وأنهوا الجلسات بعد تغيّر الموظفين: تغيير المفاتيح السرية في wp-config.php يُخرج الجميع دفعة واحدة وهو مفيد بعد الاشتباه باختراق.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا أن الأمر طبع ما يلي (بيانات مختلقة):
ID  user_login  roles          user_registered
1   owner       administrator  2022-03-01
7   designer    administrator  2023-09-12
12  oldagency   administrator  2021-05-20
أُنشئ المستخدم 12 عام 2021 لوكالة لم تعد تعمل معكم. أأمن مسار هو التأكد من الوكالة ونقل المقالات وحذف الحساب أو تخفيضه. المستخدم 7 مصمم يعدّل الصفحات فقط فيكفيه Editor. النتيجة مدير واحد بدل ثلاثة والعمل نفسه ما زال ممكناً.
٧. أخطاء شائعة
- منح الجميع Administrator لأنه أسهل.
- حذف مستخدم دون نقل محتواه.
- مشاركة دخول واحد بين عدة أشخاص.
- نسيان application passwords ومستخدمي API القدامى.
- تفعيل DISALLOW_FILE_MODS ثم التساؤل عن اختفاء التحديثات.
- عدم معرفة صاحب كل حساب مدير.
٨. أسئلة شائعة
كم مديراً يجب أن يكون للموقع؟ أقل ما يمكن، غالباً واحد أو اثنان موثوقان.
هل إيقاف محرر الملفات يمنع كل الهجمات؟ لا. يزيل مساراً سهلاً واحداً. تبقى الحاجة إلى التحديثات وكلمات المرور القوية والنسخ الاحتياطي.
هل تغيير اسم المستخدم admin آمن؟ أنشئوا مديراً جديداً باسم مختلف وسجلوا به واحذفوا القديم مع نقل المحتوى.
ماذا لو تعذر الوصول إلى صاحب الحساب القديم؟ خفّضوا الحساب أولاً واحتفظوا بالمحتوى ودوّنوا القرار.
٩. قائمة تحقق سريعة
- اسردوا كل المستخدمين والأدوار.
- اربطوا كل حساب بشخص حقيقي.
- خفّضوا الأدوار إلى الحد الأدنى.
- احذفوا أو خفّضوا الحسابات غير المستخدمة مع نقل المحتوى.
- راجعوا Application Passwords.
- أضيفوا DISALLOW_FILE_EDIT إلى wp-config.php.
- استخدموا كلمات مرور فريدة ومصادقة ثنائية.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
ووردبريس Documentation: Roles and Capabilities · ووردبريس: Hardening ووردبريس · WP-CLI: wp user list · ووردبريس: Editing wp-config.php