
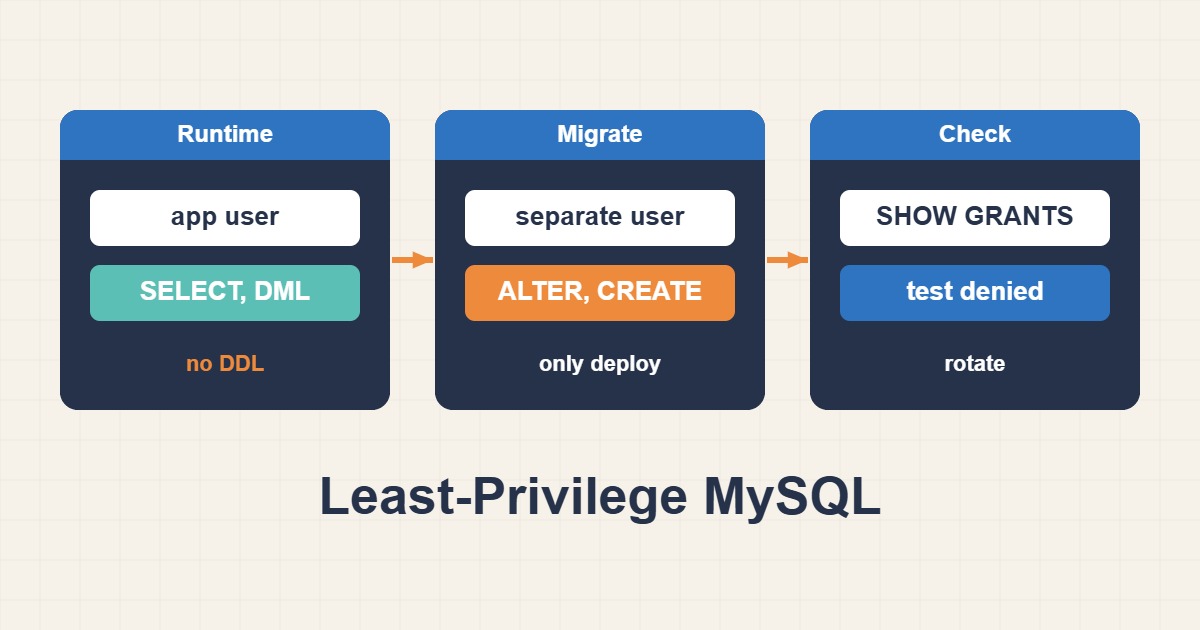
لا ينبغي استخدام root كاعتماد يومي للتطبيق. قد يتيح اختراق تطبيق واحد الوصول إلى مخططات أخرى أو إدارة المستخدمين وتغيير البنية. الأفضل فصل استعلامات التشغيل عن ترحيل البنية ومنح العمليات المطلوبة فعلاً. يجب اختبار أقل الصلاحيات؛ سحب أذونات عشوائية أثناء الترافيك ليس خطة أمن موثوقة.
١. حدد المتطلبات والإصدار
يستهدف المثال MySQL 8.0/8.4؛ افحص MariaDB والعملاء الأقدم بشكل مستقل. حدد الحاجة إلى CRUD أو إجراءات مخزنة وجداول مؤقتة. قد تحتاج إضافات ووردبريس إلى CREATE وALTER أثناء التثبيت والترقية؛ الصلاحيات الأربع ليست إعداداً عاماً لكل ووردبريس. نفذ تغييرات البنية المراجعة بحساب ترحيل منفصل.
٢. عرّف الحساب والمضيف بدقة
يشمل حساب MySQL المستخدم والمضيف معاً. استبدل IP بالمصدر الحقيقي للتطبيق؛ قد تغير NAT أو Proxy أو Socket المطابقة. يفترض REQUIRE SSL إعداد TLS صالحاً. لا تستخدم كلمة المرور التجريبية؛ وفر قيمة فريدة بأداة آمنة وأبقها خارج Git والمحادثة ووسائط Shell. راجع تاريخ SQL وسجلات الإدارة لمنع كشفها.
-- Administrative session; replace all placeholders securely.
CREATE USER 'app_runtime'@'10.20.30.40'
  IDENTIFIED BY 'REPLACE_WITH_UNIQUE_SECRET' REQUIRE SSL;
GRANT SELECT, INSERT, UPDATE, DELETE
  ON appdb.* TO 'app_runtime'@'10.20.30.40';
SHOW GRANTS FOR 'app_runtime'@'10.20.30.40';
٣. أبق نطاق المنح محدوداً
يشمل appdb.* المخطط المحدد وجداوله المستقبلية. استخدم منحاً على جداول محددة عند الحاجة الأضيق. تجنب ALL على *.* وGRANT OPTION وFILE بلا مبرر. قد تتجاوز الأدوار أو الصلاحيات العامة السابقة القيد الظاهر؛ يسهل تدقيق حساب جديد. لا تحتاج CREATE USER وGRANT العادية إلى FLUSH PRIVILEGES.
٤. اختبر من مضيف التطبيق الحقيقي
استخدم Prompt أو مخزن أسرار، لا -pPASSWORD. يحتاج الاتصال التجريبي إلى شهادة خادم صالحة وملف CA حقيقي. يعرض USER هوية الاتصال وCURRENT_USER الحساب المطابق للصلاحيات. اختبر القراءة والكتابة الفعلية على بيانات اختبار مصرح بها؛ SHOW GRANTS وحده لا يثبت عمل جميع الوظائف.
mysql --host=db.example.net --user=app_runtime --password   --ssl-mode=VERIFY_IDENTITY --ssl-ca=/path/to/trusted-ca.pem
-- Inside the resulting session:
SELECT USER(), CURRENT_USER();
SHOW GRANTS;
٥. التحويل ومعيار النجاح
اختبر في Staging ثم بدّل اعتماد التشغيل. قد تبقى اتصالات Pool القديمة على الحساب السابق؛ أنشئ اتصالات جديدة. عند الفشل، ارجع للاعتماد السابق المحمي وحدد الإذن المفقود من خطأ واضح بدلاً من منح ALL. ألغ الاعتماد الواسع بعد نجاح جميع المسارات المطلوبة. النجاح يعني عمل المسموح ورفض الوصول خارج النطاق وعدم ظهور أخطاء صلاحيات جديدة.