
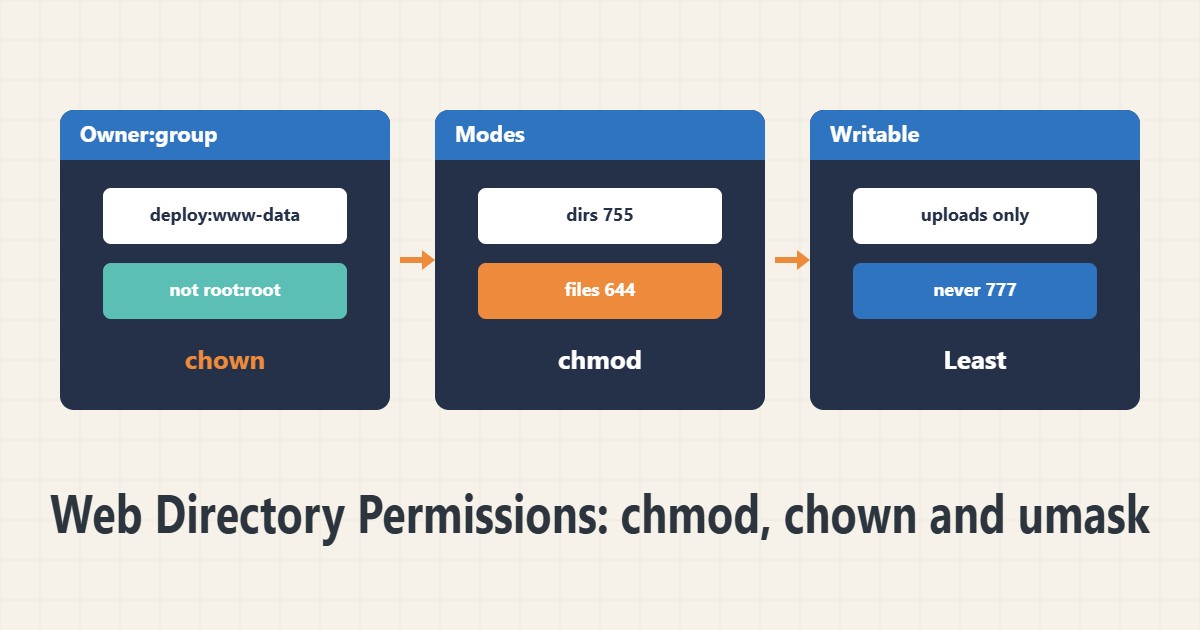
مجوز اشتباه یا همه را بیرون نگه میدارد، یا همه را راه میدهد. چارهای که بعضیها انتخاب میکنند، 777، همهچیز را باز میکند و راه نفوذ است. این راهنما الگوی ساده و امن برای سایت روی لینوکس را میگوید.
۱. خواندن مجوز فعلی
ls -ld /var/www/site
ls -l /var/www/site | head
stat -c '%U:%G %a %n' /var/www/site/wp-config.php
ستون اول مجوز، بعد مالک و گروه است. عدد سهرقمی مجوز برای مالک، گروه و بقیه است. خواندن ۴، نوشتن ۲ و اجرا ۱ است و ۷ یعنی همه.
۲. الگوی معمول
sudo chown -R deploy:www-data /var/www/site
sudo find /var/www/site -type d -exec chmod 755 {} +
sudo find /var/www/site -type f -exec chmod 644 {} +
مالک یک کاربر استقرار است و گروه، کاربر وبسرور. پوشهها ۷۵۵ و فایلها ۶۴۴ میشوند. نام deploy و www-data نمونه است و روی هر توزیع فرق میکند. پیش از اجرای recursive، مسیر را دوباره بخوانید.
۳. فایلهای حساس
sudo chmod 640 /var/www/site/wp-config.phpفایل تنظیمات دیتابیس را برای بقیه ببندید. گروه وبسرور باید بتواند آن را بخواند، ولی بقیه نه. مجوز ۶۰۰ هم ممکن است اگر مالک همان کاربر PHP باشد.
۴. فقط پوشهٔ لازم را قابلنوشتن کنید
برنامه معمولاً فقط به پوشهٔ آپلود یا کش نیاز به نوشتن دارد. بقیهٔ کد باید برای کاربر وب فقطخواندنی باشد. اگر وردپرس خودش را بهروزرسانی میکند، مالک باید کاربر PHP باشد یا تغییرات را با کاربر استقرار انجام دهید. مجوز ۷۷۷ هرگز لازم نیست.
۵. umask و setgid
umask
sudo chmod g+s /var/www/site/uploads
umask مجوز پیشفرض فایلهای جدید را تعیین میکند. مقدار ۰۲۲ فایلها را ۶۴۴ میسازد. بیت setgid روی پوشه باعث میشود فایلهای جدید گروه پوشه را بگیرند. برای مرور امنیت کلی گزارش Lynis و برای ورود امن راهنمای SSH را ببینید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید آپلود در وردپرس خطای مجوز میداد و کسی ۷۷۷ را روی کل سایت زده بود. مالک و گروه درست شد، پوشهها ۷۵۵ و فایلها ۶۴۴ شدند و فقط پوشهٔ آپلود برای کاربر PHP قابلنوشتن ماند. آپلود کار کرد و سطح نفوذ کمتر شد. این سناریو فقط برای توضیح است، نه اندازهگیری واقعی.
۷. اشتباههای رایج
- استفاده از chmod -R 777.
- اجرای chown recursive روی مسیر اشتباه.
- قابلنوشتنگذاشتن کل کد برای کاربر وب.
- نگذاشتن مجوز سختگیرانه روی wp-config.php.
۸. پرسشهای متداول
چرا 777 بد است؟ هر کاربر سیستم میتواند فایل را تغییر دهد.
۶۴۴ یعنی چه؟ مالک بخواند و بنویسد؛ بقیه فقط بخوانند.
umask را کجا تنظیم کنم؟ در پروفایل شل یا تنظیمات سرویس.
۹. چکلیست سریع
- مالک و گروه درست است.
- پوشهها ۷۵۵ و فایلها ۶۴۴ هستند.
- wp-config.php محدود شد.
- فقط پوشهٔ لازم قابلنوشتن است.
- umask و setgid بررسی شد.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.