
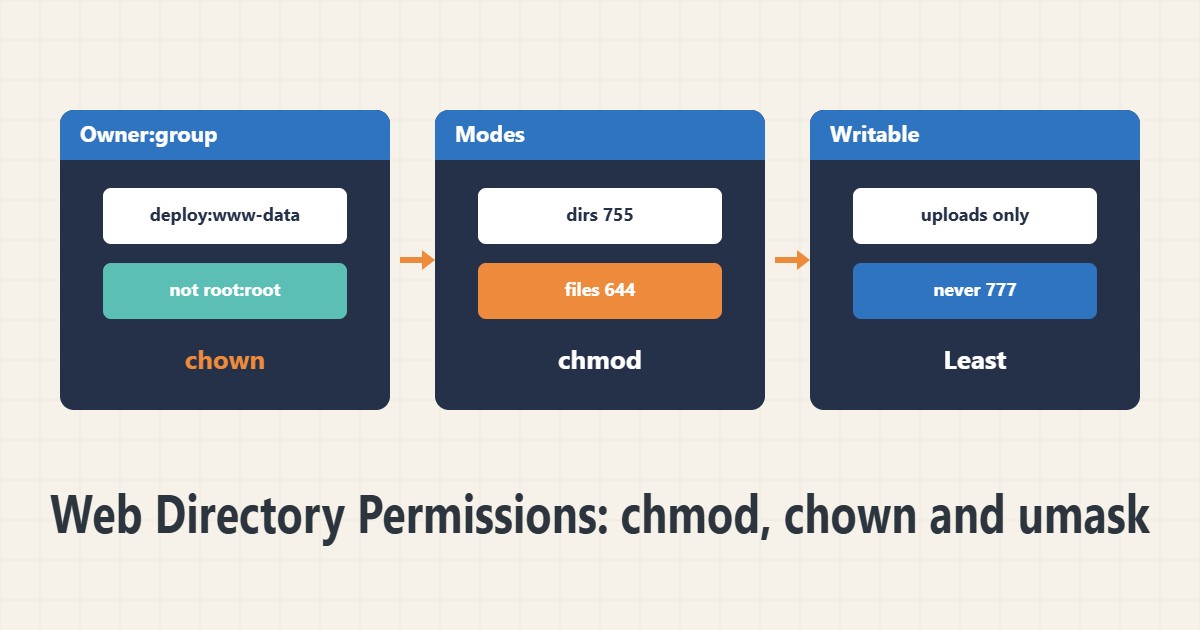
الصلاحية الخاطئة إما تحجب الجميع وإما تدخلهم جميعاً. والاختصار الذي يختاره بعضهم، 777، يفتح كل شيء ويصير باب اختراق. يعرض هذا الدليل نمطاً بسيطاً وآمناً لموقع على لينكس.
١. قراءة الصلاحيات الحالية
ls -ld /var/www/site
ls -l /var/www/site | head
stat -c '%U:%G %a %n' /var/www/site/wp-config.php
العمود الأول هو الصلاحية يليه المالك والمجموعة. والرقم من ثلاث خانات للمالك والمجموعة والبقية. القراءة 4 والكتابة 2 والتنفيذ 1، ويعني 7 الكل.
٢. النمط المعتاد
sudo chown -R deploy:www-data /var/www/site
sudo find /var/www/site -type d -exec chmod 755 {} +
sudo find /var/www/site -type f -exec chmod 644 {} +
المالك مستخدم نشر والمجموعة مستخدم خادم الويب. تصبح المجلدات 755 والملفات 644. والاسمان deploy وwww-data نموذجان ويختلفان بحسب التوزيعة. أعيدوا قراءة المسار قبل تشغيل أمر تكراري.
٣. الملفات الحساسة
sudo chmod 640 /var/www/site/wp-config.phpأغلقوا ملف إعداد قاعدة البيانات أمام الآخرين. يجب أن تتمكن مجموعة خادم الويب من قراءته لكن ليس البقية. والصلاحية 600 ممكنة أيضاً إن كان المالك هو مستخدم PHP.
٤. اجعلوا اللازم فقط قابلاً للكتابة
يحتاج التطبيق عادة إلى الكتابة في مجلد الرفع أو الكاش فقط. وبقية الشيفرة يجب أن تكون للقراءة فقط لمستخدم الويب. وإذا كان ووردبريس يحدّث نفسه فيجب أن يكون المالك مستخدم PHP أو أن تجروا التغييرات بمستخدم النشر. ولا حاجة أبداً إلى الصلاحية 777.
٥. umask وsetgid
umask
sudo chmod g+s /var/www/site/uploads
يحدد umask الصلاحية الافتراضية للملفات الجديدة. والقيمة 022 تجعل الملفات 644. ويجعل بت setgid على المجلد الملفات الجديدة تأخذ مجموعة المجلد. وللمراجعة الأمنية الشاملة راجعوا تقرير Lynis وللدخول الآمن دليل SSH.
٦. مثال توضيحي وليس قياساً حقيقياً
لنفترض أن رفع ملف في ووردبريس أعطى خطأ صلاحية وكان أحدهم قد وضع 777 على الموقع كله. صُحّح المالك والمجموعة وصارت المجلدات 755 والملفات 644 وبقي مجلد الرفع وحده قابلاً للكتابة لمستخدم PHP. فعمل الرفع وصغرت سطح الهجوم. هذا سيناريو مختلق للتوضيح وليس قياساً حقيقياً.
٧. أخطاء شائعة
- استخدام chmod -R 777.
- تشغيل chown تكراري على مسار خاطئ.
- ترك كل الشيفرة قابلة للكتابة لمستخدم الويب.
- عدم تقييد wp-config.php.
٨. أسئلة شائعة
لماذا 777 سيئ؟ لأن أي مستخدم في النظام يستطيع تعديل الملف.
ماذا يعني 644؟ يقرأ المالك ويكتب والآخرون يقرؤون فقط.
أين أضبط umask؟ في ملف إعداد الصدفة أو إعدادات الخدمة.
٩. قائمة تحقق سريعة
- المالك والمجموعة صحيحان.
- المجلدات 755 والملفات 644.
- قُيّد wp-config.php.
- المجلد اللازم فقط قابل للكتابة.
- روجع umask وsetgid.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.