
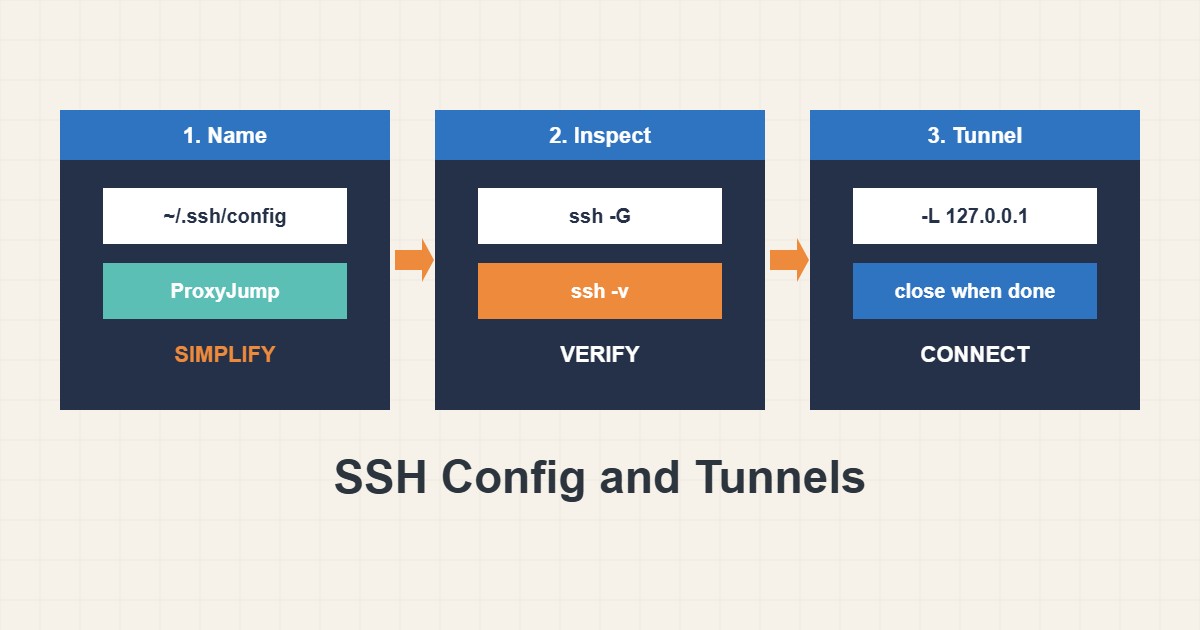
سرورهای پشت bastion یا شبکهٔ خصوصی امنتر از سرورهای باز در اینترنتاند، اما رسیدن به آنها با دستورهای بلند خستهکننده و پرخطاست. OpenSSH این را با فایل config، ProxyJump برای عبور از bastion و port forwarding برای رسیدن به سرویس خصوصی از کامپیوتر خودتان حل میکند. این راهنما تنظیم مرتبی نشان میدهد و عادتهای امن همراهش را: کلید بهجای رمز، forward بسته به localhost و راهی برای دیدن اینکه SSH واقعاً چه خواهد کرد قبل از اتصال.
۱. میزبانها را در ~/.ssh/config بگذارید
بهجای تایپ کاربر، آدرس و کلید در هر بار، یک بار میزبانها را نامگذاری کنید:
# ~/.ssh/config
Host bastion
    HostName bastion.example.com
    User deploy
    IdentityFile ~/.ssh/id_ed25519

Host web1
    HostName 10.0.0.12
    User deploy
    ProxyJump bastion
    IdentityFile ~/.ssh/id_ed25519
حالا ssh web1 خودکار از bastion وصل میشود. ProxyJump اتصال رمزشده به bastion باز میکند و نشست شما را از آن عبور میدهد، پس سرور خصوصی آدرس عمومی لازم ندارد و کلیدها روی کامپیوتر خودتان میمانند. فایل را خصوصی نگه دارید: chmod 600 ~/.ssh/config.
۲. ببینید SSH چه خواهد کرد
وقتی چیزی عجیب رفتار میکند، از SSH بخواهید تنظیمات مؤثر را چاپ کند و با حالت verbose ببینید کدام گام شکست میخورد:
ssh -G web1 | grep -E '^(hostname|user|proxyjump|identityfile) '
ssh -v web1 true 2>&1 | grep -E 'Authenticated|Connecting|Executing'
دستور اول میزبان نهایی، کاربر، jump host و کلید را بعد از ادغام همهٔ بلوکهای منطبق نشان میدهد. دومی خطهای اتصال و احراز هویت را. این از ویرایش کورکورانهٔ فایل سریعتر است.
۳. یک پورت خصوصی را به کامپیوتر خود forward کنید
forward محلی سرویس راه دور را از راه اتصال رمزشده روی ماشین خودتان در دسترس میگذارد. راه امنی برای استفاده از کلاینت دیتابیس بدون باز کردن دیتابیس به اینترنت است:
# Reach a database that listens only on the private network
ssh -N -L 127.0.0.1:3307:127.0.0.1:3306 web1

# In another terminal, connect to your local end
mysql -h 127.0.0.1 -P 3307 -u appuser -p
به 127.0.0.1 در سمت محلی دقت کنید: forward فقط روی کامپیوتر شما گوش میدهد نه شبکهتان. -N یعنی دستور راه دور نیست، فقط تونل. وقتی تمام شد با Ctrl+C ببندید.
۴. با forward راه دور و bind گسترده مراقب باشید
forward راه دور (-R) چیزی را سمت سرور در دسترس میگذارد و با bind گسترده ممکن است برای دیگران هم باز کند. forward محلی با bind روی 0.0.0.0 تونل شما را با همهٔ شبکهتان به اشتراک میگذارد. فقط وقتی استفاده کنید که بدانید چه کسی به پورت میرسد. اگر در مسیر قوانین فایروال را عوض میکنید اول راهنمای تغییر امن فایروال را بخوانید تا از SSH قفل نشوید.
۵. کلیدها و سمت سرور را معقول نگه دارید
از نوع کلید مدرن استفاده کنید، کلید خصوصی را با passphrase محافظت کنید و در agent بارگذاری کنید. کلید خصوصی را روی سرورها کپی نکنید؛ با ProxyJump jump host به کلید شما نیاز ندارد. روی سرورها ورود با رمز را خاموش نگه دارید و ببینید چه کسی میتواند وارد شود. هرگز کلید خصوصی را به اشتراک نگذارید یا در چت و تیکت نچسبانید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید باید دیتابیسی در 10.0.0.12 را که فقط روی شبکهٔ خصوصی گوش میدهد بررسی کنید (آدرس ساختگی). بدون config دستور بلندی با jump host و پورتها میزدید. با config بالا یک forward کوتاه اجرا میکنید، کلاینت محلی را به پورت ۳۳۰۷ وصل میکنید، بررسی را انجام میدهید و تونل را میبندید. دیتابیس هرگز پورت عمومی نمیگیرد و کل تنظیم چند خطی است که بعداً میتوانید بخوانید.
۷. اشتباههای رایج
- باز کردن دیتابیس به اینترنت بهجای تونل.
- bind تصادفی forward روی 0.0.0.0.
- کپی کلید خصوصی روی bastion.
- نادیدهگرفتن هشدار host key با میانبرها.
- باز گذاشتن تونلها برای روزها.
- ویرایش config بدون بررسی با ssh -G.
۸. پرسشهای متداول
تفاوت ProxyJump و agent forwarding چیست؟ ProxyJump اتصال را عبور میدهد پس کلیدها روی کامپیوتر شما میمانند. agent forwarding agent شما را روی ماشین راه دور در دسترس میگذارد و ریسک بیشتری دارد.
چرا forward با address already in use شکست میخورد؟ برنامهٔ دیگری پورت محلی را دارد. پورت دیگری بگیرید یا صاحبش را پیدا کنید؛ راهنمای ss و lsof را ببینید.
میتوانم چند پورت را forward کنم؟ بله، چند گزینهٔ -L یا خط LocalForward در config اضافه کنید.
روی هر سرور مجاز است؟ مدیر میتواند forwarding را در تنظیمات sshd ببندد. اگر بسته است بپرسید.
۹. چکلیست سریع
- میزبانها را در ~/.ssh/config نامگذاری کنید.
- برای سرورهای خصوصی از ProxyJump استفاده کنید.
- تنظیمات را با ssh -G بررسی کنید.
- forwardهای محلی را به 127.0.0.1 ببندید.
- بعد از کار تونلها را ببندید.
- کلید با passphrase بگذارید و از agent forwarding پرهیز کنید.
- ورود به هر سرور را مرور کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
OpenBSD manual: ssh_config(5) · OpenBSD manual: ssh(1) · OpenSSH: Manual pages · OpenBSD manual: sshd_config(5)