
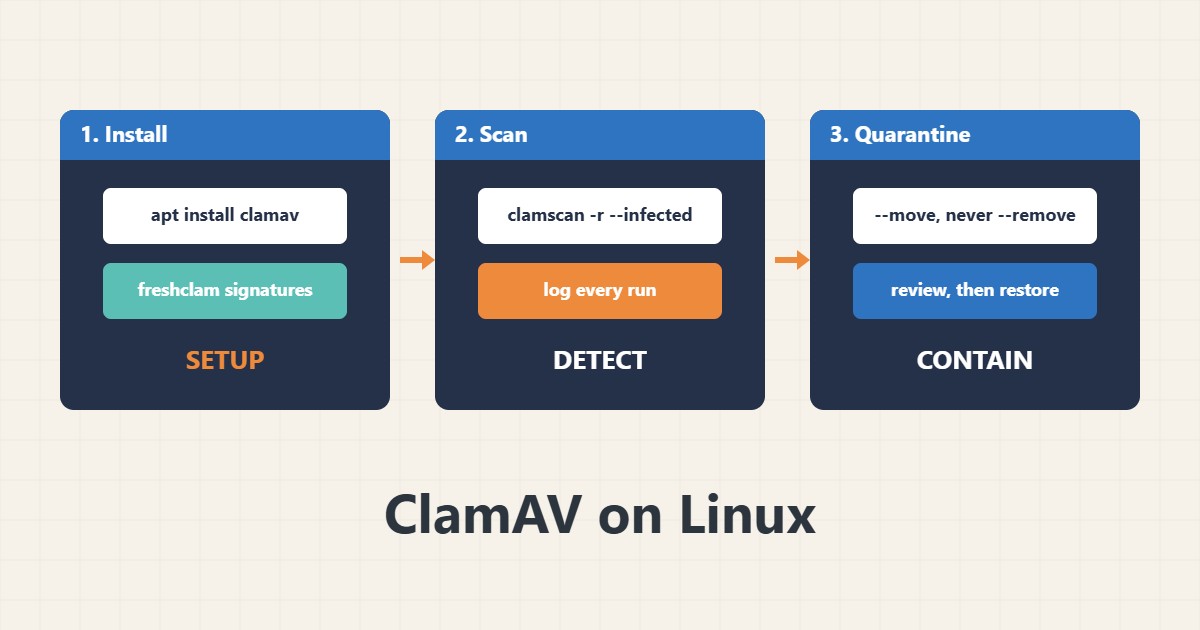
ClamAV اسکنری رایگان است که signature های بدافزار شناختهشده را در فایلها پیدا میکند. روی وبسرور برای بررسی آپلودها و ریشهٔ وب مفید است، اما دفاع کامل نیست: بسیاری از backdoor های وردپرس سفارشی یا مبهمسازیشدهاند و در هیچ پایگاه signature نیستند. این راهنما راهاندازی محتاطانهای را نشان میدهد که گزارش میدهد و قرنطینه میکند نه حذف. دستورها از مستندات ClamAV آمدهاند؛ روی سرور شما اجرایشان نکردهام و هاست اشتراکی معمولاً دسترسی شل برای نصبش نمیدهد.
۱. نصب و بهروزرسانی signature ها
اسکنر را نصب کنید، signature ها را یک بار دستی بهروز کنید و سرویس بهروزرسان را روشن نگه دارید:
sudo apt install clamav clamav-freshclam
sudo systemctl stop clamav-freshclam
sudo freshclam                     # update signatures
sudo systemctl enable --now clamav-freshclam
clamscan --version
signature قدیمی حس امنیت کاذب میدهد.
۲. ریشهٔ وب را اسکن کنید
بازگشتی اسکن کنید، فقط فایلهای آلوده را گزارش کنید و پوشههای کش را کنار بگذارید. لاگ نگه دارید:
clamscan -r --infected --exclude-dir='^/var/www/example/wp-content/cache' \
  --log=/var/log/clamav/scan-$(date +%F).log /var/www/example
grep -E 'FOUND|Infected files' /var/log/clamav/scan-$(date +%F).log
یک مورد یافتشده سرنخ برای بررسی است نه اثبات تنها. ممکن است false positive باشد.
۳. بهجای حذف، قرنطینه کنید
موارد مشکوک را به پوشهٔ محافظتشده ببرید و قبل از حذف بررسی کنید:
# Do NOT auto-delete. Move suspects aside for review
mkdir -p /root/quarantine
clamscan -r --infected --move=/root/quarantine /var/www/example/wp-content/uploads
ls -l /root/quarantine
اگر سایت واقعاً آلوده است مراحل پاکسازی را در راهنمای بازیابی وردپرس دنبال کنید و اعتبارنامهها را طبق راهنمای سختسازی ورود عوض کنید. بکاپ نگه دارید؛ راهنمای بکاپ را ببینید.
۴. اسکن کمفشار زمانبندی کنید
از قفل، اولویت CPU پایین و لاگ استفاده کنید تا اسکن هرگز همپوشانی نکند یا سایت را کند نکند:
# Weekly scan with a lock and a log (cron example)
17 3 * * 0 flock -n /var/lock/clamscan.lock nice -n 15 clamscan -r --infected -l /var/log/clamav/weekly.log /var/www
برای گزینههای زمانبندی راهنمای تایمرهای systemd را ببینید.
۵. محدودیتها را بدانید
این عادتها حس امنیت کاذب میدهند:
clamscan --remove on a live site       # may delete legitimate files
Scanning / with no excludes           # /proc, /sys and caches waste time
Never updating signatures             # old signatures miss new malware
Trusting 'no virus found' as clean    # custom backdoors are often not detected
بهترین محافظت بهروزرسانی، حداقل دسترسی و بکاپ است؛ اسکن فقط یک لایهٔ اضافه است. برای بهداشت دسترسی راهنمای sudoers را ببینید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید سرور یک آژانس کوچک (ساختگی) آپلودهای مشتریان را نگه میدارد. اسکن هفتگی یک فایل را در پوشهٔ آپلودها علامت میزند. مدیر آن را قرنطینه میکند، بررسی میکند و میبیند signature آزمایشی شناختهشدهای در یک سند است و بازگردانی میکند. اسکن گزارش و لاگ میدهد و چیزی خودکار حذف نشد.
۷. اشتباههای رایج
- استفادهٔ خودکار از –remove.
- هرگز بهروزنکردن signature ها.
- اسکن همهچیز بدون استثنا.
- پنداشتن اسکن پاک بهعنوان اثبات امنیت.
- اسکن در اوج ترافیک.
- نادیدهگرفتن لاگ.
۸. پرسشهای متداول
ClamAV جای بهروزرسانی و بکاپ را میگیرد؟ نه، فقط signature های شناختهشده را تشخیص میدهد.
سرور را کند میکند؟ میتواند؛ از nice، قفل و ساعت کمترافیک استفاده کنید.
بهصورت daemon اجرا شود؟ daemon (clamd) برای اسکنهای مکرر سریعتر است ولی حافظهٔ بیشتری میخواهد.
اگر چیزی پیدا کرد؟ قرنطینه کنید، بررسی کنید و در صورت نیاز از بکاپ سالم بازیابی کنید.
۹. چکلیست سریع
- ClamAV را نصب کنید.
- signature ها را بهروز کنید.
- با لاگ اسکن کنید.
- پوشههای کش را کنار بگذارید.
- قرنطینه کنید، حذف نکنید.
- اسکن کمفشار زمانبندی کنید.
- بهروزرسانی و بکاپ را نگه دارید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
ClamAV: Scanning · ClamAV: Signature management (freshclam) · ClamAV: Installing · WordPress: Hardening