
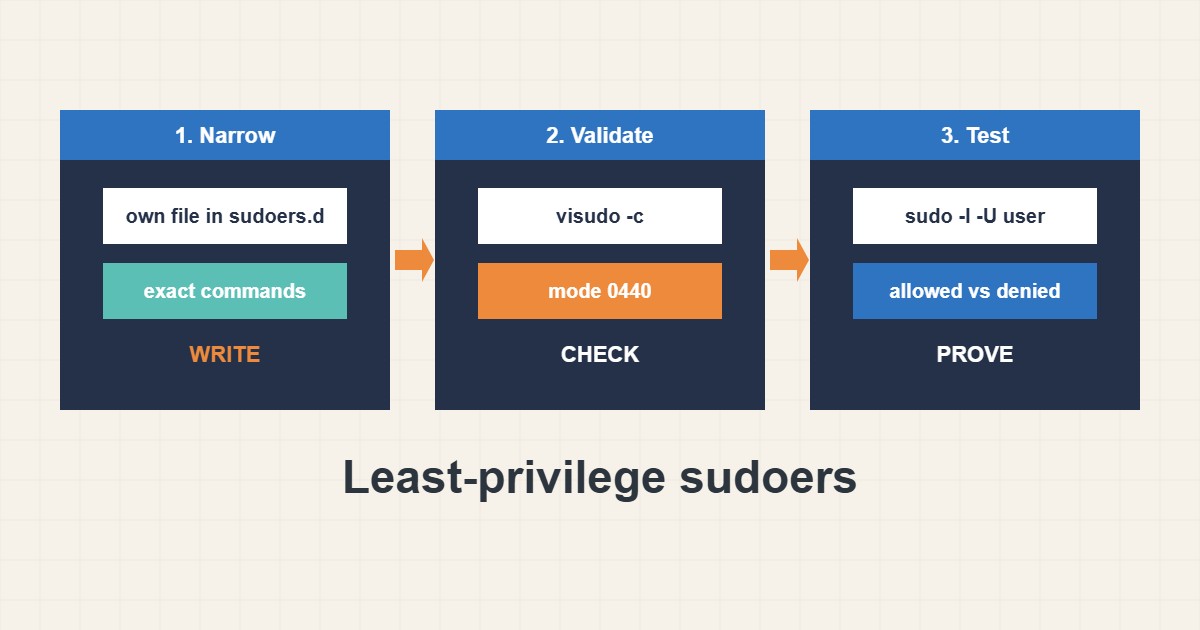
فایل خراب sudoers میتواند شما را از مدیریت سرور بیرون بیندازد و فایل بیشازحد سخاوتمند ریشه را به همه میدهد. حد وسط امن ساده است: فقط با visudo ویرایش کنید، هر قاعده را در فایل جدا زیر /etc/sudoers.d بگذارید و به جای «همهچیز» دستورهای دقیق را مجاز کنید. این راهنما نشان میدهد چطور برای کاربر deploy چنین قاعدهای بنویسید، آن را بسنجید و تست کنید و از دامهایی مثل wildcard و ویرایشگرهایی که میتوانند shell باز کنند دور بمانید.
۱. چرا ALL=(ALL) ALL برای همه نه
دادن sudo کامل به حساب سرویس یعنی هر نفوذ به آن حساب نفوذ به کل سرور است. حداقل دسترسی یعنی حساب فقط چند دستوری را اجرا کند که کارش نیاز دارد. کاربر استقرار معمولاً فقط باید وبسرور را reload یا یک سرویس را restart کند.
۲. قاعدهٔ باریک را در فایل جدا بنویسید
از visudo استفاده کنید نه ویرایشگر معمولی، چون پیش از ذخیره نحو را بررسی میکند. فایل در /etc/sudoers.d/ قاعدهٔ شما را از فایل اصلی توزیع جدا نگه میدارد و بعداً حذفش آسان است:
sudo visudo -f /etc/sudoers.d/deploy

# /etc/sudoers.d/deploy
Cmnd_Alias WEB_RELOAD = /bin/systemctl reload nginx, /bin/systemctl restart php8.2-fpm
deploy ALL=(root) NOPASSWD: WEB_RELOAD
مسیر کامل باینریها را بنویسید چون sudo مسیر را تطبیق میدهد. برای خوانایی دستورها را با Cmnd_Alias گروه کنید.
۳. پیش از قطع اتصال اعتبارسنجی کنید
نحو و دسترسی فایل تازه را بررسی کنید. فایلهای sudoers.d باید حالت 0440 و مالک root داشته باشند. تا موفقیت تست یک نشست root باز نگه دارید تا اشتباه شما را بیرون نیندازد:
sudo visudo -c
sudo visudo -cf /etc/sudoers.d/deploy
sudo ls -l /etc/sudoers.d/
sudo chmod 0440 /etc/sudoers.d/deploy
۴. مجاز و ممنوع را تست کنید
حقوق کاربر را فهرست کنید، سپس تأیید کنید دستور مجاز کار میکند و دستور ممنوع رد میشود. گزینهٔ -n باعث میشود sudo به جای انتظار برای رمز شکست بخورد:
sudo -l -U deploy
sudo -u deploy sudo -n systemctl reload nginx && echo allowed
sudo -u deploy sudo -n systemctl stop nginx || echo denied-as-expected
sudo grep deploy /var/log/auth.log | tail -n 5
لاگ احراز هویت هر استفاده را نشان میدهد و برای ممیزی مفید است.
۵. دامهایی که حداقل دسترسی را میشکنند
Wildcard در آرگومانها قابل سوءاستفاده است، چون الگویی مثل systemctl * nginx کارهای دیگر را هم مجاز میکند. ویرایشگرها، pagerها و بسیاری ابزارها میتوانند shell باز کنند، پس مجازکردنشان تقریباً معادل ریشهٔ کامل است:
deploy ALL=(ALL) NOPASSWD: ALL            # too broad
deploy ALL=(root) NOPASSWD: /usr/bin/vim *   # shell escape from the editor
آرگومان ثابت را ترجیح دهید، برای ویرایش فایل از sudoedit استفاده کنید و NOPASSWD را فقط وقتی بگذارید که کار خودکار واقعاً لازم دارد. این را با محدودیتهای شبکه مطابق راهنمای فایروال ترکیب کنید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید حساب deploy (تنظیمی ساختگی) کد را میفرستد و باید Nginx را reload کند. به جای sudo کامل، یک فایل فقط systemctl reload nginx و restart برای PHP-FPM را مجاز میکند. تست نشان میدهد reload کار میکند ولی stop رد میشود. اگر کلید این حساب دزدیده شود، مهاجم از طریق sudo نمیتواند /etc/shadow را بخواند یا نرمافزار نصب کند.
۷. اشتباههای رایج
- ویرایش /etc/sudoers با ویرایشگر معمولی.
- مجازکردن ALL برای حساب سرویس.
- استفاده از wildcard در آرگومان دستور.
- مجازکردن ویرایشگر یا pager از طریق sudo.
- حالت اشتباه فایل در sudoers.d.
- خروج قبل از تست قاعده.
۸. پرسشهای متداول
چرا /etc/sudoers.d؟ هر قاعده فایل جدا دارد و بدون دستزدن به فایل اصلی اضافه و حذف میشود.
visudo -c چه میکند؟ نحو فایلهای sudoers را بدون تغییر دادن چیزی بررسی میکند.
NOPASSWD امن است؟ فقط برای دستورهای باریکی که خودکارسازی لازم دارد. برای حقوق گسترده پرهیز کنید.
چطور اجازهٔ ویرایش یک فایل بدهم؟ به جای مجازکردن ویرایشگر، sudoedit را با مسیر دقیق مجاز کنید.
۹. چکلیست سریع
- قاعده را با visudo -f در sudoers.d بسازید.
- مسیر کامل دستور بنویسید.
- از wildcard و ALL پرهیز کنید.
- visudo -c بزنید.
- حالت 0440 بگذارید.
- دستور مجاز و ممنوع را تست کنید.
- تا پایان کار نشست root باز بماند.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
sudo.ws: sudoers manual · sudo.ws: visudo manual · Debian manpages: sudo(8) · Debian Wiki: sudo