
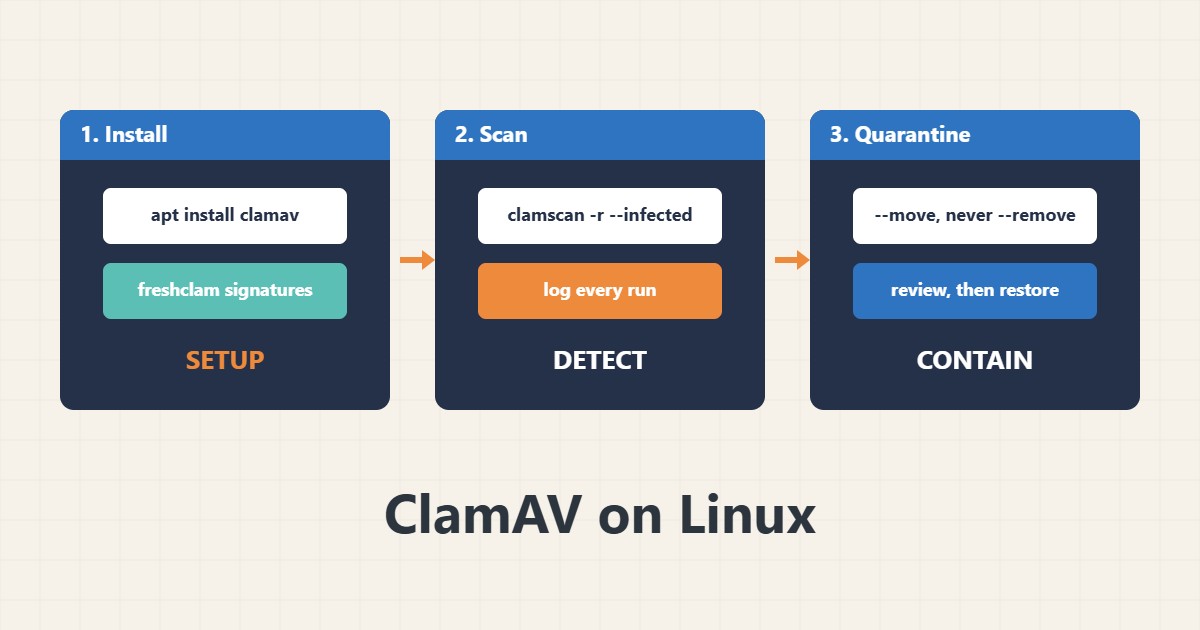
ClamAV ماسح مجاني يجد تواقيع البرمجيات الخبيثة المعروفة في الملفات. على خادم الويب يفيد في فحص الرفع وجذر الويب لكنه ليس دفاعاً كاملاً: كثير من أبواب ووردبريس الخلفية مخصصة أو مموّهة وليست في أي قاعدة تواقيع. يعرض هذا الدليل إعداداً حذراً يبلّغ ويعزل بدل الحذف. الأوامر وفق وثائق ClamAV؛ لم أشغّلها على خادمكم والاستضافة المشتركة لا تمنح عادة صلاحية الصدفة لتثبيته.
١. ثبّتوا وحدّثوا التواقيع
ثبّتوا الماسح وحدّثوا التواقيع مرة يدوياً وأبقوا خدمة التحديث تعمل:
sudo apt install clamav clamav-freshclam
sudo systemctl stop clamav-freshclam
sudo freshclam                     # update signatures
sudo systemctl enable --now clamav-freshclam
clamscan --version
التواقيع القديمة تعطي إحساساً كاذباً بالأمان.
٢. افحصوا جذر الويب
افحصوا تكرارياً وأبلغوا عن الملفات المصابة فقط واستثنوا مجلدات الذاكرة المؤقتة. احتفظوا بسجل:
clamscan -r --infected --exclude-dir='^/var/www/example/wp-content/cache' \
  --log=/var/log/clamav/scan-$(date +%F).log /var/www/example
grep -E 'FOUND|Infected files' /var/log/clamav/scan-$(date +%F).log
الإصابة المكتشفة خيط للتحقيق لا دليل وحدها. قد تكون إيجابية كاذبة.
٣. اعزلوا بدل الحذف
انقلوا المشتبه به إلى مجلد محمي وراجعوه قبل حذف أي شيء:
# Do NOT auto-delete. Move suspects aside for review
mkdir -p /root/quarantine
clamscan -r --infected --move=/root/quarantine /var/www/example/wp-content/uploads
ls -l /root/quarantine
إن كان الموقع مصاباً فعلاً فاتبعوا خطوات التنظيف في دليل استعادة ووردبريس وغيّروا بيانات الاعتماد كما في دليل تحصين الدخول. واحتفظوا بنسخ احتياطية؛ راجعوا دليل النسخ الاحتياطي.
٤. جدولوا فحصاً خفيف الأثر
استخدموا قفلاً وأولوية معالج منخفضة وسجلاً كي لا يتداخل الفحص ولا يبطئ الموقع:
# Weekly scan with a lock and a log (cron example)
17 3 * * 0 flock -n /var/lock/clamscan.lock nice -n 15 clamscan -r --infected -l /var/log/clamav/weekly.log /var/www
ولخيارات الجدولة راجعوا دليل مؤقتات systemd.
٥. اعرفوا الحدود
تعطي هذه العادات إحساساً كاذباً بالأمان:
clamscan --remove on a live site       # may delete legitimate files
Scanning / with no excludes           # /proc, /sys and caches waste time
Never updating signatures             # old signatures miss new malware
Trusting 'no virus found' as clean    # custom backdoors are often not detected
أفضل حماية هي التحديثات وأقل الصلاحيات والنسخ الاحتياطية؛ الفحص طبقة إضافية فقط. وللنظافة في الصلاحيات راجعوا دليل sudoers.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا خادم وكالة صغيرة (مختلقاً) يستضيف ملفات مرفوعة من العملاء. يضع الفحص الأسبوعي علامة على ملف في مجلد الرفع. ينقله المدير إلى العزل ويفحصه فيجد توقيعاً تجريبياً معروفاً داخل مستند فيعيده. الفحص يبلّغ ويسجل ولم يُحذف شيء تلقائياً.
٧. أخطاء شائعة
- استخدام –remove تلقائياً.
- عدم تحديث التواقيع أبداً.
- فحص كل شيء دون استثناءات.
- اعتبار الفحص النظيف دليلاً على الأمان.
- الفحص وقت ذروة الحركة.
- تجاهل السجل.
٨. أسئلة شائعة
هل يغني ClamAV عن التحديثات والنسخ الاحتياطية؟ لا، يكشف التواقيع المعروفة فقط.
هل يبطئ الخادم؟ قد يفعل؛ استخدموا nice وقفلاً وأوقات الهدوء.
هل يعمل كخدمة؟ الخدمة (clamd) أسرع للفحوص المتكررة لكنها تستهلك ذاكرة أكثر.
ماذا لو وجد شيئاً؟ اعزلوا وحققوا واستعيدوا من نسخة سليمة عند الحاجة.
٩. قائمة تحقق سريعة
- ثبّتوا ClamAV.
- حدّثوا التواقيع.
- افحصوا مع سجل.
- استثنوا مجلدات الذاكرة المؤقتة.
- اعزلوا ولا تحذفوا.
- جدولوا فحصاً خفيف الأثر.
- أبقوا التحديثات والنسخ الاحتياطية.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
ClamAV: Scanning · ClamAV: Signature management (freshclam) · ClamAV: Installing · ووردبريس: Hardening