
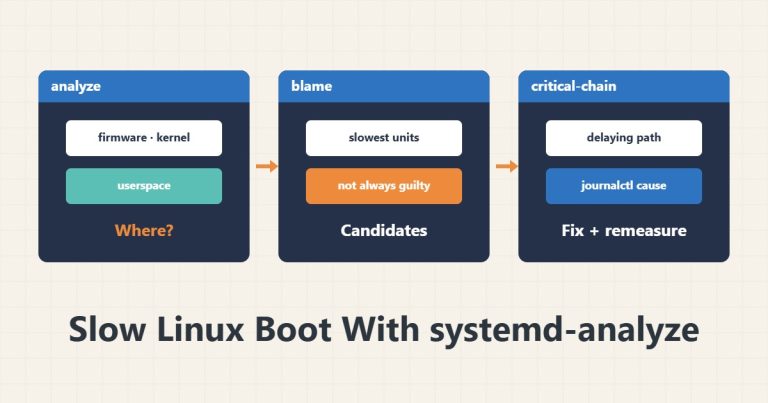
بررسی کندی بوت لینوکس با systemd-analyze: blame و critical-chain
با systemd-analyze زمان بوت را به کرنل و فضای کاربر تقسیم کنید، با blame و critical-chain سرویس کند را پیدا کنید و بدون غیرفعالسازی بیحساب آن را رفع کنید.
مطالعه مقالهپورتفولیوی تخصصی
راهنماهای فنی و تجربهمحور درباره مدیریت سرور، میزبانی، وردپرس، ایمیل و زیرساخت.
با systemd-analyze زمان بوت را به کرنل و فضای کاربر تقسیم کنید، با blame و critical-chain سرویس کند را پیدا کنید و بدون غیرفعالسازی بیحساب آن را رفع کنید.
مطالعه مقاله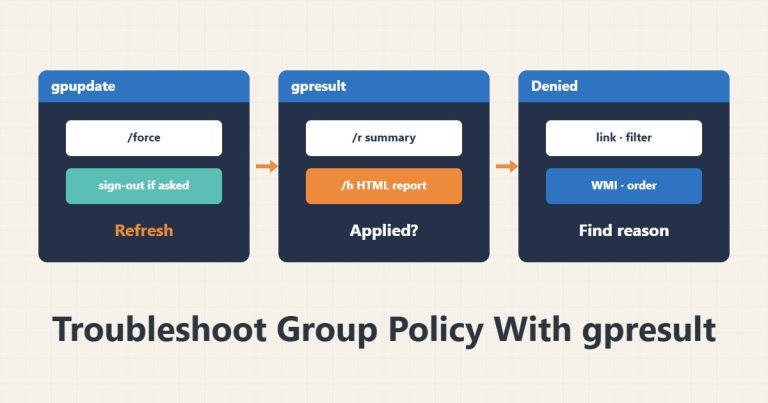
با gpupdate سیاستها را دوباره اعمال کنید، با gpresult ببینید کدام GPO روی کامپیوتر و کاربر اعمال شده و علت اعمال نشدن را پیدا کنید.
مطالعه مقاله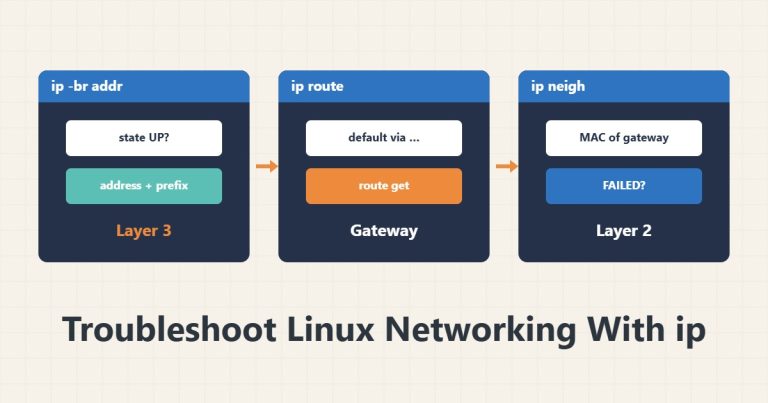
با ip addr و ip route و ip neigh آدرس، مسیر پیشفرض و آدرس MAC همسایه را بخوانید، دلیل نبود اتصال را پیدا کنید و تغییر موقت را امن انجام دهید.
مطالعه مقاله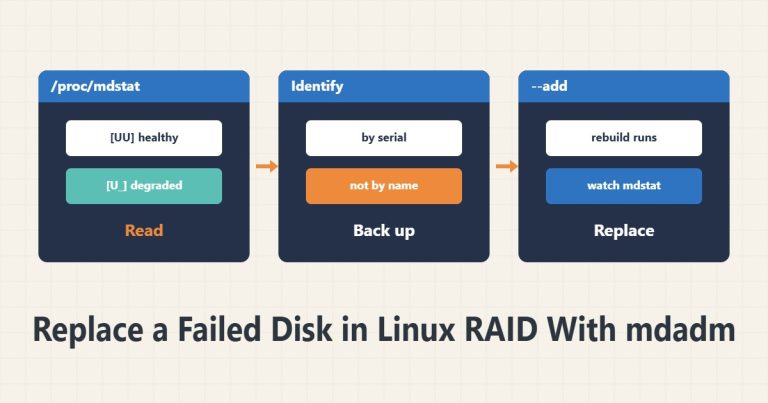
وضعیت RAID را با /proc/mdstat و mdadm --detail بخوانید، دیسک خراب را شناسایی و جایگزین کنید و پیش از هر کار بکاپ و سلامت دیسکها را بررسی کنید.
مطالعه مقاله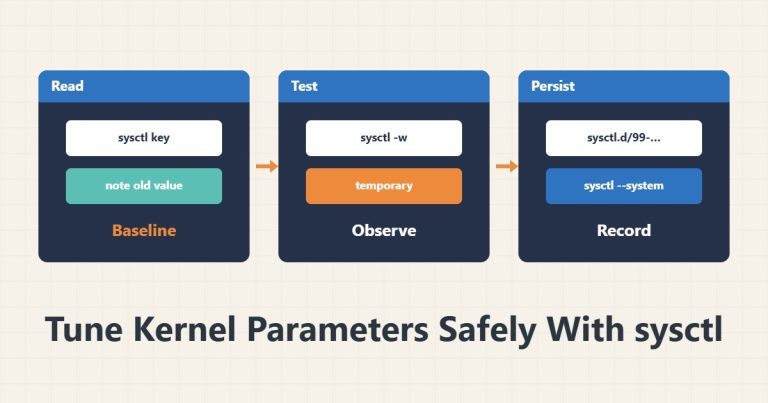
مقدار فعلی را با sysctl بخوانید، تغییر را اول موقت تست کنید، در /etc/sysctl.d ماندگار کنید و با sysctl --system اعمال کنید.
مطالعه مقاله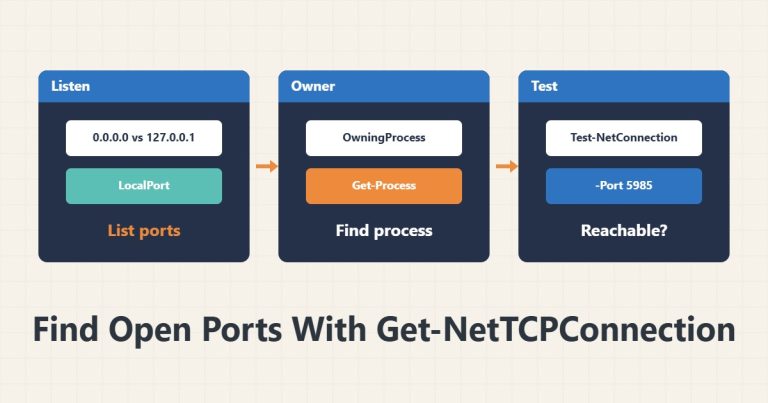
با Get-NetTCPConnection پورتهای در حال شنود را فهرست کنید، پروسهٔ مالک را پیدا کنید و اتصال به سرور دیگر را با Test-NetConnection بسنجید.
مطالعه مقاله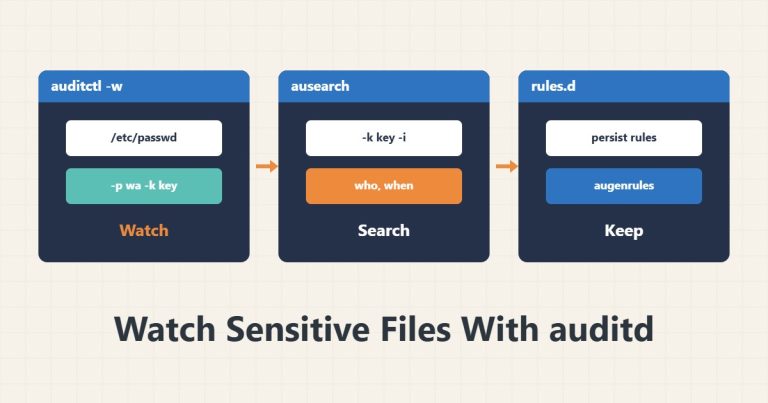
با auditctl روی فایلهای حساس مثل /etc/passwd قانون نظارت بگذارید، با ausearch رویدادها را بخوانید و قانونها را ماندگار و کمنویز نگه دارید.
مطالعه مقاله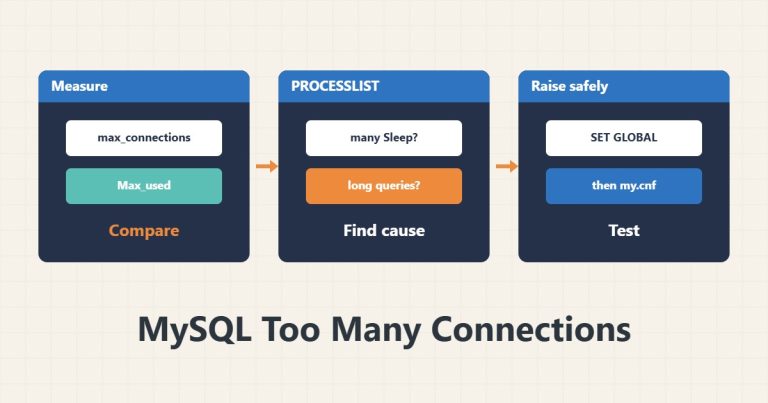
خطای 1040 را با Threads_connected و Max_used_connections بررسی کنید، max_connections را با احتیاط بالا ببرید و علت واقعی مانند کوئری کند یا PHP-FPM را پیدا کنید.
مطالعه مقاله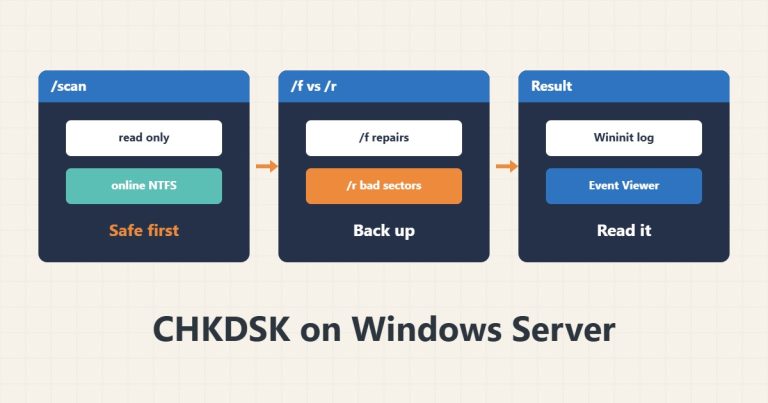
با chkdsk اسکن بدون ریسک انجام دهید، تفاوت /scan و /f و /r را بشناسید و Repair-Volume را برای PowerShell و لاگ نتیجه را بخوانید.
مطالعه مقاله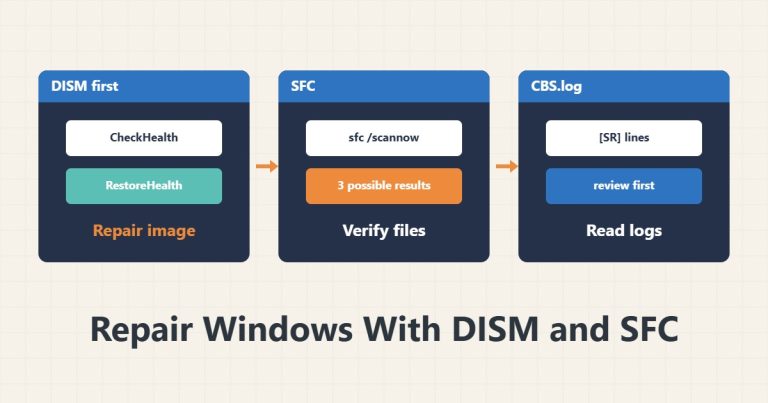
ابتدا DISM RestoreHealth و سپس sfc /scannow را اجرا کنید، پیامهای SFC را بخوانید و لاگ CBS را بررسی کنید تا ترمیم فایلهای سیستمی قابل اعتماد باشد.
مطالعه مقاله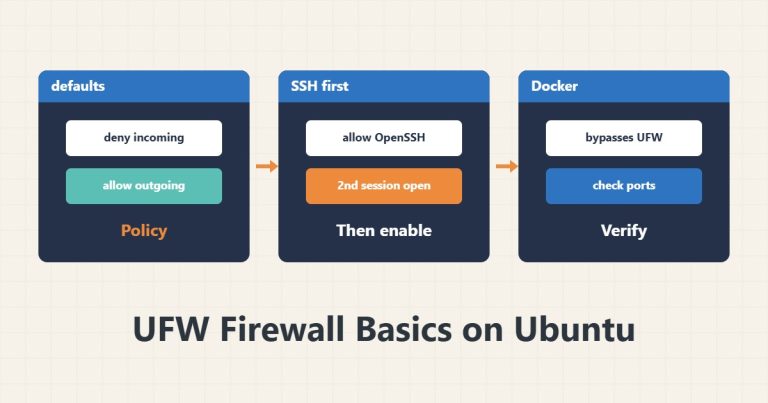
UFW را با سیاست پیشفرض امن تنظیم کنید، پیش از فعالسازی SSH را مجاز کنید، قوانین را شمارهدار حذف کنید و محدودیت Docker را بشناسید.
مطالعه مقاله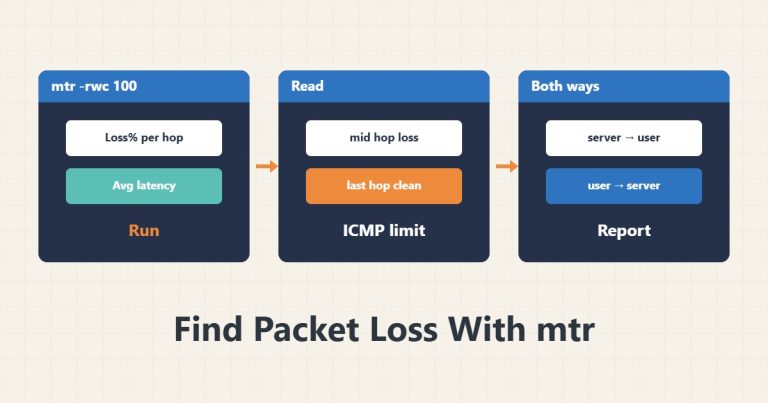
با mtr مسیر شبکه را تا مقصد بررسی کنید، افت واقعی بسته را از محدودیت ICMP در hopهای میانی تشخیص دهید و گزارش قابل ارائه به ارائهدهنده بسازید.
مطالعه مقاله