
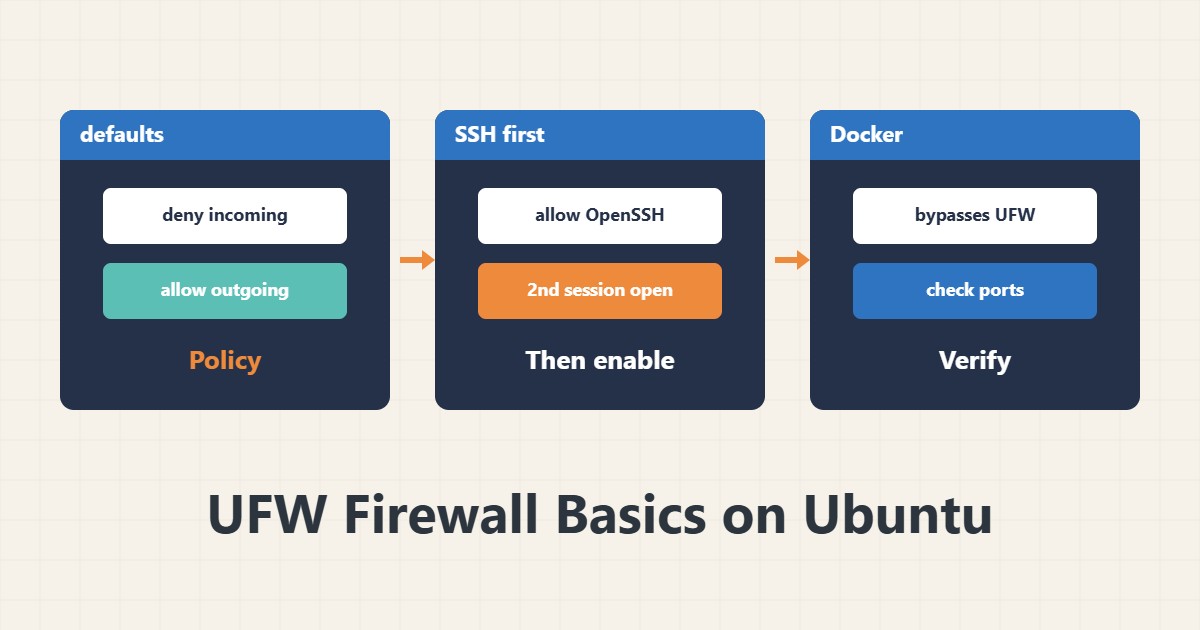
UFW رابط سادهای برای فایروال اوبونتو است. قدرت آن در سادگی است، اما یک اشتباه ساده میتواند شما را از سرور بیرون بیندازد. این راهنما ترتیب امن کارها را نشان میدهد.
۱. وضعیت و سیاست پیشفرض
sudo ufw status verbose
sudo ufw default deny incoming
sudo ufw default allow outgoing
سیاست امن این است که ورودی بسته و خروجی باز باشد. هنوز UFW فعال نیست و این دستورها فقط سیاست را ثبت میکنند.
۲. اول SSH، بعد فعالسازی
sudo ufw allow OpenSSH
sudo ufw enable
اگر پورت SSH را عوض کردهاید، همان پورت را مجاز کنید، مثلاً ufw allow 2222/tcp. قبل از enable یک نشست SSH دوم باز نگه دارید تا اگر اشتباه شد، بتوانید اصلاح کنید.
۳. باز کردن سرویسها
sudo ufw allow 80,443/tcp
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
sudo ufw limit ssh
قانون دوم SSH را فقط برای یک آدرس مجاز میکند. دستور limit اتصالهای پرتکرار را موقتاً رد میکند. آدرس 203.0.113.10 نمونهٔ مستندسازی است.
۴. فهرست و حذف قانون
sudo ufw status numbered
sudo ufw delete 3
بعد از هر حذف، شمارهها تغییر میکنند. پس دوباره فهرست را ببینید. برای خوانایی، قانونها را با comment ثبت کنید.
۵. هشدار دربارهٔ Docker
پورتهایی که Docker منتشر میکند معمولاً از قوانین UFW عبور میکنند، چون Docker قوانین خودش را اضافه میکند. به همین دلیل UFW بهتنهایی محافظ کانتینرها نیست. برای ایمنسازی بیشتر به راهنمای nftables و Fail2ban هم نگاه کنید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید سرور تازه نصب شده بود. ابتدا OpenSSH مجاز شد، بعد پورتهای ۸۰ و ۴۴۳، و در آخر UFW فعال شد. نتیجه این بود که فقط سه سرویس از بیرون دیده میشد. این سناریو فقط برای توضیح است، نه اندازهگیری واقعی.
۷. اشتباههای رایج
- فعال کردن UFW قبل از مجاز کردن SSH.
- بستن نشست SSH فعلی قبل از تست.
- حذف قانون با حدس شماره.
- فرض اینکه UFW پورتهای Docker را میبندد.
۸. پرسشهای متداول
UFW فایروال جداست؟ نه؛ رابطی برای فایروال هسته است.
بعد از reboot فعال میماند؟ بله، اگر enable شده باشد.
چطور همه قوانین را ببینم؟ با ufw status verbose یا numbered.
۹. چکلیست سریع
- سیاست پیشفرض تنظیم شد.
- SSH قبل از enable مجاز شد.
- نشست دوم باز بود.
- قوانین شمارهدار بررسی شد.
- وضعیت Docker در نظر گرفته شد.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
Ubuntu Community Help: UFW · ufw manual page · Docker: packet filtering and firewalls