
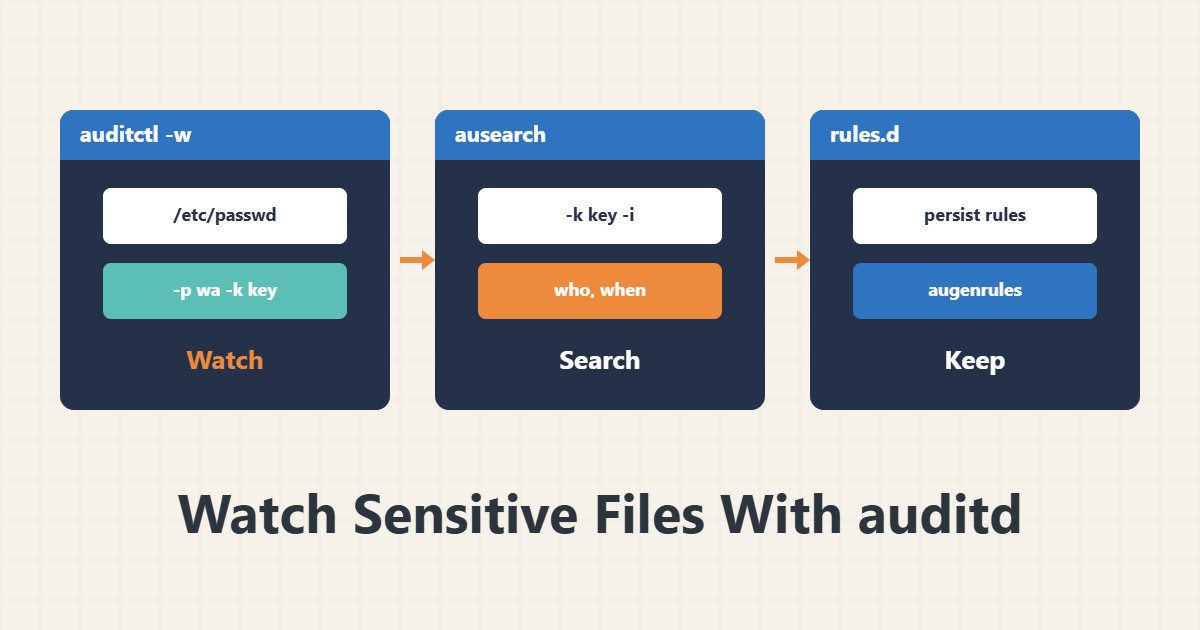
اگر بخواهید بدانید چه کسی و چه زمانی یک فایل حساس را تغییر داده، لاگ عادی معمولاً کافی نیست. سیستم Audit لینوکس تغییرها را در سطح هسته ثبت میکند. مهم این است که قانونها کم و دقیق باشند.
۱. نصب و بررسی
sudo apt install auditd
sudo systemctl enable --now auditd
sudo auditctl -l
دستور آخر قانونهای فعال را نشان میدهد. روی توزیعهای Red Hat بسته معمولاً از قبل هست. لاگ در مسیر /var/log/audit/audit.log نوشته میشود.
۲. افزودن قانون نظارت
sudo auditctl -w /etc/passwd -p wa -k passwd_changes
sudo auditctl -w /etc/ssh/sshd_config -p wa -k sshd_config
گزینهٔ -w مسیر را نظارت میکند. در -p حرف w یعنی نوشتن و a یعنی تغییر ویژگی. برچسب -k جستوجو را آسان میکند.
۳. جستوجوی رویداد
sudo ausearch -k passwd_changes -i
sudo aureport -f --summary
گزینهٔ -i شناسهها را به نام تبدیل میکند. در خروجی کاربر، پروسه و زمان تغییر را میبینید. aureport خلاصه میدهد.
۴. ماندگار کردن قانونها
echo '-w /etc/passwd -p wa -k passwd_changes' | sudo tee /etc/audit/rules.d/passwd.rules
sudo augenrules --load
قانونی که با auditctl اضافه شود بعد از ریستارت از بین میرود. برای ماندگاری آن را در پوشهٔ rules.d بنویسید. بهجای پوشههای پرتغییر، فقط فایلهای حساس را زیر نظر بگیرید.
۵. حجم لاگ و ارتباط با بقیه
قانون زیاد، لاگ زیاد میسازد و دیسک را پر میکند. تنظیم چرخش لاگ را در auditd.conf ببینید و گزارش Lynis را هم برای توصیهها بخوانید. ورودهای SSH را با راهنمای SSH ایمن کنید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید میخواستید بدانید چه کسی sshd_config را عوض کرده است. بعد از افزودن قانون، ausearch نشان داد کاربر مدیر در ساعت مشخصی فایل را ویرایش کرده است. این سناریو فقط برای توضیح است، نه اندازهگیری واقعی.
۷. اشتباههای رایج
- نظارت بر پوشههای بسیار پرتغییر.
- فراموش کردن ماندگار کردن قانون.
- نخواندن اندازهٔ لاگ.
- فرض اینکه auditd از نفوذ جلوگیری میکند.
۸. پرسشهای متداول
auditd مانع حمله میشود؟ نه؛ فقط ثبت میکند.
چرا قانونم بعد از ریستارت رفت؟ چون در rules.d ذخیره نشده بود.
حجم لاگ چقدر میشود؟ به تعداد قانونها و فعالیت بستگی دارد.
۹. چکلیست سریع
- auditd فعال شد.
- قانون نظارت اضافه شد.
- ausearch تست شد.
- قانون ماندگار شد.
- اندازهٔ لاگ کنترل شد.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
auditctl manual page · ausearch manual page · auditd manual page