
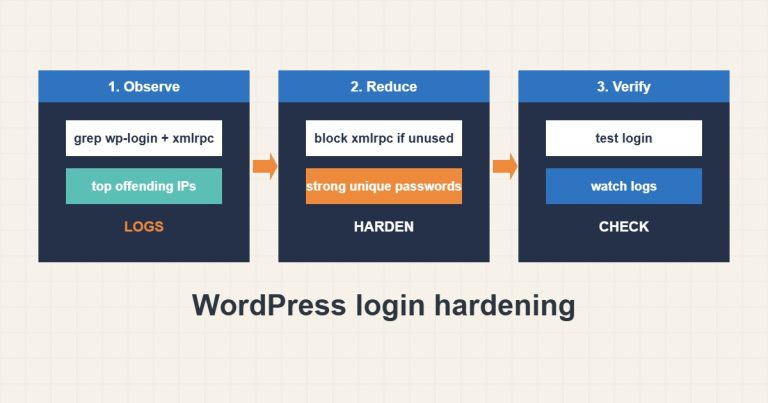
کاهش حملات ورود به وردپرس: xmlrpc.php، wp-login.php و رمزهای ضعیف
لاگها را برای حملههای ورود بررسی کنید، دربارهٔ بستن xmlrpc.php تصمیم بگیرید، رمز قوی و یکتا و مدیران کمتر داشته باشید و تغییرها را بسنجید.
مطالعه مقالهپورتفولیوی تخصصی
راهنماهای فنی و تجربهمحور درباره مدیریت سرور، میزبانی، وردپرس، ایمیل و زیرساخت.
لاگها را برای حملههای ورود بررسی کنید، دربارهٔ بستن xmlrpc.php تصمیم بگیرید، رمز قوی و یکتا و مدیران کمتر داشته باشید و تغییرها را بسنجید.
مطالعه مقاله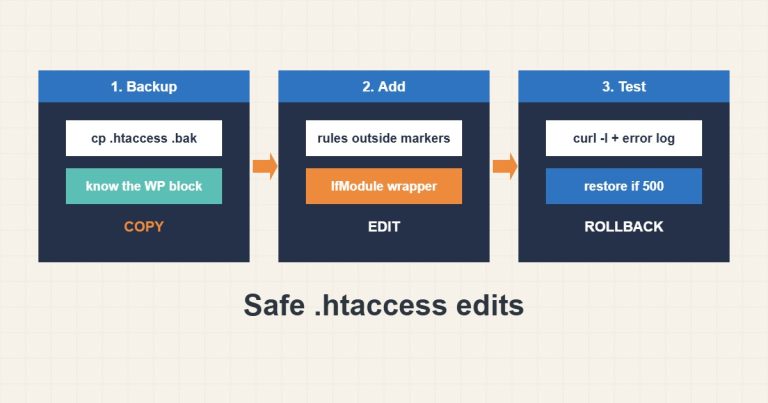
بدون خرابی سایت .htaccess را ویرایش کنید: بکاپ بگیرید، قاعدههای خودتان را بیرون بلوک وردپرس بگذارید، هدر امنیتی بیفزایید، تست کنید و برگردانید.
مطالعه مقاله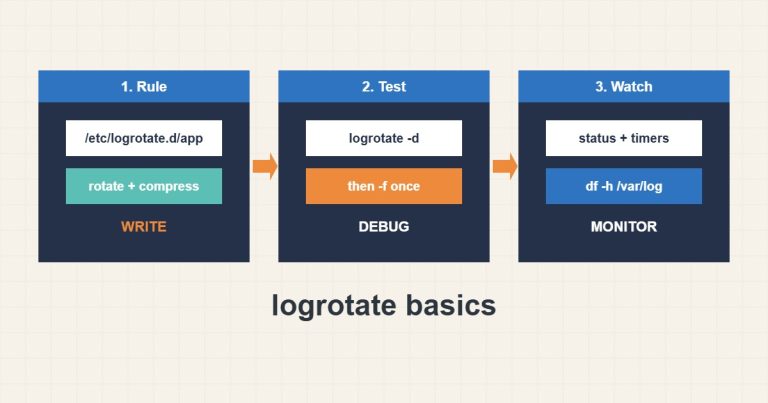
برای یک برنامه قاعدهٔ logrotate بنویسید، با حالت debug تست کنید، reload بعد از چرخش را تنظیم کنید و وضعیت را بسنجید تا لاگ دیسک را پر نکند.
مطالعه مقاله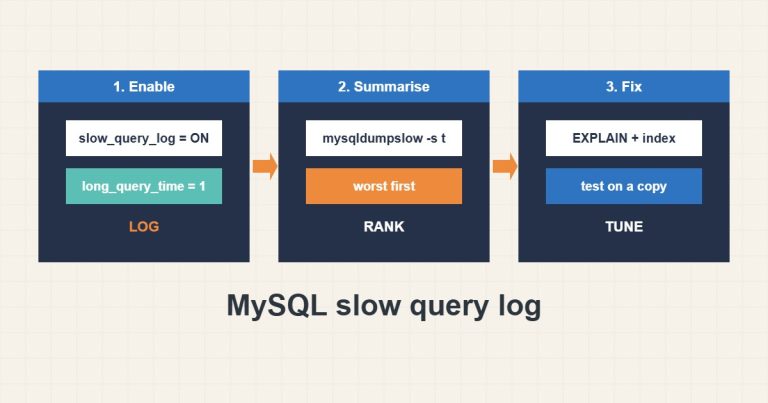
slow query log را در MySQL یا MariaDB با آستانهٔ معقول روشن کنید، با mysqldumpslow خلاصه کنید، EXPLAIN را بخوانید و امن خاموشش کنید.
مطالعه مقاله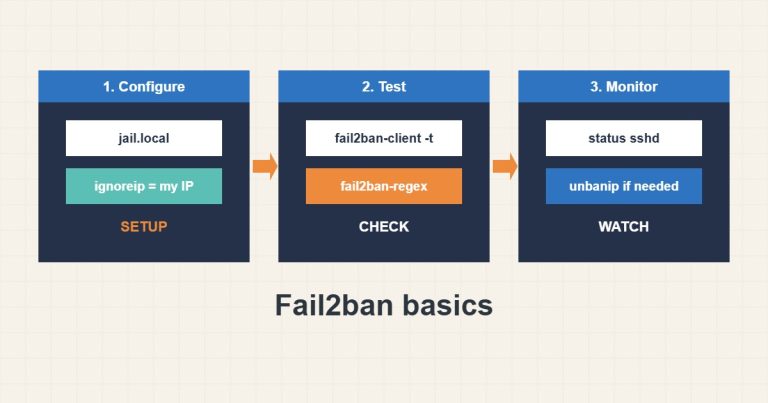
fail2ban را با jail.local، زمان بن امن و فهرست ignore راه بیندازید، پیکربندی را تست کنید، وضعیت را ببینید و در صورت نیاز بن خودتان را بردارید.
مطالعه مقاله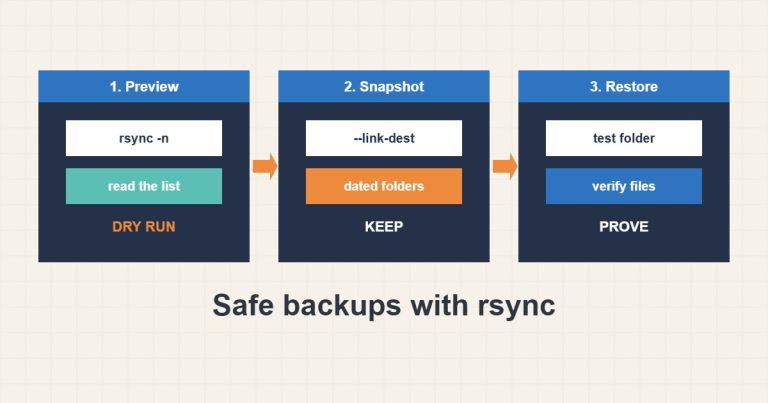
با rsync امن بکاپ بگیرید: قاعدهٔ اسلش انتهایی، dry run پیش از --delete، اسنپشات با hard link، استثناها و تست بازیابی.
مطالعه مقاله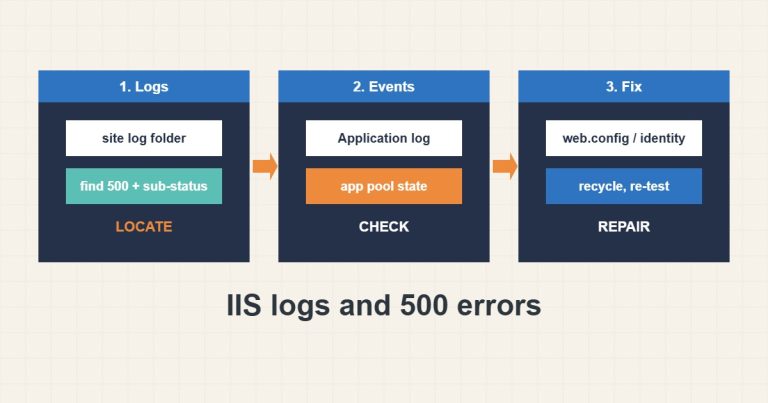
فایلهای لاگ IIS را پیدا کنید، کدهای status و sub-status را بخوانید، رویدادهای ویندوز و app pool را بررسی و خطای ۵۰۰ را امن عیبیابی کنید.
مطالعه مقاله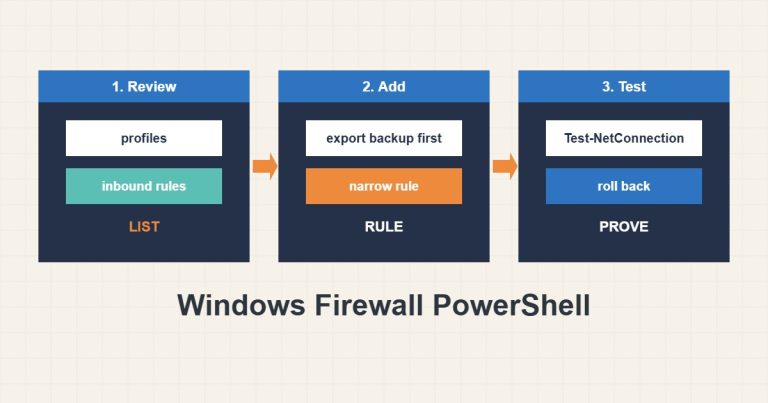
پروفایلها را مرور کنید، سیاست را پشتیبان بگیرید، با PowerShell قاعدهٔ ورودی باریک بیفزایید، تست و در صورت لزوم برگردانید.
مطالعه مقاله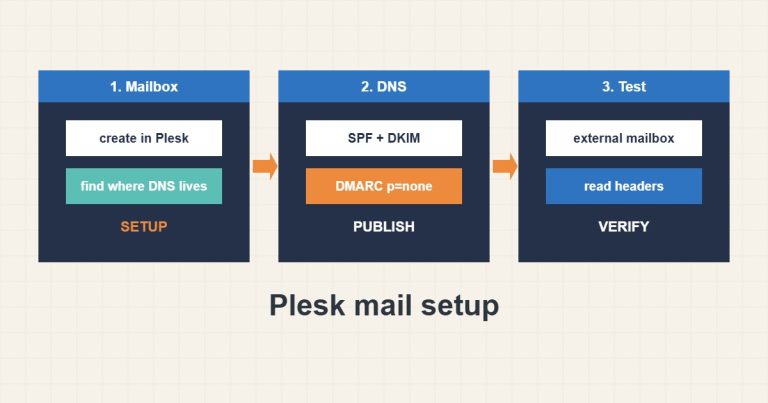
صندوقهای Plesk را بسازید و SPF، DKIM و DMARC را درست تنظیم کنید، سپس DNS و اتصال SMTP را بسنجید تا ایمیل به inbox برسد.
مطالعه مقاله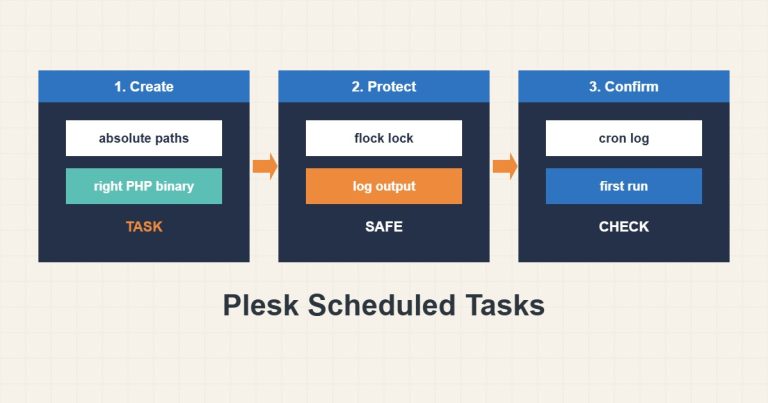
در Plesk وظیفهٔ زمانبندیشده را با مسیر مطلق، باینری درست PHP، لاگ و قفل بسازید تا اجراها همپوشانی نکنند.
مطالعه مقاله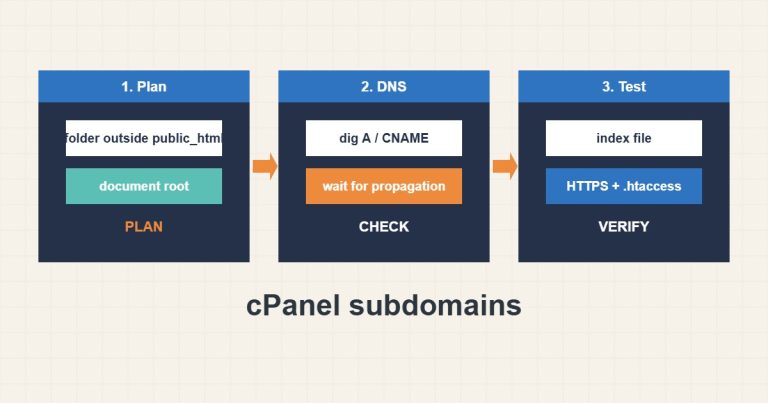
سابدامین cPanel را با document root درست بسازید، DNS و SSL را بررسی کنید و از تداخل .htaccess با سایت اصلی دوری کنید.
مطالعه مقاله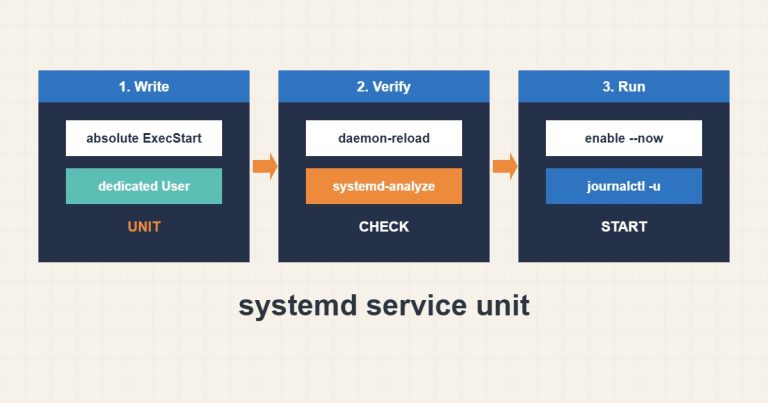
برای یک اپلیکیشن سرویس systemd بسازید با کاربر اختصاصی، سیاست ریاستارت، فایل متغیر محیطی، لاگ و سختسازی پایه و آن را بسنجید.
مطالعه مقاله