
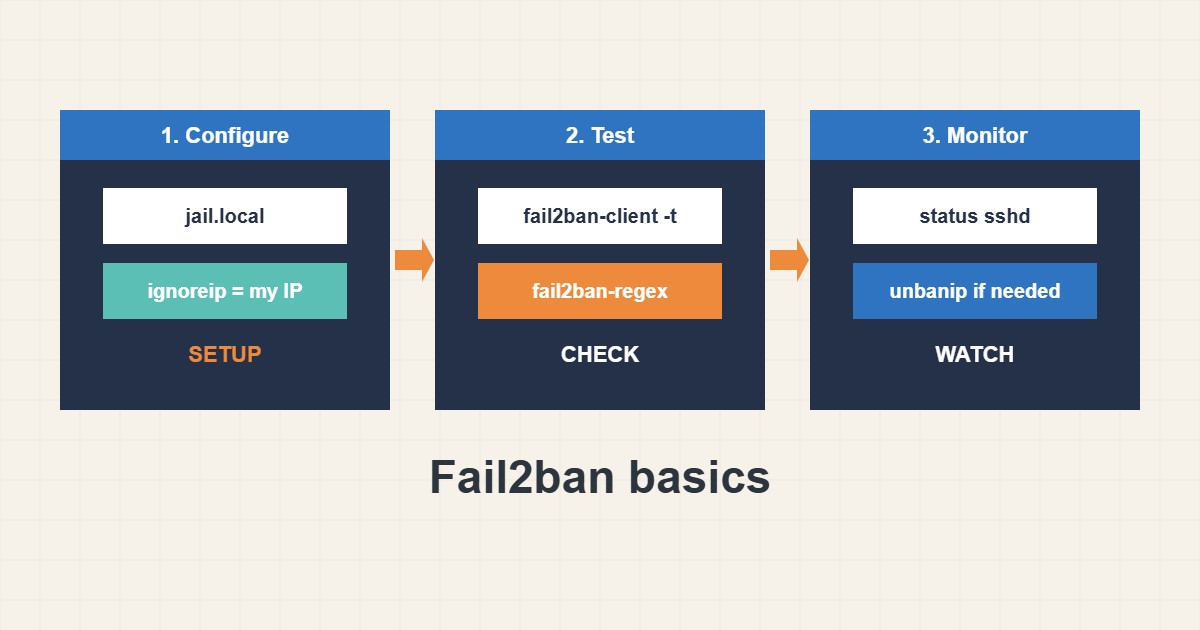
هر پورت SSH عمومی دائم حدس رمز میگیرد. fail2ban لاگها را میخواند و آدرسهایی را که زیاد شکست میخورند موقتاً بن میکند. نویز و بار را کم میکند اما جایگزین ورود فقط با کلید نیست. این راهنما یک پیکربندی شروع امن، روش تستش و راه جلوگیری از بنشدن خودتان را نشان میدهد. دستورها از مستندات fail2ban آمدهاند؛ روی سرور شما اجرایشان نکردهام و مسیر لاگها بین توزیعها فرق میکند.
۱. از jail.local استفاده کنید نه jail.conf
بهروزرسانی بستهها ممکن است jail.conf را بازنویسی کند، پس تنظیمات را در jail.local بگذارید. کوچک شروع کنید: jail مربوط به SSH را فعال کنید، آدرس خودتان را در فهرست سفید بگذارید و زمان بن را متعادل نگه دارید:
# /etc/fail2ban/jail.local  (never edit jail.conf directly)
[DEFAULT]
bantime  = 1h
findtime = 10m
maxretry = 5
ignoreip = 127.0.0.1/8 ::1 203.0.113.10

[sshd]
enabled = true
port    = ssh
maxretry = 4
قراردادن IP ثابت یا محدودهٔ VPN خودتان در ignoreip مهمترین محافظت شما در برابر قفلشدن است.
۲. پیش از restart تست کنید
نحو را بررسی کنید، سرویس را restart کنید و وضعیت را ببینید. وضعیت نشان میدهد چند شکست دیده شده و کدام آدرسها بن هستند:
sudo fail2ban-client -t            # test the configuration
sudo systemctl restart fail2ban
sudo fail2ban-client status
sudo fail2ban-client status sshd
در سیستمهای جدیدتر jail مربوط به sshd ممکن است به جای فایل لاگ journal سیستم را بخواند؛ تنظیمات پیشفرض معمولاً این را حل میکنند اما ببینید jail فعالیت نشان میدهد.
۳. مطمئن شوید فیلترها واقعاً منطبق میشوند
jail ای که هرگز منطبق نشود چیزی را محافظت نمیکند. فیلتر را روی لاگ خودتان تست کنید و راه برداشتن بن را بدانید:
sudo fail2ban-client set sshd unbanip 198.51.100.7
sudo fail2ban-regex /var/log/auth.log /etc/fail2ban/filter.d/sshd.conf | tail -n 8
sudo tail -n 20 /var/log/fail2ban.log
اگر بن شدید از راه دیگری مثل کنسول ارائهدهنده آزاد کنید. مسیر دسترسی دوم را مطابق راهنمای فایروال در نظر داشته باشید.
۴. عددهای معقول انتخاب کنید
بنهای کوتاه با چند تلاش بیشتر نویز را میگیرند. مقادیر خیلی سخت به کاربران واقعی و خودتان آسیب میزنند:
ignoreip =                       # your own IP is not whitelisted: you can ban yourself
maxretry = 1                     # one typo and you are banned
bantime = -1 # permanent bans pile up and are hard to reviewبنهای طولانی را فقط برای خاطیان تکراری بگذارید و SSH فقط با کلید را ترجیح دهید که حدس رمز را بیمعنی میکند.
۵. fail2ban چه کاری نمیکند
brute force از آدرسهای تکی را کند میکند. جلوی حملهٔ توزیعشده را نمیگیرد، رمز ضعیف را درست نمیکند و نرمافزار آسیبپذیر را وصله نمیکند. آن را با بهروزرسانی، احراز هویت با کلید و فایروال حداقلی ترکیب کنید. گاهی لاگ را بخوانید تا ببینید چه چیزی مسدود میشود.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید لاگ احراز هویت سروری (ساختگی) پر از ورودهای ناموفق از چند آدرس است. بعد از فعالکردن jail مربوط به sshd با maxretry برابر ۴ و بن یکساعته، وضعیت چند آدرس بنشده را نشان میدهد و نویز لاگ کم میشود. IP دفتر مدیر در ignoreip است، پس اشتباه تایپ رمز هرگز باعث بنشدن خودش نمیشود.
۷. اشتباههای رایج
- ویرایش jail.conf به جای jail.local.
- سفیدنکردن آدرس خودتان.
- گذاشتن maxretry روی ۱.
- بن دائمی بدون مرور.
- تستنکردن فیلتر روی لاگ.
- تکیه بر fail2ban به جای SSH فقط با کلید.
۸. پرسشهای متداول
fail2ban جای فایروال را میگیرد؟ نه. بر پایهٔ الگوهای لاگ قاعدهٔ موقت به فایروال اضافه میکند.
چطور بن یک آدرس را بردارم؟ fail2ban-client set JAIL unbanip ADDRESS را بزنید.
چرا هیچ آدرسی بن نمیشود؟ شاید فیلتر با قالب لاگ شما نمیخواند یا jail منبع اشتباه میخواند. fail2ban-regex بزنید.
با SSH فقط کلیدی هم مفید است؟ نویز و بار را کم میکند اما سود امنیتیاش کمتر است.
۹. چکلیست سریع
- jail.local بسازید.
- IP خودتان را سفید کنید.
- jail مربوط به sshd را فعال کنید.
- fail2ban-client -t بزنید.
- وضعیت jail را ببینید.
- فیلتر را با fail2ban-regex تست کنید.
- مسیر دسترسی دوم داشته باشید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
Fail2ban wiki · jail.conf(5) manual · fail2ban-client(1) manual · fail2ban-regex(1) manual