
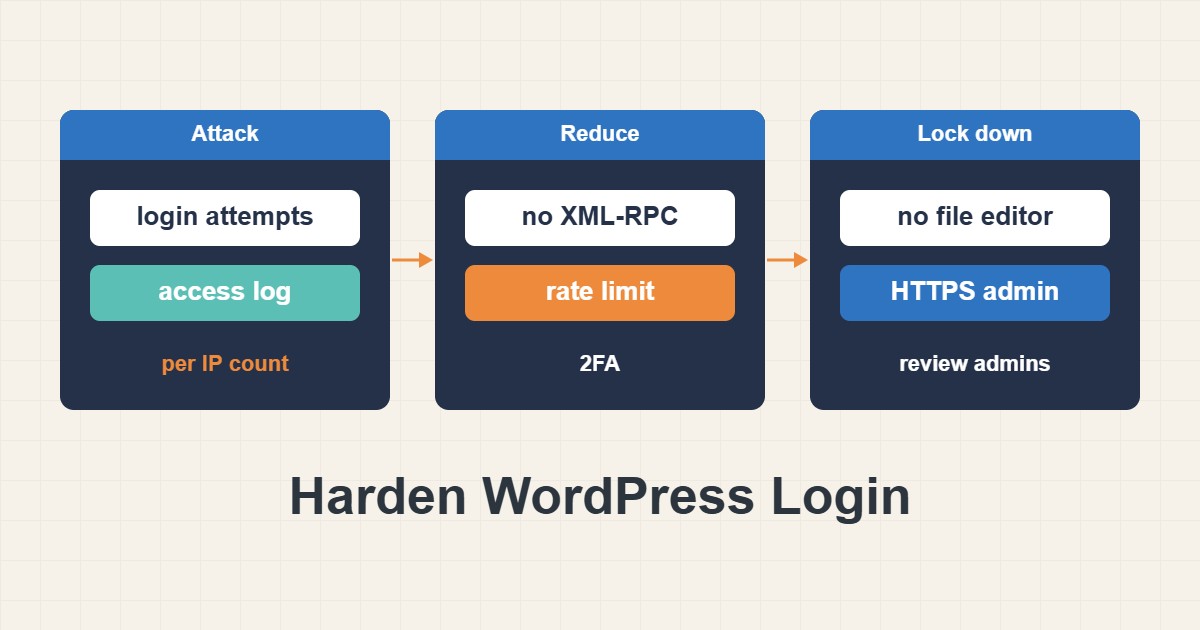
صفحة تسجيل الدخول في ووردبريس هي باب الموقع الأمامي، ويُطرَق طوال اليوم. معظم تلك الطلبات تخمينات آلية لا هجمات موجهة، لكن حسابًا ضعيفًا أو مسارًا مكشوفًا يحوّل التخمين إلى اختراق. والخبر الجيد أن عددًا قليلًا من الإجراءات المطبقة بالترتيب الصحيح يزيل معظم الخطر دون كسر الميزات التي تستخدمها. يوضح هذا الدليل ما الذي يصيب صفحة الدخول عندك فعلًا، وأي الإجراءات تستحق الجهد، وما الذي قد يكسره كل منها. الأمثلة لخادم لينكس مع Nginx أو Apache ووصول إلى الطرفية. وفي الاستضافة المشتركة يمكن عادة فعل الشيء نفسه بالإضافات أو لوحة التحكم.
١. انظر إلى الحركة قبل أي تغيير
يسهل الحكم على التحصين عندما تعرف ما يجري. عُدّ محاولات الدخول لكل عنوان IP في سجل وصول خادم الويب:
# Who is hammering the login? (top IPs by POST count)
grep 'POST /wp-login.php' /var/log/nginx/access.log \
  | awk '{print $1}' | sort | uniq -c | sort -nr | head
عدة عناوين بمئات المحاولات تعني روبوتًا بسيطًا. وآلاف العناوين بمحاولة أو اثنتين لكل منها تعني هجومًا موزعًا يفيد فيه حجب كل عنوان قليلًا، وتصبح الحدود على المعدل والعامل الثاني أهم. دوّن الأرقام لتقارنها بعد التغييرات.
٢. لا تُسرّب أسماء المستخدمين
يحتاج المهاجم أولًا إلى اسم مستخدم صالح، وفي ووردبريس طرق عدة لإيجاده. يعيد أرشيف الكاتب توجيه /?author=1 إلى صفحة الكاتب، وتسرد REST API الكتّاب العامين. افحص موقعك:
# Does the site reveal usernames?
curl -sI "https://example.com/?author=1" | head -5
curl -s "https://example.com/wp-json/wp/v2/users?per_page=5" | head -c 300
إذا وجّه الأمر الأول إلى رابط كاتب يحوي اسم الدخول، أو أعاد الثاني slug المستخدمين، فاسم المستخدم قابل للاكتشاف. تقبل مواقع كثيرة هذا لأن الكتّاب علنيون على أي حال، وهذا خيار مقبول، لكن يجب حينها أن يختلف اسم العرض عن اسم الدخول. غيّر اسم الدخول لأي حساب يطابق slug العلني، ولا تحتفظ أبدًا بحساب اسمه admin.
٣. قرر بشأن XML-RPC
تتيح نقطة XML-RPC طريقة تجرب كلمات مرور كثيرة في طلب واحد، ولذلك هي مفضلة لدى الروبوتات. ووردبريس الحديث لا يحتاجها للمحرر أو REST API. وتحتاجها بعض الأدوات: التطبيقات القديمة للجوال وبعض ميزات Jetpack وبعض خدمات النشر أو النسخ الاحتياطي. قرر بالدليل: افحص سجل الوصول بحثًا عن طلبات حقيقية إلى /xmlrpc.php قبل حجبه.
# Nginx: block XML-RPC (only if nothing you use needs it)
location = /xmlrpc.php { deny all; }

# Apache (.htaccess)
<Files xmlrpc.php>
  Require all denied
</Files>
إذا حجبته وتوقف شيء فأزل القاعدة وقيّده بعنوان IP بدلًا من ذلك. ولا تتركه مفتوحًا «تحسبًا».
٤. حدّد المحاولات في الخادم لا في PHP فقط
الإضافة التي تعدّ محاولات الدخول الفاشلة ما زالت تُشغّل PHP وقاعدة البيانات لكل طلب. والحد من المعدل في خادم الويب أو الحظر بأداة تراقب السجل يوقف الطلب أبكر بتكلفة أقل بكثير. يعرض إعداد Rate Limiting في Nginx لحماية Login وAPI حدًّا آمنًا للمعدل لمساري الدخول وAPI، ويعرض Fail2ban لـNginx: حظر هجمات تسجيل دخول ووردبريس كيف تحظر المخالفين المتكررين من السجل. اجعل الحدود متساهلة بما يكفي لئلا يتعطل المستخدمون الحقيقيون: بضع محاولات في الدقيقة لكل عنوان بداية معقولة، ويمكنك التشديد بعد مراقبة السجلات.
٥. أضف عاملًا ثانيًا
العامل الثاني أقوى إجراء منفرد، لأن كلمة المرور المسروقة أو المخمّنة لم تعد كافية. استخدم تطبيق مصادقة أو مفتاحًا مادّيًا لا الرسائل النصية، وفعّله على الأقل لكل المديرين والمحررين. احفظ رموز الاسترداد في مكان آمن وغير متصل. وقبل فرضه على الجميع اختبر أن مديرًا ثانيًا ما زال يستطيع الدخول كي لا يُغلق عليك موقعك بضياع هاتف.
٦. أوقف محرر الملفات وافرض HTTPS للإدارة
إذا وصل مهاجم أو حساب مخترق إلى لوحة الإدارة فإن محرر القوالب والإضافات المدمج يتيح له كتابة PHP مباشرة. إيقافه يزيل هذا الاختصار. وفرض HTTPS للإدارة يمنع مرور ملفات تعريف الارتباط وكلمات المرور نصًّا صريحًا:
// wp-config.php: before "That's all, stop editing!"
define('DISALLOW_FILE_EDIT', true);   // no theme/plugin editor in wp-admin
define('FORCE_SSL_ADMIN', true);      // login and admin only over HTTPS
افعل هذا فقط عندما يعمل الموقع عبر HTTPS في كل مكان وإلا أنشأت مشكلة إعادة توجيه بدل حل مشكلة. وتحديثات الإضافات والقوالب تعمل عاديًا مع المحرر الموقوف.
٧. راجع من هم المديرون
الحسابات القديمة خطر صامت. فمتعاقد سابق بصلاحية مدير وكلمة مرور مكررة أسهل اختراقًا من حسابك. اسرد المديرين واحذف أو خفّض ما لا تعرفه:
# WP-CLI: review admins, rotate salts, end all sessions
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp config shuffle-salts
wp user session destroy 1 --all
امنح كل شخص أدنى دور يتيح له عمله. نادرًا ما يحتاج المحررون إلى تثبيت إضافات، ولا يحتاجها الكتّاب أبدًا. وبعد حذف مستخدم، يُجبر تغيير الـsalts وإنهاء الجلسات الجميع على الدخول من جديد، ويُخرج كل من سرق ملف تعريف ارتباط.
٨. أبقِ مسار التحديث سليمًا
معظم الاختراقات الحقيقية تأتي من إضافات قديمة لا من كلمات مرور مخمّنة. فعّل التحديث التلقائي لإصدارات الأمان في النواة وللإضافات الموثوقة، واحذف الإضافات والقوالب غير المستخدمة، وأزل النسخ المقرصنة أو المهجورة. ولا يفيد دخول محصّن إذا سمحت إضافة ضعيفة لمهاجم بإنشاء مدير دون تسجيل دخول.
٩. ما الذي قد يتعطل
- حجب XML-RPC قد يعطل تطبيقات الجوال القديمة وبعض اتصالات Jetpack أو النسخ الاحتياطي.
- إخفاء قائمة مستخدمي REST قد يعطل واجهات headless التي تقرأ الكتّاب.
- الحدود الصارمة على المعدل قد تقفل مكتبًا كاملًا يشترك في عنوان IP واحد.
- فرض HTTPS قبل ضبط الشهادة وإعادة التوجيه يسبب حلقة إعادة توجيه.
- فرض العامل الثاني دون رموز استرداد قد يقفل المالك.
غيّر شيئًا واحدًا في كل مرة، واختبر الدخول والمحرر وأي تكامل تستخدمه بعد كل تغيير.
١٠. مثال تطبيقي
يرى موقع صغير عدة مئات من محاولات الدخول يوميًا من بضع عشرات العناوين. يعدّ المالك المحاولات من السجل ويحجب XML-RPC بعد التأكد أن شيئًا لا يستخدمه، ويضع حدًّا للمعدل على مسار الدخول، ويفعّل العامل الثاني لمديرين اثنين، ويحذف حسابًا غير مستخدم. يُظهر سجل الأسبوع التالي طلبات أقل بكثير تصل إلى PHP، ويبقى الدخول يعمل للفريق. هذا توضيح لترتيب العمل وليس قياسًا من موقع حقيقي.
١١. إذا شككت أن الموقع مخترق أصلًا
لا يزيل التحصين بابًا خلفيًا موجودًا فعلًا. إذا رأيت مديرين مجهولين أو ملفات متغيرة أو إعادة توجيه غريبة فاتبع إجراء التنظيف أولًا: يشرح تنظيف موقع ووردبريس مخترق وإزالة البرمجيات الخبيثة كيف تجد البرمجيات الخبيثة وتزيلها بأمان قبل تغيير كلمات المرور والـsalts.
١٢. الأخطاء الشائعة
- تثبيت ثلاث إضافات أمان متداخلة تُبطئ الموقع.
- حجب العناوين واحدًا واحدًا بدل تحديد المعدل.
- الإبقاء على حساب اسمه admin بكلمة مرور مكررة.
- عدم أخذ نسخة احتياطية قبل تعديل
wp-config.phpأو قواعد الخادم. - الاعتماد على «رابط دخول مخفي» كحماية وحيدة.
- نسيان أن REST وXML-RPC مساران منفصلان عن
wp-login.php.
١٣. أسئلة شائعة
هل يكفي إخفاء رابط wp-login.php؟ لا. هو طبقة إضافية صغيرة فقط، فالمهاجم يجد المسارات الأخرى مثل REST وXML-RPC. اعتمد على العامل الثاني وتحديد المعدل.
هل أضيف CAPTCHA؟ اختياري. يقلل الهجمات الآلية لكنه يضايق المستخدمين، والعامل الثاني وتحديد المعدل أقوى أثرًا.
ما كلمات مرور التطبيقات؟ هي كلمات مرور منفصلة لتكاملات تتصل عبر REST، وتُلغى منفردة دون تغيير كلمة مرور الحساب. أنشئ واحدة لكل تكامل وألغِ ما لا تستخدمه.
هل أحجب REST كله؟ لا، فهذا يكسر المحرر وإضافات كثيرة. اكتفِ بإخفاء قائمة المستخدمين للزوار غير المسجلين.
١٤. قائمة تحقق سريعة
- عُدّ محاولات الدخول لكل IP في سجل الوصول.
- افحص هل تتسرب أسماء المستخدمين عبر
?author=1وREST API. - احجب XML-RPC أو قيّده بعد فحص الاستخدام الفعلي.
- أضف حدًّا للمعدل على مستوى الخادم أو حظرًا قائمًا على السجل.
- فعّل عاملًا ثانيًا لكل المستخدمين ذوي الصلاحيات.
- أوقف محرر الملفات وافرض HTTPS للإدارة.
- راجع المديرين وبدّل الـsalts وأنهِ الجلسات القديمة.
- أبقِ النواة والإضافات محدّثة واحذف غير المستخدم.
إذا احتجت إلى تعاون في مراجعة الأداء أو صيانة الخادم، فاطّلع على نطاق خدمات إدارة الخوادم.
تجد مزيدًا من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
ووردبريس: Hardening · ووردبريس: Editing wp-config.php · WP-CLI: config shuffle-salts · Nginx: ngx_http_limit_req_module