
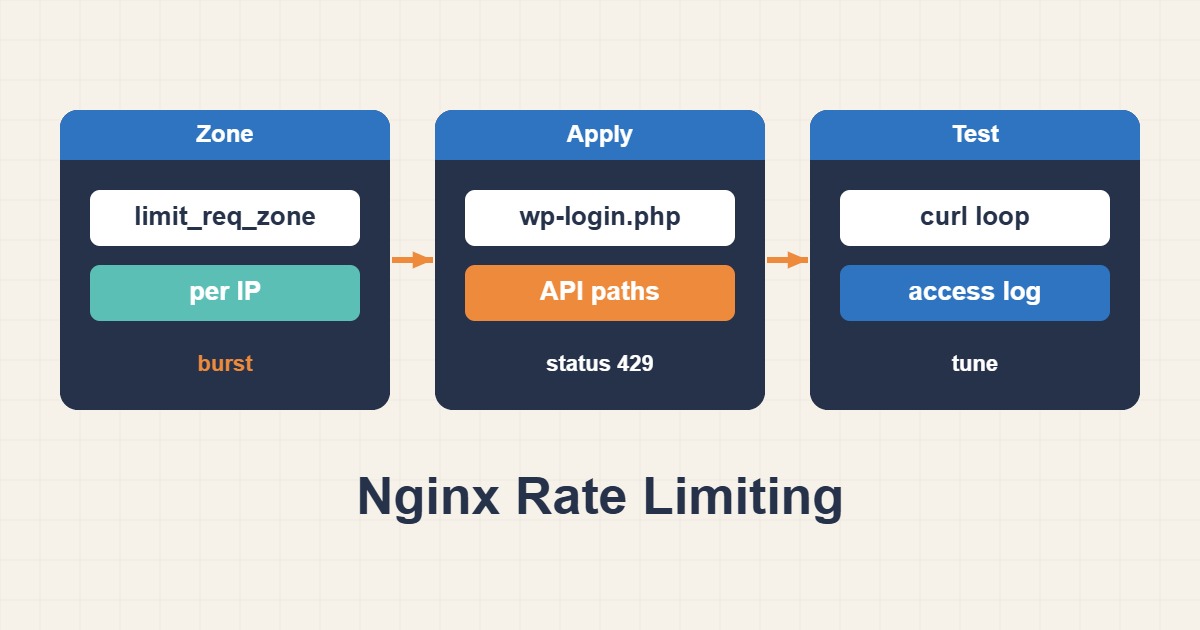
يساعد إعداد Rate Limiting في Nginx على تقليل هجمات brute force وإساءة استخدام Login وAPI، لكن يجب ضبط rate وburst وفق حركة المرور الفعلية حتى لا يتم حظر المستخدمين الحقيقيين.
إعداد Rate Limiting باستخدام limit_req_zone وlimit_req
limit_req_zone $binary_remote_addr zone=login:10m rate=5r/m;
location = /wp-login.php {
  limit_req zone=login burst=10 nodelay;
  include fastcgi_params;
}
تحدد rate المعدل المستمر، وتسمح burst بالقفزات القصيرة، ويجعل nodelay الرفض فورياً. ابدأ بإعداد محافظ وراقب قبل التوسع.
حافظ على عنوان العميل الحقيقي
خلف CDN أو load balancer، ثق في headers فقط من نطاقات proxy المعروفة، وإلا يمكن تزويرها. يحتاج Login واستعادة كلمة المرور وAPI المكلف إلى سياسات منفصلة.
اختبر وراقب
nginx -t
systemctl reload nginx
awk '$9==429 {print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -n
راقب 429 وlatency وfalse positives ونجاح Login. لا يستبدل Rate Limiting المصادقة متعددة العوامل أو WAF أو ضوابط التطبيق.
أدلة مرتبطة لأمان Nginx واستكشاف الأخطاء
إجابة مختصرة
يجب أن يسمح Rate Limiting في Nginx بالدفعات الطبيعية ويحد من الإساءة فقط. قِس طلبات Login أو API من Access Log وأنشئ Zone مستقلة واختبر مساراً محدوداً أولاً، لأن الإعداد الصارم قد يعيد 429 لمستخدمين حقيقيين خلف Proxy واحد.
الأعراض الشائعة
- ارتفاع مفاجئ لطلبات POST على Login أو API
- عدد كبير من 401 أو 403 من عناوين محدودة
- ضغط CPU أو PHP Workers من دون نمو المستخدمين
الأسباب المحتملة
- Brute Force وBots
- حلقة Retry سريعة في عميل معطوب
- إعداد real_ip غير صحيح خلف CDN أو Proxy
أوامر التشخيص ونتيجة نموذجية
awk '$7 ~ /login|api/ {print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -nr | head
nginx -T | grep -n "limit_req"
nginx -t
Sample:
syntax is ok
test is successful
كيف نتأكد من حل المشكلة؟
يجب أن يعيد Load Test مضبوط 200 ضمن المعدل و429 بعد Burst. راجع Log وFalse Positives.
المخاطر والتراجع
قد يمنع الإعداد القاسي API وLogin ومستخدمي NAT. احفظ ملف Nginx وتراجع بحذف limit_req ثم nginx -t وReload.
سيناريو عملي مجهول
سبب عميل واحد يعيد المحاولة فوراً ضغطاً على PHP-FPM. ثبّت Zone للمسار وBurst قصيراً الحمل من دون رفع أخطاء المستخدمين الطبيعيين.
المراجع الرسمية
آخر مراجعة: 2026-10-01