
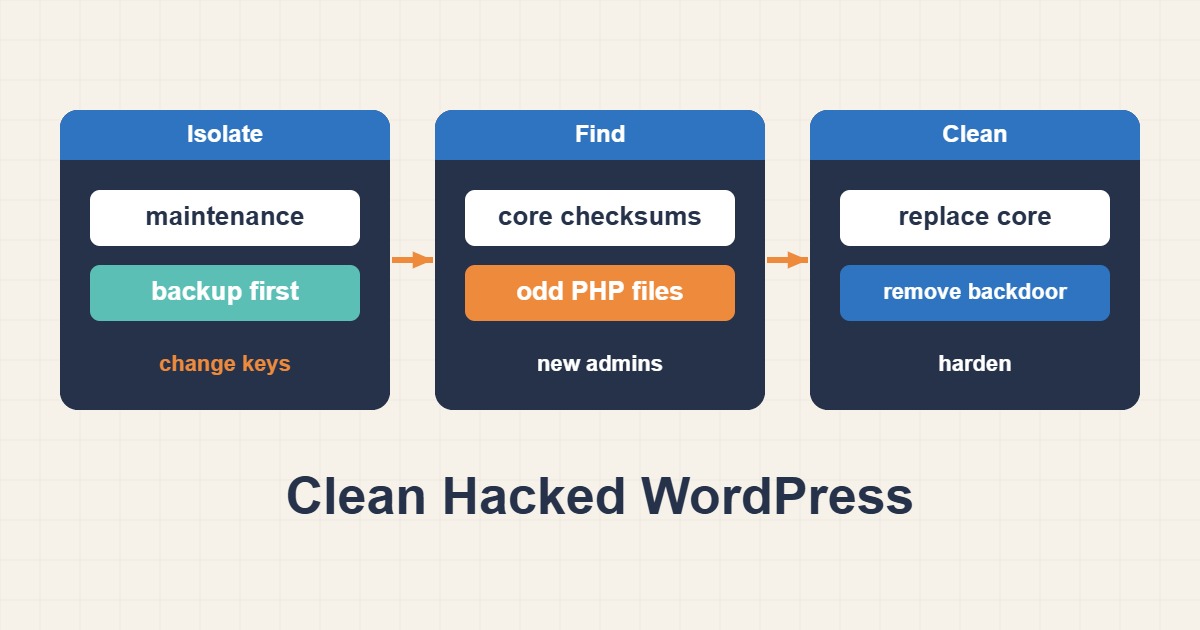
لتنظيف موقع ووردبريس مخترق بأمان، لا يكفي حذف ملف مشبوه؛ يجب فحص الملفات وقاعدة البيانات وحسابات المدير وCron بحثًا عن البرمجيات الخبيثة وBackdoor.
فحص البرمجيات الخبيثة وBackdoor في ووردبريس
wp core verify-checksums
wp plugin verify-checksums --all
find wp-content -type f -mtime -7 -ls
grep -R --line-number "base64_decode\|eval(" wp-content
نتائج grep والفحص الآلي مؤشرات وليست دليلاً قاطعاً؛ فقد تستخدم بعض الإضافات وظائف مشابهة بصورة مشروعة. استبدل ملفات core بحزمة رسمية وأعد تثبيت الإضافات من مصدر موثوق.
فحص قاعدة البيانات ووسائل الاستمرارية
راجع حسابات المدير، وoptions المشبوهة، وCron، وmu-plugins، وملفات PHP داخل uploads، وأسرار wp-config. غيّر كلمات المرور وSALT ومفاتيح API وبيانات SSH ولوحة التحكم من جهاز نظيف.
استعادة الموقع ومنع تكرار الاختراق
- احتفظ بـSnapshot للتحليل وحفظ الأدلة.
- أعد بناء نسخة موثوقة في بيئة معزولة.
- انقل بيانات المستخدم بعد فحصها بعناية.
- راجع سجلات الويب وWAF والدخول لتحديد نقطة الاختراق.
- حدّث المكونات وقلل صلاحيات الكتابة.
بعد إعادة الموقع، نفّذ فحصاً خارجياً، وراجع الحسابات، وراقب سلامة الملفات. لا تعتبر الحادث منتهياً قبل إغلاق نقطة الدخول والتأكد من عدم بقاء أي وسيلة وصول خفية.
أدلة مرتبطة لأمان ووردبريس والاستعادة
- استراتيجية النسخ الاحتياطي 3-2-1 واختبار الاستعادة
- حل خطأ 500 الداخلي في ووردبريس
- تأمين SSH على خادم Linux
إجابة مختصرة
يتطلب تنظيف ووردبريس مخترق عزل الموقع وحفظ الأدلة وتغيير بيانات الدخول وفحص الملفات وقاعدة البيانات وإغلاق نقطة الدخول. إعادة تثبيت ملفات Core وحدها لا تكفي إذا بقي Backdoor في uploads أو mu-plugins أو Cron أو حساب Admin.
الأعراض الشائعة
- حسابات Admin أو مهام مجدولة مجهولة
- ملفات PHP معدلة داخل uploads
- Spam أو Redirect أو عودة الإصابة بعد التنظيف
الأسباب المحتملة
- إضافة ضعيفة أو قالب مهجور
- سرقة بيانات Admin أو Hosting أو SSH
- صلاحيات كتابة واسعة وعزل ضعيف
أوامر التشخيص ونتيجة نموذجية
wp core verify-checksums
wp plugin list --update=available
wp user list --role=administrator
find wp-content/uploads -type f -name "*.php" -print
Sample:
Warning: File should not exist: wp-includes/example.phpكيف نتأكد من حل المشكلة؟
أعد فحص Checksums وراجع Access وAuthentication Logs وراقب Hashes والترافيك. تأكد من عدم وجود Admin أو Cron أو PHP مجهول.
المخاطر والتراجع
قد يؤدي حذف الأدلة مبكراً إلى إخفاء نقطة الدخول. أنشئ Snapshot للملفات والقاعدة واعزل الخادم وسجّل Hashes.
سيناريو عملي مجهول
عاد الاختراق بعد استبدال Core. كشف الفحص Backdoor داخل uploads وحساب Admin مسروقاً؛ بعد حذفهما وتحديث الإضافة توقفت تغييرات الملفات.
المراجع الرسمية
آخر مراجعة: 2026-10-01