
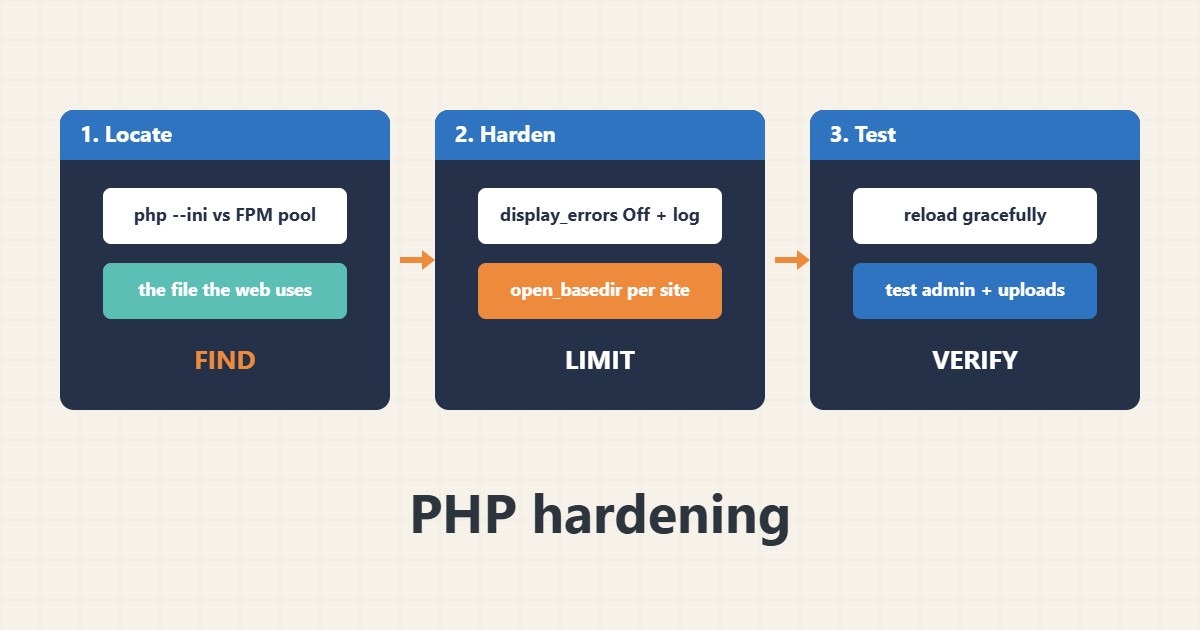
تنظیمهای PHP تعیین میکنند یک افزونه یا اسکریپت آسیبپذیر چقدر آسیب بزند. پنهانکردن خطا از بازدیدکننده، محدودکردن پوشههایی که سایت میتواند بخواند و محدودکردن تابعهای خطرناک همه اثر نفوذ را کم میکنند. اشتباه کلاسیک ویرایش php.ini اشتباه است: خط فرمان و وبسرور اغلب فایلهای متفاوت دارند. این راهنما تنظیمهای مهم و روش تستشان را نشان میدهد. دستورها از راهنمای PHP آمدهاند؛ روی سرور شما اجرایشان نکردهام و هاست اشتراکی معمولاً فقط بعضی را از کنترل پنل میدهد.
۱. پیدا کنید سایت از کدام پیکربندی استفاده میکند
PHP خط فرمان میتواند با PHP ای که سایت را سرو میکند فرق داشته باشد:
php --ini                                   # CLI config files (web PHP may differ!)
php -i | grep -E 'display_errors|expose_php|open_basedir|disable_functions'
# Web PHP: create a temporary file that calls phpinfo(), view it once, then DELETE it
اگر PHP-FPM دارید راهنمای PHP-FPM و در cPanel راهنمای نسخهٔ PHP را ببینید. فایل موقت phpinfo را بلافاصله بعد از استفاده حذف کنید.
۲. خطا، لاگ و گزینههای پایه
در سایت زنده هرگز خطا را به بازدیدکننده نشان ندهید؛ بهجایش در لاگ بنویسید. گزینههای نشتدهنده یا ضعیفکننده را ببندید و کوکی نشست را امن کنید:
; php.ini or a pool/user ini (example values, test before using on live)
display_errors = Off
log_errors = On
error_log = /var/log/php/error.log
expose_php = Off
allow_url_include = Off
session.cookie_httponly = 1
session.cookie_secure = 1
session.use_strict_mode = 1
لاگ را بچرخانید؛ راهنمای logrotate را ببینید. برای تنظیم debug وردپرس راهنمای سختسازی wp-config را ببینید.
۳. آنچه هر سایت میتواند لمس کند را محدود کنید
open_basedir پوشههایی که PHP سایت میتواند باز کند را محدود میکند و disable_functions میتواند تابعهای اجرای شل را بردارد. از تنظیم pool برای هر سایت استفاده کنید نه یک قاعدهٔ مشترک:
; PHP-FPM pool file for one site: limit what that site's PHP can touch
php_admin_value[open_basedir] = /var/www/example/:/tmp/
php_admin_value[upload_tmp_dir] = /var/www/example/tmp
php_admin_value[disable_functions] = exec,passthru,shell_exec,system,proc_open,popen
; Some plugins need these functions. Test the admin area, uploads and backups first.
با کاربر جدا برای هر سایت ترکیب کنید؛ راهنمای کاربران و گروهها را ببینید.
۴. تست و reload
نحو را بسنجید، graceful reload کنید و سایت، بخش مدیریت، آپلود و کارهای زمانبندیشده را تست کنید:
sudo php-fpm8.2 -t                  # check pool syntax (name varies by version)
sudo systemctl reload php8.2-fpm
tail -n 30 /var/log/php/error.log
curl -s -o /dev/null -w '%{http_code}\n' https://example.com/
اگر چیزی خراب شد لاگ را بخوانید و آخرین تنظیم را برگردانید. اول بکاپ بگیرید؛ راهنمای بکاپ را ببینید.
۵. اشتباههایی که باید پرهیز کرد
این اشتباهها سختسازی را خنثی میکنند:
display_errors = On on production         # leaks paths and queries to visitors
disable_functions copied blindly           # breaks backups, cron and some plugins
One open_basedir shared by all sites       # no isolation between sites
Editing the wrong php.ini (CLI vs FPM)     # nothing changes on the website
هر بار یک تنظیم را عوض کنید تا بدانید کدام مشکل ساخته.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید سروری (ساختگی) دو سایت وردپرس با یک پیکربندی PHP مشترک دارد. افزونهٔ آسیبپذیر سایت اول به مهاجم اجازه میدهد فایلهای سایت دوم را بخواند. بعد از دادن pool جدا با open_basedir و کاربر جدا به هر سایت، همان ضعف افزونه فقط پوشههای همان سایت اول را میخواند.
۷. اشتباههای رایج
- نمایش خطا به بازدیدکننده.
- کپی disable_functions بدون تست.
- ویرایش php.ini اشتباه.
- اشتراک یک open_basedir بین سایتها.
- ماندن فایل phpinfo روی سرور.
- تغییر چند تنظیم با هم.
۸. پرسشهای متداول
open_basedir وردپرس را خراب میکند؟ اگر مسیرها کم باشند میتواند؛ پوشهٔ سایت و پوشهٔ موقت را بگنجانید و تست کنید.
disable_functions کافی است؟ نه؛ یک لایه است کنار بهروزرسانی و دسترسی فایل.
چرا CLI و وب فرق دارند؟ فایلهای پیکربندی جدا دارند.
روی هاست اشتراکی میشود؟ فقط گزینههایی که پنل نشان میدهد.
۹. چکلیست سریع
- پیکربندی PHP وب را پیدا کنید.
- خطا را پنهان و لاگ کنید.
- کوکی نشست را امن کنید.
- pool جدا برای هر سایت بگذارید.
- open_basedir تنظیم کنید.
- تابعها را با احتیاط محدود کنید.
- تست و reload کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
PHP: Core php.ini directives · PHP: List of php.ini directives · PHP: Session security · PHP: Security