
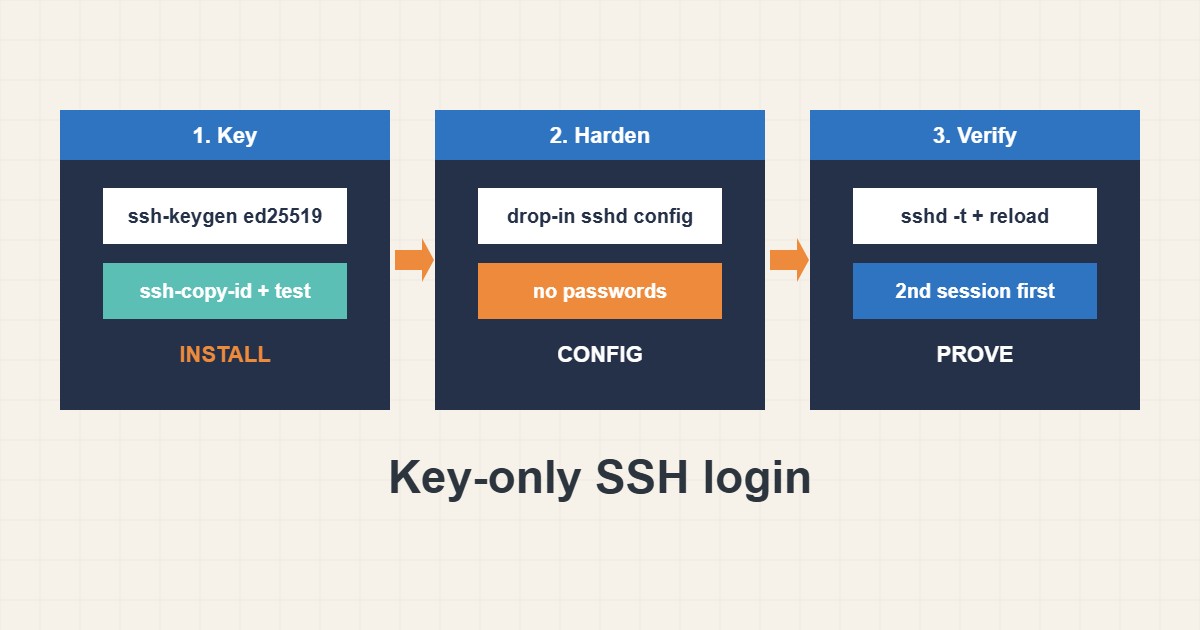
ورود با رمز هدف اصلی حملههای SSH است. ورود فقط با کلید این ریسک را برمیدارد، اما یک تغییر بیدقت میتواند شما را از سرور خودتان بیرون بیندازد. این راهنما ترتیب امن را نشان میدهد: ساخت و نصب کلید، اثبات کار کردنش، تغییر sshd در فایل drop-in، بررسی نحو و تأیید با نشست دوم پیش از بستن اولی. دستورها از راهنمای OpenSSH آمدهاند؛ روی سرور شما اجرایشان نکردهام و نام سرویس بین توزیعها فرق میکند.
۱. اول کلید را بسازید و نصب کنید
کلید مدرنی روی کامپیوتر خودتان بسازید، بخش عمومی را روی سرور نصب کنید و تأیید کنید با آن وارد میشوید. پیش از کارکردن این، به تنظیمات sshd دست نزنید:
ssh-keygen -t ed25519 -C "laptop-2026"
ssh-copy-id -i ~/.ssh/id_ed25519.pub user@server
ssh -i ~/.ssh/id_ed25519 user@server     # test BEFORE changing sshd
کلید خصوصی را با passphrase محافظت کنید و هرگز روی سرور کپی نکنید. راحتیهای سمت کلاینت مثل نام مستعار میزبان در راهنمای SSH config آمده است.
۲. sshd را در فایل drop-in تغییر دهید
تغییرها را در فایل جدا در /etc/ssh/sshd_config.d/ بگذارید تا بهروزرسانی بستهها بازنویسیشان نکند. رمز و ورود root را ببندید و محدود کنید چه کسی وارد شود:
# /etc/ssh/sshd_config.d/10-hardening.conf
PasswordAuthentication no
PubkeyAuthentication yes
PermitRootLogin no
MaxAuthTries 3
AllowUsers deploy admin
پیش از بستن ورود root مطمئن شوید کاربر دیگری با دسترسی sudo هست.
۳. پیش از قطع اتصال تست کنید
نحو را بررسی کنید، reload (نه restart) بزنید و نشست دوم را باز کنید در حالی که اولی باز میماند. تنظیمات مؤثر را چاپ کنید تا تأیید شود:
sudo sshd -t                            # syntax check, prints nothing when OK
sudo systemctl reload ssh              # 'sshd' on RHEL family
# keep your current session open, test a NEW one:
ssh user@server
sudo sshd -T | grep -E 'passwordauthentication|permitrootlogin'
اگر نشست جدید شکست خورد، فایل را از نشستی که هنوز باز است درست کنید.
۴. با لایههای دیگر ترکیب کنید
ورود فقط با کلید با قاعدهٔ فایروال که منبع SSH را محدود میکند (راهنمای فایروال) و با بن موقت برای شکستهای مکرر (راهنمای fail2ban) خوب کار میکند. authorized_keys را مرتب مرور و کلید لپتاپهای گمشده را حذف کنید.
۵. اشتباههایی که قفل میسازند
اشتباههای کلاسیک:
PasswordAuthentication no   # before any key works: instant lockout
PermitRootLogin no          # without another sudo user: no admin access
systemctl restart ssh       # while your only session is open and config untested
همیشه مسیر بازیابی مثل کنسول ارائهدهنده داشته باشید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید مدیری (ساختگی) کلید ed25519 نصب میکند، تستش میکند و بعد فایل drop-in مینویسد که رمز را میبندد. sshd -t پاس میشود، ترمینال دوم با کلید وارد میشود و تلاش با رمز از ماشین دیگر رد میشود. فقط بعد از آن نشست اول بسته میشود.
۷. اشتباههای رایج
- بستن رمز پیش از تست کلید.
- بستن ورود root بدون مدیر دیگر.
- restart به جای reload.
- بستن تنها نشست پیش از تست.
- ویرایش فایل اصلی و از دست رفتن تغییر با بهروزرسانی.
- نگهداشتن کلید دستگاههای بازنشسته.
۸. پرسشهای متداول
کدام نوع کلید؟ ed25519 پیشفرض مدرن خوبی است.
چرا فایل drop-in؟ از بهروزرسانی بسته جان به در میبرد و تغییرها را یکجا نگه میدارد.
بعد از قفلشدن چطور برگردم؟ از کنسول یا حالت rescue ارائهدهنده استفاده و فایل را برگردانید.
پورت SSH را عوض کنم؟ نویز لاگ را کم میکند اما بهتنهایی کنترل امنیتی نیست.
۹. چکلیست سریع
- کلید ed25519 بسازید.
- نصب و تستش کنید.
- فایل drop-in را بنویسید.
- sshd -t بزنید.
- سرویس را reload کنید.
- در نشست دوم تست کنید.
- کنسول بازیابی داشته باشید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
OpenSSH: sshd_config manual · OpenSSH: ssh-keygen manual · OpenSSH: ssh-copy-id manual · OpenSSH manual pages