
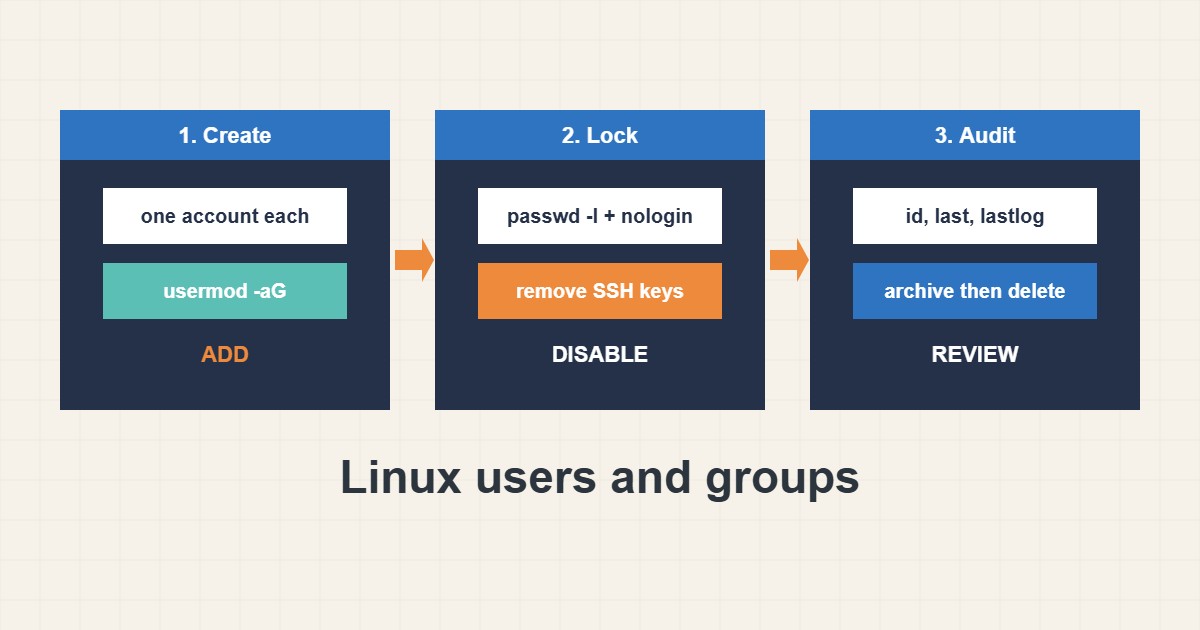
اشتباه در حسابها بیصدا و خطرناک است: کاربری که از گروه sudo افتاده، حساب جامانده از همکار سابق یا دسترسی ۷۷۷ که عجلهای گذاشته شده. این راهنما عادتهای امن برای ساخت کاربر، مدیریت عضویت گروه، قفل و در نهایت حذف حساب را نشان میدهد. دستورها از راهنمای لینوکس آمدهاند؛ روی سرور شما اجرایشان نکردهام و توزیعها کمی فرق دارند.
۱. کاربر را با هدف بسازید
برای هر نفر یا سرویس حساب جدا و نام روشن بدهید. فقط وقتی حساب لازم دارد shell بدهید:
sudo adduser deploy                      # Debian/Ubuntu interactive
sudo useradd -m -s /bin/bash -G www-data deploy   # RHEL/Debian generic
id deploy
getent passwd deploy
ورود مشترک ممیزی را غیرممکن میکند. برای دسترسی مدیریتی محدود از قاعدههای sudoers مثل راهنمای sudoers استفاده کنید.
۲. گروهها را با -aG مدیریت کنید
عضویت گروه دسترسی به فایلها میدهد. پرچم -a را یادتان باشد وگرنه usermod همهٔ گروهها را جایگزین میکند:
sudo usermod -aG www-data deploy      # -a is essential: append, not replace
sudo gpasswd -d deploy www-data       # remove from a group
groups deploy
کاربر باید دوباره وارد شود تا گروههای جدید اعمال شوند. دسترسی مبتنی بر گروه برای پوشههای مشترک را به دسترسی گستردهتر ترجیح دهید.
۳. اول قفل، بعد حذف
وقتی کسی میرود حساب را قفل کنید و تا مطمئن نشدید چیزی وابسته نیست داده را نگه دارید. بعد فعالیت اخیر را ببینید:
sudo passwd -l olduser                # lock the password
sudo usermod -s /usr/sbin/nologin olduser
sudo chage -E 0 olduser               # expire the account
lastlog | head; last -n 10
کلیدهای SSH را هم از authorized_keys حذف کنید. بعد از دورهٔ مرور، پوشهٔ خانگی را آرشیو و حساب را حذف کنید.
۴. اشتباههایی که باید پرهیز کرد
این دستورها کوچکاند اما گران تمام میشوند:
sudo usermod -G www-data deploy       # without -a: removes all other groups (including sudo)
sudo userdel -r olduser               # deletes the home directory permanently
chmod 777 /var/www                    # fixes a permission error by removing security
مرتب بررسی کنید چه کسی میتواند وارد شود و این را با محافظت در برابر brute force مثل راهنمای fail2ban ترکیب کنید.
۵. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید سروری (ساختگی) که کلید SSH معتبر پیمانکار سابق هنوز رویش هست. مدیر رمز را قفل میکند، shell را روی nologin میگذارد، کلید را حذف میکند و lastlog را میبیند که استفادهٔ اخیر ندارد. یک ماه بعد پوشهٔ خانگی آرشیو و حساب حذف میشود.
۶. اشتباههای رایج
- استفاده از usermod -G بدون -a.
- ورود مشترک بین چند نفر.
- حذف حساب پیش از قفل و مرور.
- جاگذاشتن کلیدهای SSH قدیمی.
- رفع دسترسی با ۷۷۷.
- هرگز ممیزی نکردن حسابها.
۷. پرسشهای متداول
فرق adduser و useradd چیست؟ adduser ابزار تعاملی در توزیعهای دبیانپایه است. useradd ابزار سطح پایین است.
گروههای یک کاربر را چطور ببینم؟ id USER یا groups USER را بزنید.
قفل رمز کلید SSH را مسدود میکند؟ نه. کلیدها را حذف کنید یا shell را هم روی nologin بگذارید.
همهٔ حسابهای قابلورود را چطور فهرست کنم؟ در /etc/passwd حسابهایی را که shell واقعی دارند ببینید.
۸. چکلیست سریع
- برای هر نفر یا سرویس یک حساب بسازید.
- گروه را با usermod -aG اضافه کنید.
- از ۷۷۷ پرهیز کنید.
- کاربر رفتنی را اول قفل کنید.
- کلیدهای SSHاش را حذف کنید.
- lastlog را مرور کنید.
- بعداً آرشیو و حذف کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
useradd(8) manual · usermod(8) manual · id(1) manual · passwd(5) manual