
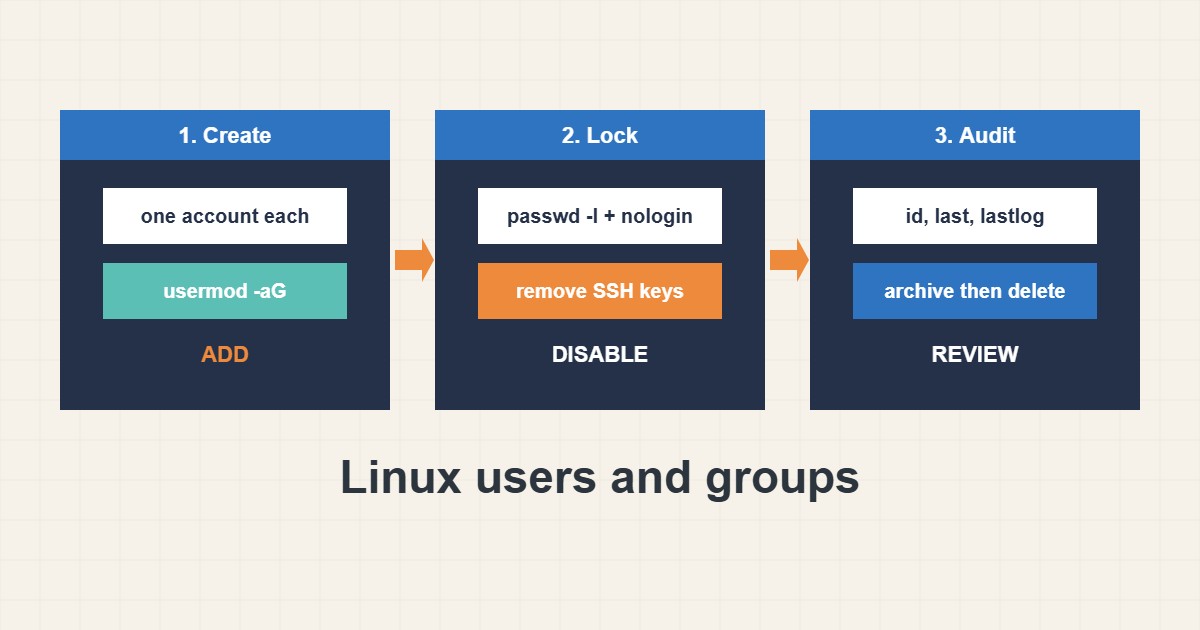
أخطاء الحسابات صامتة وخطيرة: مستخدم أُخرج من مجموعة sudo أو حساب متبقٍّ لزميل سابق أو أذونات 777 وُضعت على عجل. يعرض هذا الدليل عادات آمنة لإنشاء المستخدمين وإدارة عضوية المجموعات وقفل الحسابات ثم حذفها. الأوامر وفق أدلة لينكس؛ لم أشغّلها على خادمكم وتختلف التوزيعات قليلاً.
١. أنشئوا المستخدمين بغرض
امنحوا كل شخص أو خدمة حساباً خاصاً واسماً واضحاً. ولا تعطوا صدفة إلا حين يحتاجها الحساب:
sudo adduser deploy                      # Debian/Ubuntu interactive
sudo useradd -m -s /bin/bash -G www-data deploy   # RHEL/Debian generic
id deploy
getent passwd deploy
تسجيل الدخول المشترك يجعل التدقيق مستحيلاً. ولصلاحيات إدارة محدودة استخدموا قواعد sudoers كما في دليل sudoers.
٢. أديروا المجموعات بـ -aG
تمنح عضوية المجموعة الوصول إلى الملفات. تذكروا الخيار -a وإلا استبدل usermod كل المجموعات:
sudo usermod -aG www-data deploy      # -a is essential: append, not replace
sudo gpasswd -d deploy www-data       # remove from a group
groups deploy
يجب أن يسجل المستخدم الدخول من جديد لتسري المجموعات الجديدة. وفضّلوا الوصول المبني على المجموعات للمجلدات المشتركة بدل أذونات أوسع.
٣. أقفلوا أولاً واحذفوا لاحقاً
حين يغادر أحد أقفلوا الحساب واحتفظوا بالبيانات حتى تتأكدوا أن لا شيء يعتمد عليها. ثم افحصوا النشاط الأخير:
sudo passwd -l olduser                # lock the password
sudo usermod -s /usr/sbin/nologin olduser
sudo chage -E 0 olduser               # expire the account
lastlog | head; last -n 10
أزيلوا مفاتيح SSH من authorized_keys أيضاً. وبعد فترة المراجعة أرشفوا المجلد الشخصي واحذفوا الحساب.
٤. أخطاء يجب تجنبها
هذه الأوامر صغيرة لكنها مكلفة:
sudo usermod -G www-data deploy       # without -a: removes all other groups (including sudo)
sudo userdel -r olduser               # deletes the home directory permanently
chmod 777 /var/www                    # fixes a permission error by removing security
راجعوا دورياً من يستطيع الدخول واجمعوا ذلك مع الحماية من القوة الغاشمة كما في دليل fail2ban.
٥. مثال توضيحي وليس قياساً حقيقياً
افترضوا خادماً (مختلقاً) ما زال فيه مفتاح SSH صالح لمقاول سابق. يقفل المدير كلمة المرور ويضع الصدفة على nologin ويزيل المفتاح ويفحص lastlog فلا يجد استخداماً حديثاً. وبعد شهر يُؤرشف المجلد الشخصي ويُحذف الحساب.
٦. أخطاء شائعة
- استخدام usermod -G دون -a.
- مشاركة تسجيل دخول واحد بين أشخاص.
- حذف الحسابات قبل القفل والمراجعة.
- ترك مفاتيح SSH قديمة.
- إصلاح الأذونات بـ 777.
- عدم تدقيق الحسابات أبداً.
٧. أسئلة شائعة
ما الفرق بين adduser وuseradd؟ adduser مساعد تفاعلي في أنظمة ديبيان. وuseradd أداة منخفضة المستوى.
كيف أرى مجموعات مستخدم؟ شغّلوا id USER أو groups USER.
هل يمنع قفل كلمة المرور مفاتيح SSH؟ لا. أزيلوا المفاتيح أو ضعوا الصدفة على nologin أيضاً.
كيف أسرد كل حسابات الدخول؟ افحصوا /etc/passwd للحسابات ذات صدفة حقيقية.
٨. قائمة تحقق سريعة
- أنشئوا حساباً لكل شخص أو خدمة.
- أضيفوا المجموعات بـ usermod -aG.
- تجنبوا أذونات 777.
- أقفلوا المغادر أولاً.
- أزيلوا مفاتيح SSH الخاصة به.
- راجعوا lastlog.
- أرشفوا واحذفوا لاحقاً.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
useradd(8) manual · usermod(8) manual · id(1) manual · passwd(5) manual