
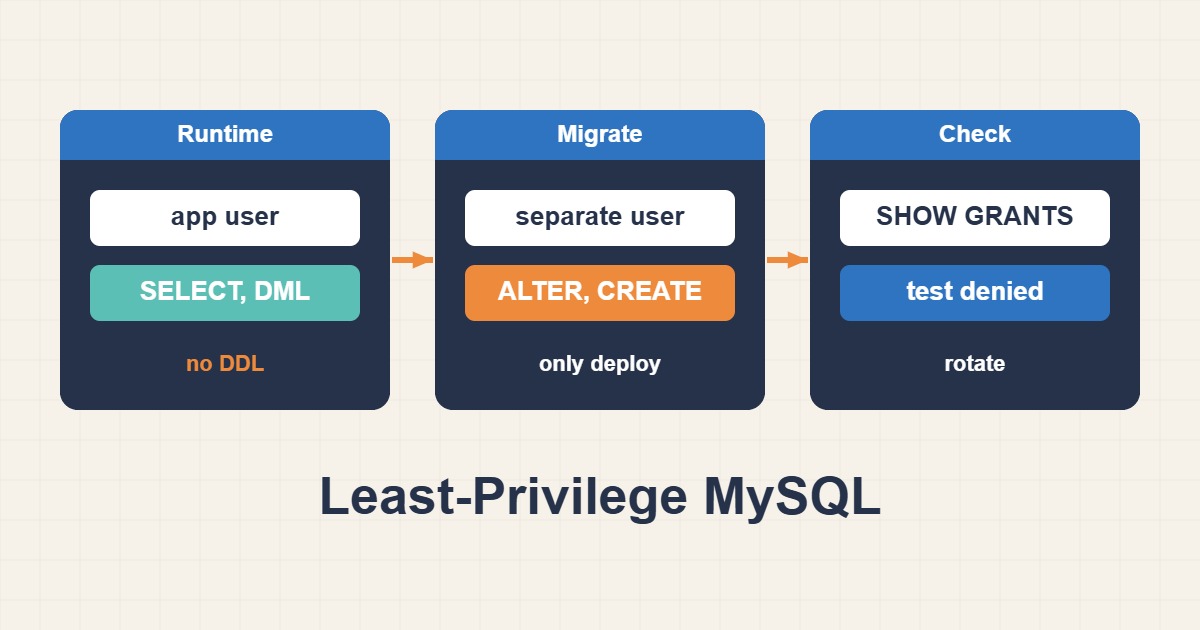
حساب root دیتابیس نباید Credential روزمره برنامه باشد. نفوذ به یک برنامه با حساب وسیع میتواند به دسترسی به Schemaهای دیگر، تغییر ساختار یا مدیریت کاربران برسد. راه درست، شناسایی عملیات واقعی برنامه و جداکردن حساب Runtime از حساب Migration است. کماختیاری باید آزمایش شود؛ حذف تصادفی مجوزها وسط ترافیک، امنیت قابل اتکایی ایجاد نمیکند.
۱. نیاز واقعی و نسخه را مشخص کنید
این نمونه برای MySQL 8.0/8.4 است؛ MariaDB و کلاینتهای قدیمی را مستقل بررسی کنید. مشخص کنید برنامه فقط CRUD اجرا میکند یا به Procedure، جدول موقت و عملیات دیگری نیاز دارد. بعضی افزونههای وردپرس هنگام نصب یا ارتقا CREATE و ALTER میخواهند؛ مجوز چهارگانه نمونه را نسخه عمومی وردپرس فرض نکنید. Migration را در پنجره کنترلشده با حساب جدا انجام دهید.
۲. حساب و Host را دقیق تعریف کنید
در MySQL نام حساب شامل User و Host است. IP نمونه را با مبدأ واقعی برنامه جایگزین کنید؛ NAT، Proxy و اتصال Socket ممکن است مسیر را تغییر دهند. REQUIRE SSL فقط با TLS پیکربندیشده کاربرد دارد. رمز نمونه را اجرا نکنید؛ مقدار یکتا را با ابزار Provisioning امن تنظیم کنید و وارد Git، چت یا آرگومان شل نکنید. تاریخچه SQL و لاگ ابزار را هم از نظر افشای Credential بررسی کنید.
-- Administrative session; replace all placeholders securely.
CREATE USER 'app_runtime'@'10.20.30.40'
  IDENTIFIED BY 'REPLACE_WITH_UNIQUE_SECRET' REQUIRE SSL;
GRANT SELECT, INSERT, UPDATE, DELETE
  ON appdb.* TO 'app_runtime'@'10.20.30.40';
SHOW GRANTS FOR 'app_runtime'@'10.20.30.40';
۳. دامنه مجوز را محدود نگه دارید
مجوز روی appdb.* فقط همان Schema را پوشش میدهد، اما جدولهای آینده داخل آن نیز مشمول میشوند. برای نیاز محدودتر، مجوز جدول مشخص را بررسی کنید. از ALL روی *.*، GRANT OPTION و FILE بدون نیاز مستند پرهیز کنید. نقشها و مجوز Global قبلی میتوانند محدودیت ظاهری را خنثی کنند؛ حساب تازه معمولاً ارزیابی سادهتری دارد. CREATE USER و GRANT به FLUSH PRIVILEGES نیاز ندارند.
۴. از مبدأ واقعی و با TLS معتبر تست کنید
کلاینت باید رمز را از Prompt یا Secret Store بخواند، نه از -pPASSWORD. مثال اتصال گواهی معتبر سرور و فایل CA واقعی میخواهد. USER هویت اتصال و CURRENT_USER حسابی را نشان میدهد که MySQL برای مجوز تطبیق داده است. آزمون خواندن و نوشتن واقعی را روی داده آزمایشی مجاز انجام دهید. بررسی SHOW GRANTS بهتنهایی جای تست رفتار برنامه را نمیگیرد.
mysql --host=db.example.net --user=app_runtime --password   --ssl-mode=VERIFY_IDENTITY --ssl-ca=/path/to/trusted-ca.pem
-- Inside the resulting session:
SELECT USER(), CURRENT_USER();
SHOW GRANTS;
۵. مهاجرت Credential و معیار تأیید
ابتدا در Staging تست و سپس Credential Runtime را تغییر دهید. اتصالهای Pool قدیمی ممکن است حساب قبلی را نگه دارند؛ اتصال تازه ایجاد کنید. در صورت شکست، به Credential قبلی امن برگردید و مجوز مفقود را از خطای مشخص پیدا کنید، نه با دادن ALL. پس از موفقیت همه مسیرها، Credential وسیع را طبق سیاست سازمان بازنشسته کنید. معیار موفقیت: عملیات مجاز کار میکند، عملیات خارج از دامنه رد میشود و خطای مجوز تازه در برنامه ندارید.