
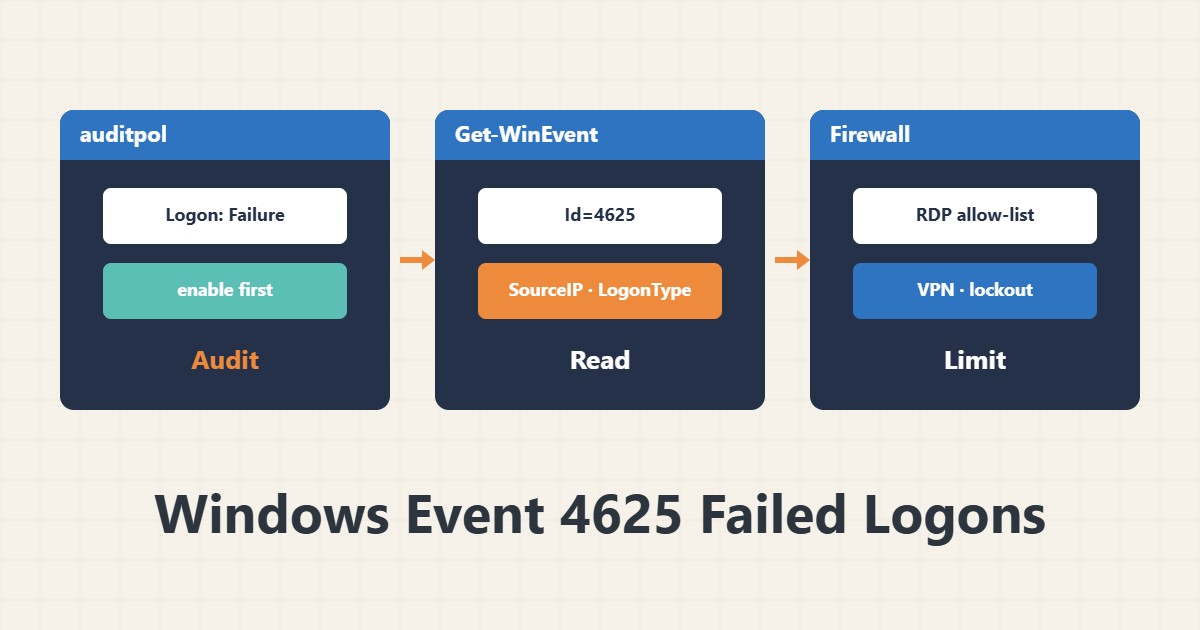
اگر ویندوز سرور شما RDP دارد و در معرض اینترنت است، احتمالاً هر روز تلاشهای ناموفق ورود دارد. رویداد 4625 در لاگ Security همین را ثبت میکند. این راهنما میگوید چطور آن را بخوانید، الگو را ببینید و ریسک را کم کنید.
۱. مطمئن شوید ممیزی روشن است
auditpol /get /category:"Logon/Logoff"باید Logon روی Failure (و ترجیحاً Success) باشد. بدون ممیزی رویداد 4625 ثبت نمیشود. نام دستهها در نسخههای مختلف کمی متفاوت است.
۲. خواندن رویدادها
Get-WinEvent -FilterHashtable @{LogName='Security'; Id=4625} -MaxEvents 200 |
  ForEach-Object {
    [pscustomobject]@{
      Time = $_.TimeCreated
      User = $_.Properties[5].Value
      LogonType = $_.Properties[10].Value
      SourceIP = $_.Properties[19].Value
    }
  } | Format-Table -AutoSize
فیلدهای کلیدی: نام کاربری، LogonType (۳ شبکه، ۱۰ دسکتاپ راهدور) و آدرس مبدأ. اندیس فیلدها برای رویداد 4625 اینطور است؛ اگر نسخهتان فرق داشت، XML رویداد را ببینید.
۳. گروهبندی بر اساس مبدأ
... | Group-Object SourceIP | Sort-Object Count -Descending | Select-Object -First 10 Count, Nameتعداد زیاد تلاش از چند آدرس محدود یا نامهای کاربری رایج (administrator، admin) نشانهٔ brute-force است. تعداد کم از کاربر واقعی معمولاً رمز اشتباه است.
۴. معنی Status
کد 0xC000006A رمز اشتباه با کاربر معتبر، و 0xC0000064 کاربر ناموجود است. فراوانی کاربر ناموجود یعنی حدس زدن نام. وضعیت 0xC0000234 قفلشدن حساب را نشان میدهد.
۵. کاهش ریسک
مؤثرترین کار این است که RDP را مستقیم به اینترنت وصل نکنید؛ با فایروال محدود به آدرسهای مجاز یا پشت VPN. سیاست قفلشدن حساب (Account lockout) را فعال و NLA را روشن نگه دارید. قوانین را با Windows Firewall در PowerShell بنویسید و برای RDP مشکلدار وضعیت Defender را هم ببینید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید در لاگ، چند صد تلاش ناموفق در یک ساعت از دو آدرس خارجی با نامهای administrator و admin دیده شد. محدودکردن پورت RDP به آدرسهای مجاز، تعداد رویداد 4625 را به صفر نزدیک کرد. این عددها و سناریو فقط برای توضیح ساخته شدهاند، نه اندازهگیری واقعی.
۷. اشتباههای رایج
- باز گذاشتن RDP برای همه IPها.
- انتظار 4625 بدون روشنکردن ممیزی.
- پاککردن لاگ Security پیش از بررسی.
- بلاککردن IP بدون دانستن اینکه ممکن است دفتر خود شما باشد.
۸. پرسشهای متداول
LogonType 10 یعنی چه؟ ورود تعاملی راهدور، معمولاً RDP.
لاگ Security خیلی بزرگ است؟ اندازهٔ لاگ را بزرگتر کنید یا رویدادها را به سرور مرکزی بفرستید.
قفل حساب مزاحم نیست؟ ممکن است قفل شدن کاربر مجاز را هم ایجاد کند؛ آستانه را متناسب بگذارید.
۹. چکلیست سریع
- ممیزی Logon روشن است.
- رویدادهای 4625 بر اساس IP گروهبندی شد.
- LogonType و Status بررسی شد.
- RDP به آدرسهای مجاز یا VPN محدود شد.
- قفل حساب و NLA فعال است.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.