
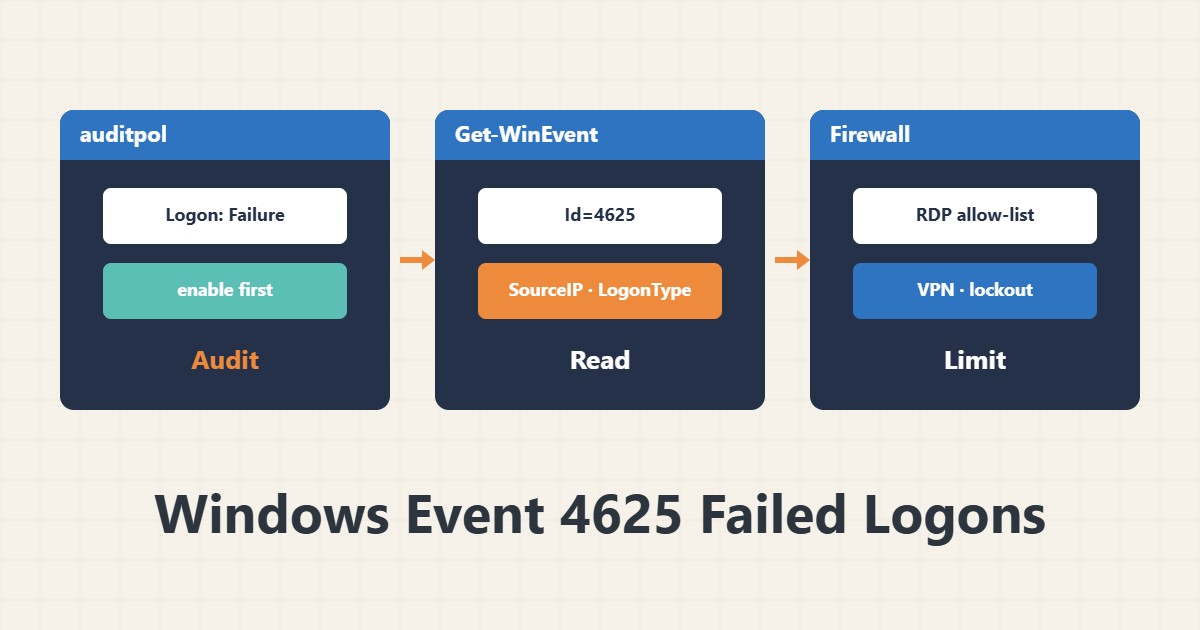
إذا كان لدى خادم ويندوز RDP مكشوف للإنترنت فمن المرجح أنه يشهد محاولات دخول فاشلة كل يوم. يسجلها الحدث 4625 في سجل Security. يعرض هذا الدليل كيف تقرؤونه وترون النمط وتقلّلون الخطر.
١. تأكدوا من تفعيل التدقيق
auditpol /get /category:"Logon/Logoff"يجب أن يكون Logon على Failure (ويفضَّل Success أيضاً). وبدون التدقيق لا يُسجَّل الحدث 4625. وتختلف أسماء الفئات قليلاً بين الإصدارات.
٢. قراءة الأحداث
Get-WinEvent -FilterHashtable @{LogName='Security'; Id=4625} -MaxEvents 200 |
  ForEach-Object {
    [pscustomobject]@{
      Time = $_.TimeCreated
      User = $_.Properties[5].Value
      LogonType = $_.Properties[10].Value
      SourceIP = $_.Properties[19].Value
    }
  } | Format-Table -AutoSize
الحقول الأساسية هي اسم المستخدم وLogonType (3 شبكة، 10 سطح مكتب بعيد) وعنوان المصدر. وهذه فهارس الحقول للحدث 4625؛ وإن اختلف إصداركم فانظروا إلى XML الحدث.
٣. التجميع حسب المصدر
... | Group-Object SourceIP | Sort-Object Count -Descending | Select-Object -First 10 Count, Nameكثرة المحاولات من عناوين قليلة أو أسماء شائعة (administrator وadmin) تدل على القوة الغاشمة. أما محاولات قليلة من مستخدم حقيقي فعادة كلمة مرور خاطئة.
٤. معنى Status
الرمز 0xC000006A كلمة مرور خاطئة لمستخدم صالح، و0xC0000064 مستخدم غير موجود. وكثرة المستخدمين غير الموجودين تعني تخمين الأسماء. والحالة 0xC0000234 تدل على قفل الحساب.
٥. تقليل الخطر
أفعل خطوة هي عدم كشف RDP مباشرة للإنترنت؛ قيّدوه بالجدار الناري على عناوين مسموحة أو خلف VPN. فعّلوا سياسة قفل الحساب وأبقوا NLA مفعّلاً. واكتبوا القواعد بـ جدار ويندوز الناري في PowerShell ولمضيف RDP المتعب افحصوا أيضاً حالة Defender.
٦. مثال توضيحي وليس قياساً حقيقياً
لنفترض أن السجل أظهر عدة مئات من المحاولات الفاشلة خلال ساعة من عنوانين خارجيين بالاسمين administrator وadmin. وقد قرّب تقييد منفذ RDP بعناوين مسموحة عدد الحدث 4625 من الصفر. هذه الأرقام والسيناريو مختلقة للشرح وليست قياساً حقيقياً.
٧. أخطاء شائعة
- ترك RDP مفتوحاً لكل عناوين IP.
- توقع 4625 دون تفعيل التدقيق.
- مسح سجل Security قبل مراجعته.
- حظر IP دون معرفة أنه قد يكون مكتبكم.
٨. أسئلة شائعة
ماذا يعني LogonType 10؟ دخول تفاعلي بعيد، عادة RDP.
سجل Security كبير جداً؟ زيدوا حجم السجل أو أرسلوا الأحداث إلى خادم مركزي.
ألا يزعج قفل الحساب؟ قد يقفل مستخدماً شرعياً أيضاً؛ فاضبطوا العتبة بحكمة.
٩. قائمة تحقق سريعة
- تدقيق Logon مفعّل.
- جُمّعت أحداث 4625 حسب IP.
- روجع LogonType وStatus.
- قُيّد RDP بعناوين مسموحة أو VPN.
- قفل الحساب وNLA مفعلان.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.