
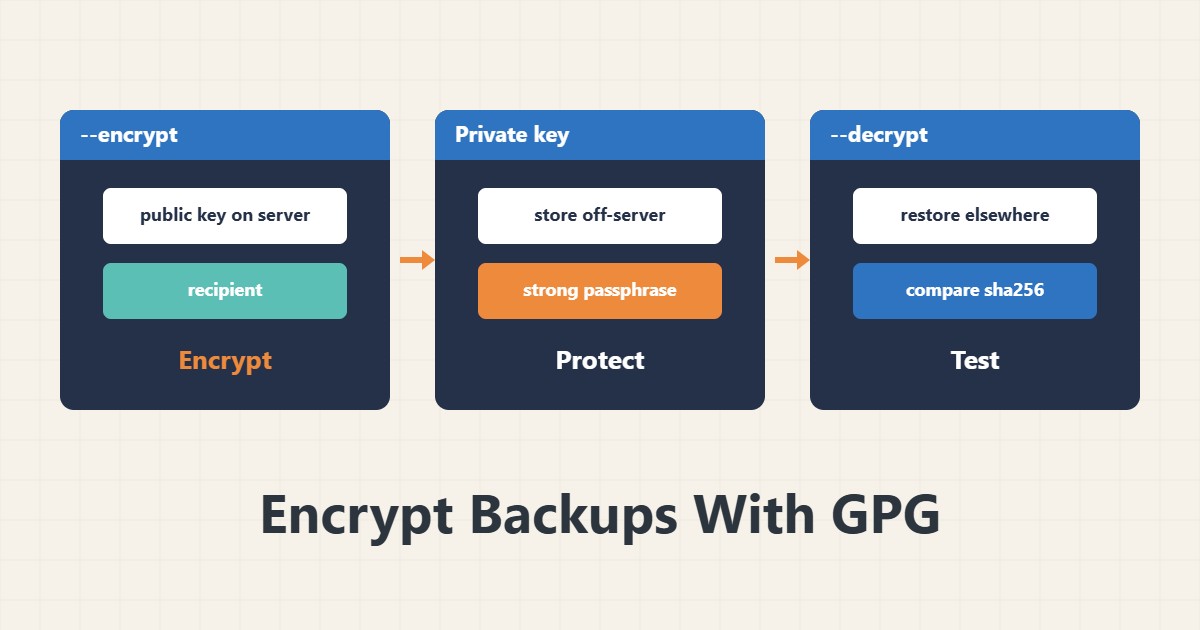
بکاپی که روی یک فضای بیرونی یا سرور دیگر ذخیره میشود، باید رمز شده باشد تا اگر آن فضا لو رفت، داده خوانده نشود. GPG ابزار رایجی برای این کار است. نکتهٔ اصلی این است که سرور فقط کلید عمومی داشته باشد تا خودش نتواند بکاپ را باز کند.
۱. رمزگذاری با رمز عبور
gpg --symmetric --cipher-algo AES256 site.tgzاین روش ساده است و فایل site.tgz.gpg میسازد. رمز عبور را GPG از شما میپرسد. در اسکریپت خودکار، رمز را در متن اسکریپت یا خط فرمان ننویسید، چون در تاریخچه و فهرست پروسهها میماند.
۲. رمزگذاری با کلید عمومی
gpg --import backup-public.asc
gpg --encrypt --recipient backup@example.com --output site.tgz.gpg site.tgz
این روش بهتر است برای سرور. فقط کلید عمومی روی سرور میماند و رمزگشایی فقط با کلید خصوصی ممکن است. آدرس backup@example.com نمونه است. پیش از استفاده، اثرانگشت کلید را با منبع مطمئن مقایسه کنید.
۳. نگهداری کلید خصوصی
کلید خصوصی را روی سرور نگه ندارید. آن را با رمز قوی در یک مکان امن و جدا، مثلاً مدیر رمز یا حافظهٔ آفلاین، ذخیره کنید. اگر کلید خصوصی گم شود، همهٔ بکاپها بیاستفاده میشوند. یک نسخهٔ پشتیبان از خود کلید هم لازم است.
۴. تست رمزگشایی
gpg --output restored.tgz --decrypt site.tgz.gpg
sha256sum restored.tgz site.tgz
بکاپ رمز شده تا وقتی بازیابی آن را تست نکردهاید، قابل اعتماد نیست. رمزگشایی را روی دستگاه دیگر انجام دهید و مقایسهٔ هش را ببینید. برای ساخت هش به tar و sha256 نگاه کنید.
۵. در اسکریپت بکاپ
tar czf - /var/www/site | gpg --encrypt --recipient backup@example.com > /backup/site-$(date +%F).tgz.gpgاین خط بدون ساخت فایل ساده روی دیسک مستقیم رمز میکند. زمانبندی را با cron و کپی به بیرون را با rsync انجام دهید. بعد از هر اجرا، اندازهٔ فایل را بررسی کنید تا خالی نباشد.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید بکاپ شبانه روی یک فضای ابری بیرونی کپی میشد. با رمزگذاری با کلید عمومی، حتی اگر فضای ابری لو میرفت، فایلها بدون کلید خصوصی خوانده نمیشدند. رمزگشایی ماهانه روی یک دستگاه دیگر تست میشد. این سناریو فقط برای توضیح است، نه اندازهگیری واقعی.
۷. اشتباههای رایج
- نگهداشتن کلید خصوصی روی همان سرور.
- نوشتن رمز عبور در اسکریپت.
- هرگز تست نکردن رمزگشایی.
- گمکردن تنها نسخهٔ کلید خصوصی.
۸. پرسشهای متداول
رمز عبور بهتر است یا کلید عمومی؟ برای سرور، کلید عمومی بهتر است؛ سرور نمیتواند رمزگشایی کند.
اگر کلید خصوصی گم شود؟ بکاپهای رمزشده با آن بازیابی نمیشوند.
GPG فایل را فشرده هم میکند؟ کمی؛ بهتر است اول با tar و gzip فشرده کنید.
۹. چکلیست سریع
- کلید عمومی روی سرور وارد شد.
- کلید خصوصی بیرون از سرور است.
- بکاپ رمز شد.
- رمزگشایی روی دستگاه دیگر تست شد.
- هش فایل بازیابیشده مقایسه شد.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
GnuPG manual: invoking gpg · GnuPG user manual · tar manual page