
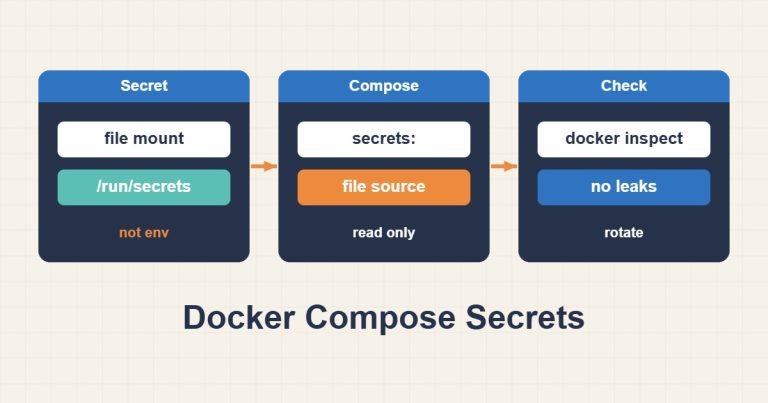
إدارة Secrets في Docker Compose بدلاً من كلمات المرور في Environment
استخدام ملفات Secret لكل خدمة، والتحقق من دعم التطبيق وتدوير بيانات الاعتماد دون كشف قيمها.
قراءة المقالملف مهني متخصص
شروحات عملية مبنية على الخبرة في إدارة الخوادم والاستضافة وووردبريس وأمن البريد الإلكتروني والبنية التحتية.
استخدام ملفات Secret لكل خدمة، والتحقق من دعم التطبيق وتدوير بيانات الاعتماد دون كشف قيمها.
قراءة المقال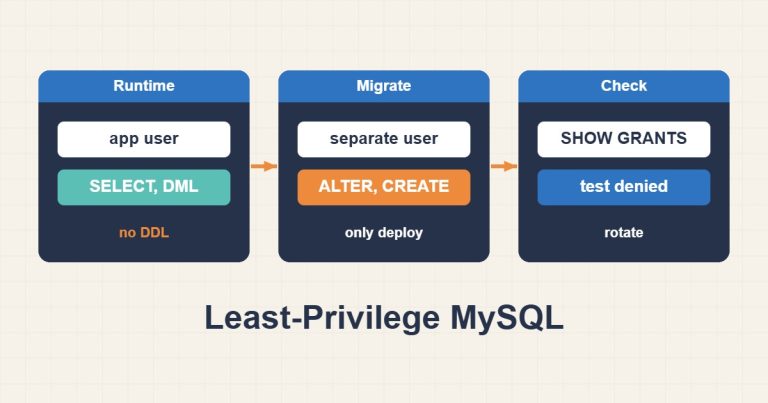
إنشاء حساب تطبيق محدود في MySQL، وتحديد المضيف وفحص المنح واختبار التطبيق قبل إلغاء الاعتماد الواسع.
قراءة المقال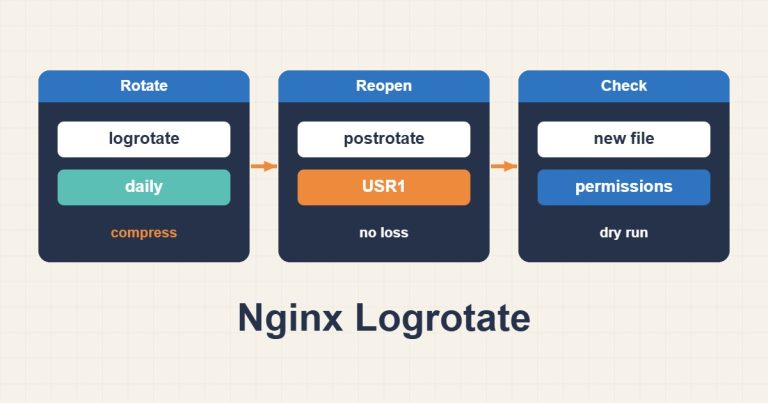
إعداد logrotate لـNginx بشكل صحيح: إعادة فتح السجلات بإشارة، تجنب copytruncate، التشخيص بـlogrotate -d، وتحرير مساحة القرص من السجلات المحذوفة.
قراءة المقال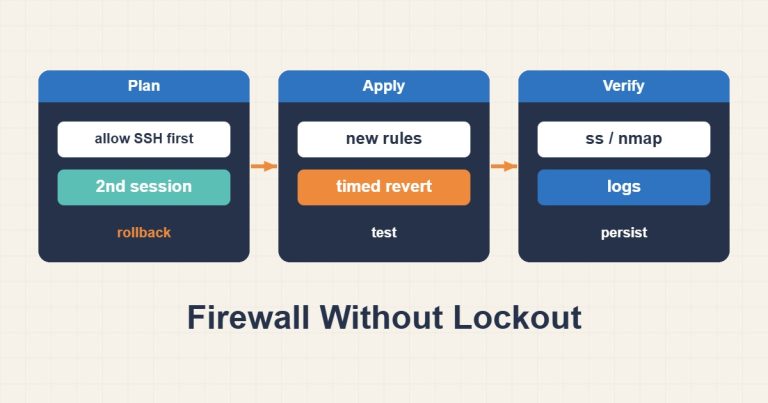
تعديل قواعد UFW أو nftables دون فقدان SSH: جلسة ثانية، تراجع تلقائي مجدول بمؤقت، اختبار بدخول جديد، وطريق الاسترداد عند الإقفال من الخادم.
قراءة المقال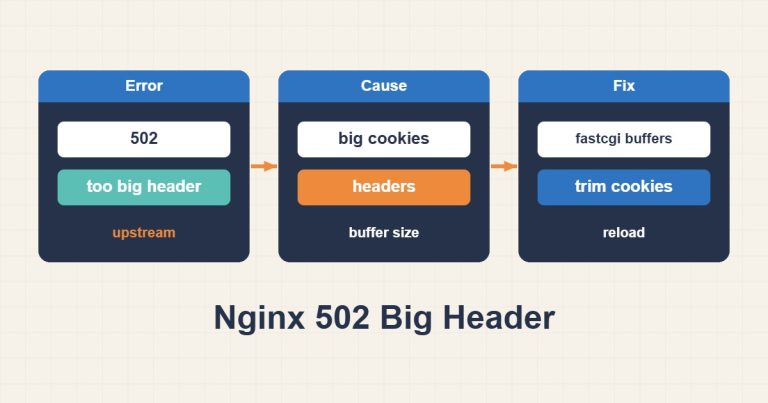
حل خطأ 502 في Nginx مع رسالة upstream sent too big header: قياس ترويسات الرد فعلياً، وضبط مخازن fastcgi وproxy بدقة، وتقليل الكوكيز الزائدة خطوة بخطوة.
قراءة المقال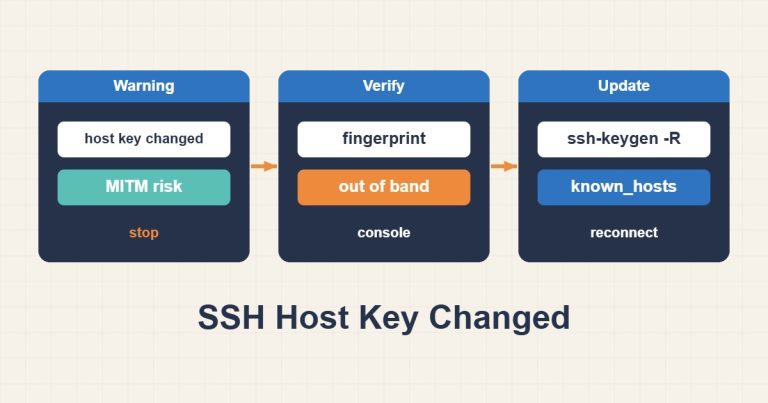
التحقق الآمن من REMOTE HOST IDENTIFICATION HAS CHANGED عبر بصمة SHA256 وقناة مستقلة، ثم تحديث سجل known_hosts المؤكد فقط.
قراءة المقال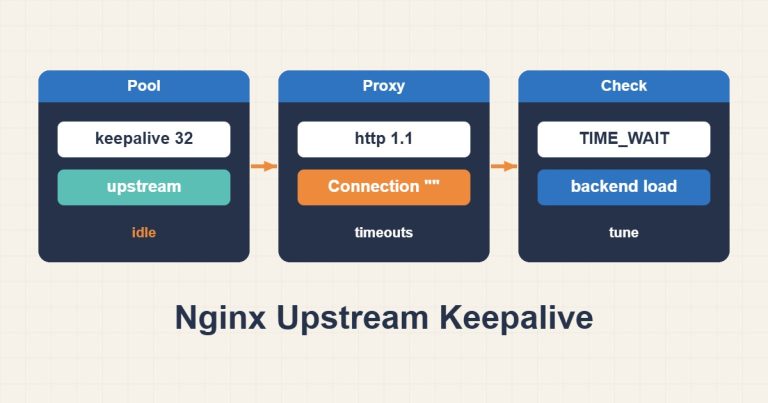
إعداد اتصال HTTP مستمر بين Nginx والخلفية، فهم مخزن الاتصالات الخاملة لكل Worker والتحقق من إعادة الاستخدام بأمان.
قراءة المقال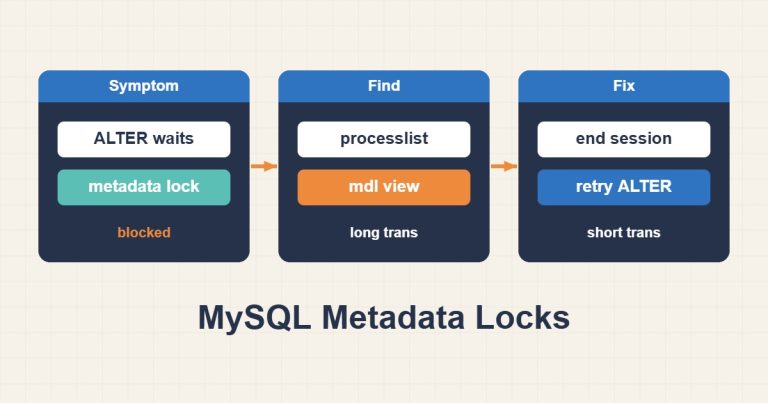
تحديد المعاملة التي تمنع تغيير بنية جدول MySQL، والتمييز بين قفل البيانات الوصفية وقفل الصفوف، ومعالجة الانتظار بأقل انقطاع.
قراءة المقال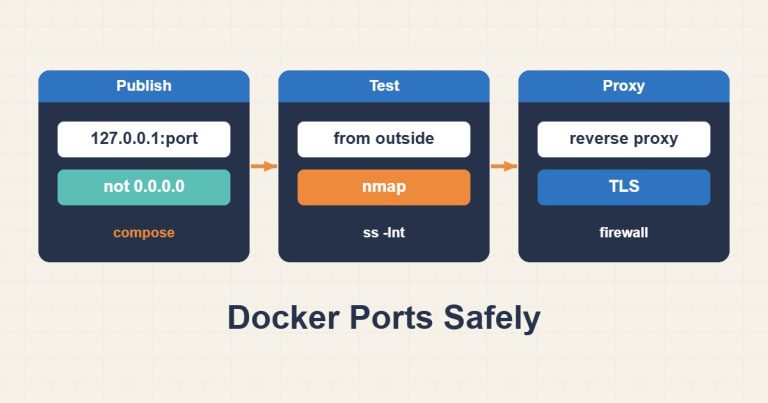
قد يستمع المنفذ المنشور على جميع واجهات المضيف. افهم ports وexpose وحدود Loopback واختبر الوصول من الخارج قبل نشر الخدمة.
قراءة المقال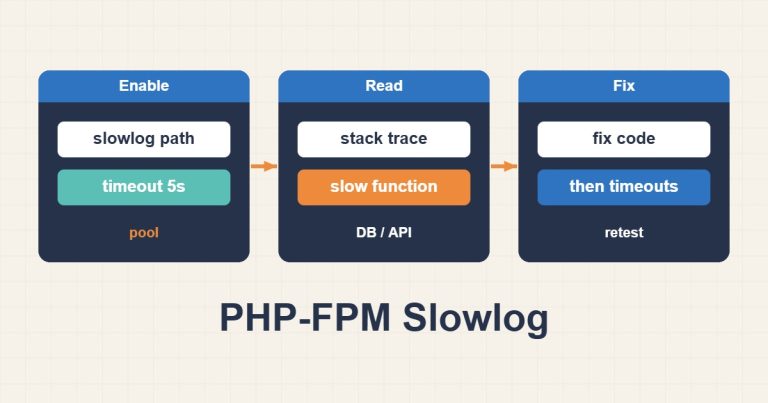
استخدم Slowlog لتحديد موضع الطلب البطيء وربطه بالسجلات واختبار الإصلاح؛ تتبّع الاستدعاءات دليل وليس تشخيصاً كاملاً.
قراءة المقال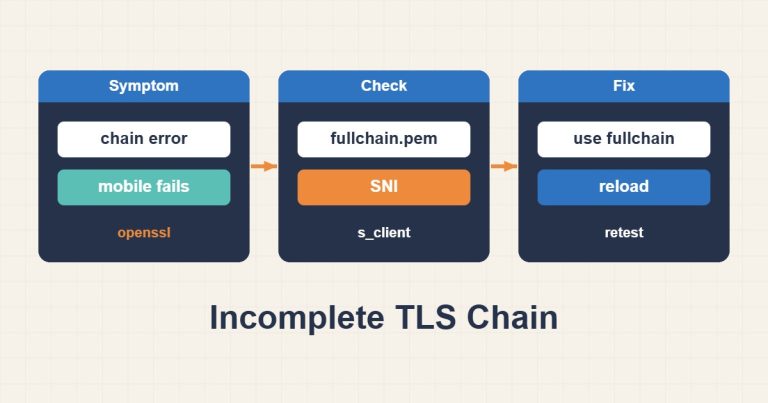
افحص السلسلة التي يرسلها Nginx واسم النطاق وSNI، وأصلح الشهادات الناقصة دون تعطيل التحقق من TLS.
قراءة المقال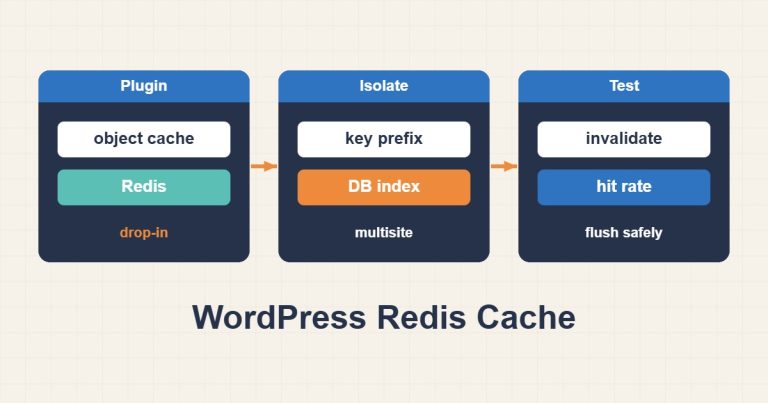
ميّز Object Cache عن Page Cache، واعزل namespace لكل موقع، واختبر Invalidation قبل الاعتماد على مؤشرات الإصابة.
قراءة المقال