
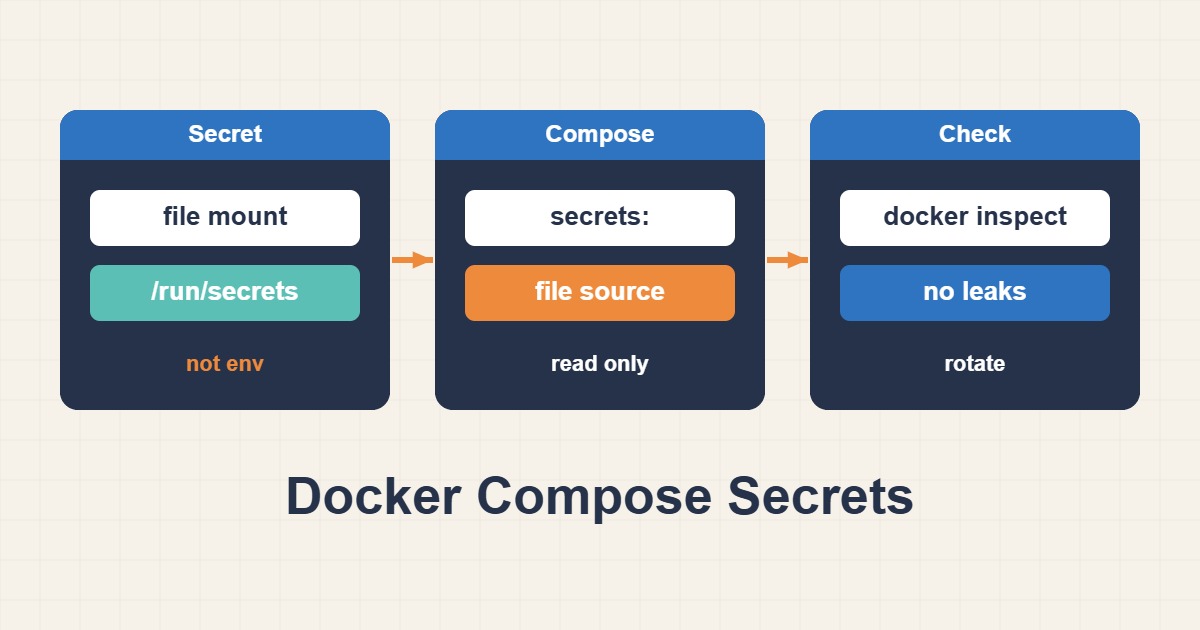
متغيرات البيئة مريحة، لكن بيانات الاعتماد قد تظهر في فحص الحاوية أو التشخيص أو ملفات الدعم. يستطيع Docker Compose تركيب ملف سري داخل الخدمات المحددة فقط. يقلل ذلك الانكشاف العرضي، لكنه لا يشفّر الملف الأصلي على المضيف تلقائياً. المهم هو طريقة استلام التطبيق للبيانات، لا مجرد تغيير اسم المتغير.
١. حدد حدود الثقة
يتناول الدليل Compose المحلي، لا مخزن Secrets المشفّر في Swarm. يستطيع مدير Docker ومن يملك قراءة الملف على المضيف الوصول إلى القيمة. أبقِ الملف خارج Git وطبقات Image ومسارات الويب. راجع دعم التطبيق لقراءة كلمة المرور من ملف؛ متغيرات _FILE اتفاقية لبعض الصور وليست ميزة تلقائية لكل برنامج.
٢. امنح الملف للخدمة المطلوبة فقط
المثال نمط إعداد؛ استبدل Image بإصدار معتمد من تطبيقك. أنشئ الملف مسبقاً عبر إجراء آمن لإدارة الأسرار، ولا تضع قيمته في أمر Shell أو Compose أو المحادثة. لا يمنح التعريف العام الملف لجميع الخدمات؛ قائمة secrets داخل الخدمة تحدد من يحصل على Mount.
services:
  app:
    image: your-approved-app:version
    environment:
      DB_PASSWORD_FILE: /run/secrets/db_password
    secrets:
      - db_password
secrets:
  db_password:
    file: /srv/private/app-db-password.txt
٣. افحص الملكية ومستخدم التطبيق
تستخدم أسرار Compose المعتمدة على file تركيب Bind Mount. لا تفترض أن uid أو gid أو mode في الصيغة الطويلة تعيد تعيين ملكية الملف على المضيف. افحص الصلاحيات وUID/GID الحقيقي للتطبيق. قد يمنع وضع 600 مستخدماً غير المالك من القراءة؛ لا تعالج ذلك بجعل السر مقروءاً للجميع.
٤. اختبر دون طباعة القيمة
تحقق من الإعداد وأعد إنشاء الخدمة المقصودة فقط. في الصور التي تحتوي على Shell، نفذ test -r بمستخدم التطبيق. النجاح يثبت إمكانية القراءة، لا صحة كلمة المرور لدى قاعدة البيانات. اختبر الاتصال الفعلي وHealthcheck منفصلين، وافحص أخطاء منقحة بدلاً من cat أو printenv أو تسجيل السر في Debug.
docker compose config --quiet
docker compose up -d --force-recreate app
docker compose exec app sh -c 'test -r /run/secrets/db_password'
docker compose ps
٥. التدوير والرجوع ومعيار النجاح
جهز البديل بملكية صحيحة ونسق التغيير بين قاعدة البيانات والتطبيق. قد يقرأ التطبيق الملف عند البدء فقط، كما أن الاستبدال الذري على المضيف لا يحدّث بالضرورة Bind Mount موجوداً. أعد إنشاء الخدمة حسب الإجراء المختبر وتحقق من اتصال جديد. احتفظ بمسار رجوع محمي حتى النجاح: لا قيمة سرية في Environment، ولا Mount لخدمات أخرى، والتطبيق يعمل بالاعتماد الجديد.