
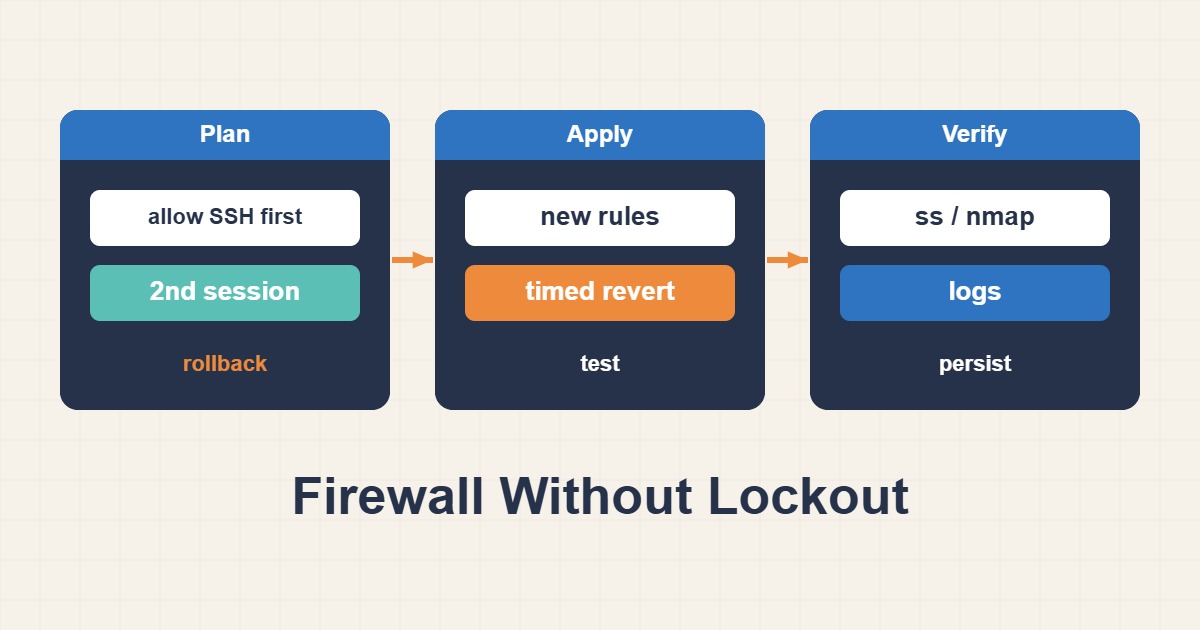
معظم حالات الإقفال خلف الجدار الناري لا تحدث لأن أحدهم يجهل وظيفة الجدار الناري. تحدث في الحادية عشرة ليلاً، على خادم بعيد، حين تغلق قاعدة «لن تستغرق سوى ثانية» الباب الوحيد الذي كنت تقف فيه. والنتيجة المعتادة زيارة إلى لوحة الطوارئ عند مزوّد الاستضافة وساعة محرجة من التراجع.
الخبر الجيد أن عدة عادات بسيطة تمنع ذلك تقريباً دائماً: أبقِ جلسة ثانية مفتوحة، وخذ نسخة من القواعد، وجدول تراجعاً تلقائياً، واختبر بتسجيل دخول جديد قبل أن ترتاح. يشرح هذا الدليل هذا الروتين مع UFW وnftables على خادم Debian أو Ubuntu عادي.
١. لماذا يحدث الإقفال؟
الأخطاء نفسها تتكرر:
- تفعيل سياسة الرفض الافتراضي قبل إنشاء قاعدة SSH.
- تغيير منفذ sshd ونسيان فتح هذا المنفذ في الجدار الناري.
- كتابة قواعد IPv4 بينما يُتصل بالخادم عبر IPv6، أو العكس.
- حصر SSH في عنوان IP يتغير، مثل اتصال المنزل أو نقطة اتصال الهاتف.
- تحميل ملف قواعد كامل يحتوي خطأ مطبعياً ثم اكتشاف أنه لم يُطبَّق إلا جزئياً.
- نسيان أن جداراً نارياً أو Security Group خاصاً بمزوّد الخدمة يقف أمام الخادم.
وهناك فخ آخر يجعل كل شيء يبدو آمناً وهو ليس كذلك. الجدار الناري يحتفظ بحالة الاتصالات، فجلسة SSH الحالية غالباً تنجو من التغيير السيئ. لا يظهر العطل إلا عند فتح اتصال جديد، وهذا يحدث غالباً بعد إغلاق الجلسة التي كانت تعمل.
٢. استعد قبل أن تلمس أي شيء
أبقِ جلسة SSH الحالية مفتوحة وافتح بجانبها جلسة ثانية. تأكد أنك تعرف كيف تصل إلى لوحة الطوارئ عند المزوّد (VNC أو الطرفية التسلسلية أو وضع الإنقاذ)، وأنك تستطيع الدخول إليها بكلمة مرور محلية. ثم سجّل من أين تتصل وما الذي يستمع:
echo $SSH_CLIENT
sudo ss -tlnp | grep -E 'sshd|nginx|apache'
sudo ufw status numbered
السطر الأول يطبع عنوان IP المصدر ومنفذ SSH المحلي. الثاني يبيّن الخدمات التي تستمع فعلاً، وهذا يستحق المعرفة قبل أن تقرر ما الذي ستسمح به. بعد ذلك خذ نسخة احتياطية تستطيع الاستعادة منها:
# UFW
sudo cp -a /etc/ufw /root/ufw-backup-$(date +%F)

# nftables (flush أولاً ليحلّ الملف محل القواعد الحية)
( echo "flush ruleset"; sudo nft list ruleset ) | sudo tee /root/nft-known-good.conf >/dev/null
٣. أضف مؤقت تراجع
هذه أنفع حيلة في الموضوع كله. جدول أمراً يلغي التغيير، ثم نفّذ التغيير، ولا تلغِ المؤقت إلا بعد أن تثبت أن كل شيء يعمل. إذا أُغلق الباب عليك، يُصلح الخادم نفسه بعد دقائق.
# UFW: يعطّل الجدار الناري بعد 5 دقائق ما لم يُلغَ المؤقت
sudo systemd-run --on-active=5m --unit=fw-rollback /usr/sbin/ufw disable

# nftables: يستعيد مجموعة القواعد السليمة بدلاً من ذلك
sudo systemd-run --on-active=5m --unit=fw-rollback /usr/sbin/nft -f /root/nft-known-good.conf
تعطيل UFW كوسيلة تراجع يترك الخادم بلا تصفية لفترة قصيرة، ولهذا ينبغي أن يكون المؤقت قصيراً وأن تعيد تفعيل الجدار الناري بعد إصلاح القاعدة. ألغِ المؤقت بالأمر sudo systemctl stop fw-rollback.timer. لا يتذكر أحد هذه الخطوة في أسوأ لحظة، لذا اكتبها في أعلى ملاحظاتك قبل أن تبدأ.
٤. UFW: الترتيب الآمن للعمليات
اسمح بطريق الدخول أولاً، ثم غيّر الافتراضيات، ثم فعّل:
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp comment 'admin SSH'
sudo ufw limit 22/tcp comment 'SSH, rate limited'
sudo ufw allow 80,443/tcp comment 'web'
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw enable
استخدم قاعدة from فقط إذا كان عنوانك ثابتاً. وإن لم يكن ثابتاً فاعتمد على limit الذي يرفض أي عنوان يفتح ست اتصالات أو أكثر خلال ثلاثين ثانية، واجمعه مع SSH بالمفاتيح فقط. سيحذّر ufw enable من أنه قد يعطّل الاتصالات القائمة. تذكر وثائق UFW أن تفعيل الجدار الناري قد يقطع الاتصالات الحالية، لذا أضف قاعدة SSH قبله واعتبر التحذير تذكيراً باختبار تسجيل دخول جديد.
تأكد كذلك من تغطية IPv6. السطر IPV6=yes في /etc/default/ufw يجعل UFW يكتب القواعد للعائلتين؛ وبعدها يعرض sudo ufw status verbose سجلات معلَّمة بـ(v6).
٥. nftables: افحص الملف قبل تحميله
يستطيع nftables التحقق من مجموعة القواعد دون تطبيقها، وهذا أرخص تأمين ستجده:
sudo nft -c -f /etc/nftables.conf   # فحص الصياغة فقط
sudo nft -f /etc/nftables.conf      # تطبيق
سياسة واردة دنيا تُبقي SSH والويب مفتوحين تبدو هكذا:
table inet filter {
  chain input {
    type filter hook input priority 0; policy drop;
    ct state established,related accept
    iif "lo" accept
    ip protocol icmp accept
    ip6 nexthdr icmpv6 accept
    tcp dport 22 accept
    tcp dport { 80, 443 } accept
  }
}
لا تحجب ICMPv6 على مضيف يعمل بـIPv6. اكتشاف الجيران (Neighbor Discovery) يعتمد عليه، وإزالته تُفسد الاتصال بطرق محيّرة لا تشبه مشكلة الجدار الناري إطلاقاً.
٦. تغيير منفذ SSH دون فقدانه
اعتبر تغيير المنفذ إضافةً لا استبدالاً. افتح المنفذ الجديد أولاً، واجعل sshd يستمع على المنفذين، واختبر الجديد، ثم احذف القديم في الآخر:
sudo ufw allow 2222/tcp
# في /etc/ssh/sshd_config: أبقِ "Port 22" وأضف "Port 2222"
sudo sshd -t && sudo systemctl reload ssh
ssh -p 2222 -o ConnectTimeout=5 user@server.example.com true
في إصدارات Ubuntu الحديثة قد يُشغَّل SSH بالتفعيل عبر socket، وعندها يأتي المنفذ من ssh.socket لا من sshd_config. تحقق بالأمر systemctl status ssh.socket قبل أن تفترض أن ملف الإعداد هو المتحكم. احذف السطر Port 22 وقاعدته في الجدار الناري فقط بعد دخول ناجح على المنفذ الجديد.
٧. اختبر بجلسة جديدة ثم ألغِ المؤقت
من طرفية ثالثة، افتح اتصالاً جديداً تماماً بمهلة قصيرة. إذا نجح فقد انتهيت؛ وإذا علق فسيُصلح التراجع الوضع بعد قليل:
ssh -o ConnectTimeout=5 user@server.example.com 'echo ok'
sudo systemctl stop fw-rollback.timer
أغلق الجلسة القديمة بعد الخطوتين فقط. ثم اعرض القواعد النهائية مرة أخرى واحتفظ بالمخرجات في ملاحظاتك.
٨. Docker والجدران النارية السحابية تغيّر الصورة
هناك طبقتان قد تجعلان قواعدك تبدو خاطئة وهي ليست كذلك. يكتب Docker قواعد iptables خاصة به للمنافذ المنشورة، وهي في العادة تتجاوز قواعد الإدخال في UFW، فقد يكون منفذ حاوية متاحاً رغم أن UFW يقول إنه مغلق. يغطي دليل نشر منافذ Docker بأمان الربط على loopback والاختبار من الخارج. وإذا كان لدى مزوّدك Security Group فيجب أن تمرّ القاعدة من الطبقتين: قاعدة المضيف التي تسمح بـSSH لا تفيد إذا حجبتها قاعدة السحابة.
٩. إذا كنت مقفلاً بالفعل
لا تستمر في التخمين. افتح لوحة المزوّد أو وضع الإنقاذ، وسجّل الدخول محلياً ونفّذ sudo ufw disable (أو sudo nft flush ruleset) لتعود إلى الدخول عبر SSH. ثم أعد بناء القاعدة بشكل صحيح بالخطوات أعلاه. وإذا كان مؤقت التراجع يعمل فانتظره فقط. وبعدها راجع أساسيات التحصين في تأمين SSH بالمفاتيح وFail2ban لأن الجدار الناري طبقة واحدة فقط.
١٠. قصر SSH على عنوان IP للإدارة
إذا كان لديك عنوان IP ثابت فأأمن إعداد أن يُسمح بـSSH من هذا العنوان فقط. استبدل 203.0.113.10 بعنوانك الحقيقي:
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
sudo ufw status numbered
إذا تغيّر عنوانك فستُقفل خارج الخادم، لذا استخدم هذه القاعدة فقط مع مؤقت التراجع مفعّلاً ووجود مسار وصول ثانٍ (لوحة المزوّد). وإن لم يكن لديك IP ثابت فالحد من معدل الاتصال بالأمر ufw limit 22/tcp خيار ألطف. لا تحذف قاعدة «السماح بالمنفذ 22 من أي مكان» إلا بعد أن تثبت جلسة جديدة أن القاعدة الجديدة تعمل، وليس قبل ذلك.
١١. راجع قواعد الجدار الناري والسجل بعد التغيير
بعد كل تغيير اقرأ القواعد الفعالة مرة واحدة وتأكد أنها تطابق ما قصدته:
sudo ufw status numbered
sudo nft list ruleset
ولمعرفة ما يرفضه الجدار الناري شغّل التسجيل بمستوى منخفض ثم أوقفه بعد المراجعة حتى لا يمتلئ القرص:
sudo ufw logging low
sudo journalctl -k | grep UFW | tail -n 20
تُظهر الأسطر التي تبدأ بـ[UFW BLOCK] الحزم المرفوضة مع عنوان المصدر والمنفذ الوجهة. إذا ظهر اتصالك أنت بينها فهناك قاعدة خاطئة. وقد يكون السجل أيضاً في /var/log/ufw.log حسب النظام. دوّن نتيجة المراجعة ووقت التغيير في ملاحظات الخادم.
١٢. أسئلة شائعة
ماذا لو انقطع الاتصال فور تفعيل الجدار الناري؟ إن كان مؤقت التراجع مفعّلاً فسيعطّل الجدار بعد دقائق ويعود الوصول؛ ثم راجع القواعد قبل المحاولة التالية.
هل أفتح منفذ SSH الجديد قبل إغلاق القديم؟ نعم. افتح الجديد أولاً، واختبره بجلسة جديدة، ثم أغلق القديم فقط بعد نجاح الاختبار.
هل يكفي ufw وحده إذا كنت أستخدم Docker؟ ليس دائماً، فقد تتجاوز المنافذ المنشورة من Docker قواعد UFW؛ تحقق من القواعد الفعلية عبر nft list ruleset أو أدوات الجدار السحابي.
هل أحتفظ بجلسة SSH القديمة مفتوحة أثناء الاختبار؟ نعم، لا تغلقها حتى تنجح جلسة جديدة بالقواعد الجديدة، فهي طوق النجاة إن أخطأت.
١٣. قائمة تحقق سريعة
- أبقِ جلسة SSH عاملة مفتوحة وافتح ثانية.
- اعرف طريق لوحة المزوّد وتأكد أن الدخول المحلي يعمل.
- خذ نسخة من قواعد UFW أو nftables.
- شغّل مؤقت التراجع.
- اسمح بـSSH أولاً، ثم الرفض الافتراضي، ثم التفعيل.
- اختبر بدخول جديد ثم ألغِ المؤقت.
إذا أُعيد بناء خادم وظهر تحذير SSH بتغيّر مفتاح المضيف فلا تتجاوزه؛ تحقق من البصمة أولاً.
تجد المزيد من أدلة استكشاف أخطاء الخوادم في أرشيف المقالات.
المراجع الرسمية
UFW manual (Ubuntu) · nftables wiki · systemd-run(1) · OpenSSH sshd_config