
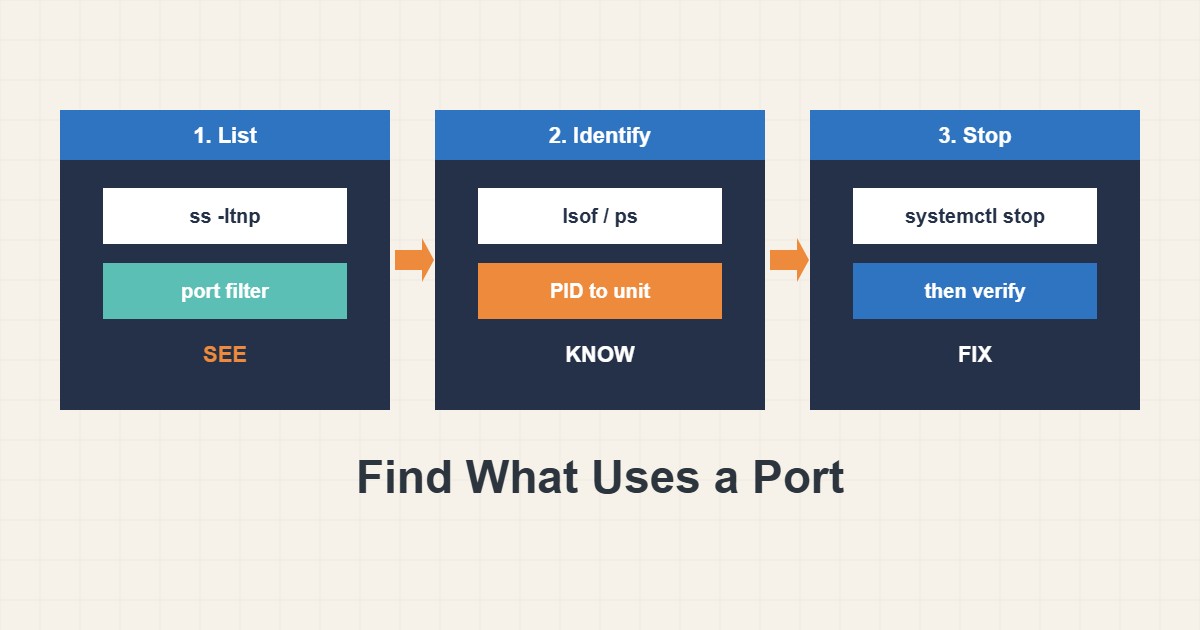
تشغّلون خدمة فتتوقف بالخطأ Address already in use، أو يرد منفذ ظننتموه مغلقاً على الطلبات. للسؤالين الخطوة الأولى نفسها: اعرفوا أي عملية تملك المنفذ وهل هي العملية المتوقعة. في لينكس أداتان للقراءة فقط تجيبان بسرعة هما ss وlsof. يوضح هذا الدليل كيف تقرؤون مخرجاتهما وكيف تحوّلون رقم المنفذ إلى اسم خدمة وكيف تحرّرون المنفذ دون قتل العملية الخطأ على خادم حقيقي.
١. أكدوا العَرَض أولاً
اقرؤوا نص الخطأ بدقة قبل البحث. bind: Address already in use أو EADDRINUSE يعني أن مقبساً آخر يحتل ذلك العنوان والمنفذ. أما Connection refused فيعني أن لا أحد يستمع، والمهلة (timeout) غالباً جدار حماية أو عنوان خاطئ. الحالة الأولى فقط تحتاج الخطوات أدناه. دوّنوا المنفذ والعنوان اللذين حاولت الخدمة استخدامهما، فـ 127.0.0.1:8080 و0.0.0.0:8080 ربطان مختلفان قد يتعارضان بطرق غير متوقعة.
٢. اعرضوا المقابس المستمعة بـ ss
يحل ss محل netstat القديم وهو موجود تقريباً في كل توزيعة:
sudo ss -ltnpالخيارات: -l للمقابس المستمعة و-t لـ TCP و-n للأرقام بدل الأسماء (أسرع وأوضح) و-p للعملية المالكة. بدون sudo ترون عمليات مستخدمكم فقط، فغياب عمود العملية يعني غالباً نقص الصلاحيات لا غياب العملية. ولفحص منفذ واحد استخدموا مرشّحاً بدل التمرير:
# Who listens on port 8080?
sudo ss -ltnp 'sport = :8080'
استخدموا -lunp بدل -ltnp إن اشتبهتم بخدمة UDP مثل DNS.
٣. اقرؤوا العنوان المحلي بعناية
عمود Local Address:Port يخبركم من يستطيع الوصول إلى الخدمة. العنوان 127.0.0.1:8080 متاح من الجهاز نفسه فقط. و0.0.0.0:8080 يستمع على كل عناوين IPv4 و[::]:8080 على IPv6 وغالباً IPv4 أيضاً. قاعدة بيانات أو لوحة إدارة على 0.0.0.0 انكشاف شائع حتى لو ظننتموها خاصة. إن وجدتم ذلك فاربطوها بـ loopback أو بواجهة خاصة وتأكدوا أن جدار الحماية يطابق قصدكم؛ يشرح دليل تعديل جدار الحماية بأمان كيف تفعلون ذلك دون الانقطاع عن SSH.
٤. قارنوا مع lsof
الأداة الثانية مفيدة حين تختلف النتيجتان أو حين تريدون منظور واصفات الملفات:
sudo lsof -nP -iTCP:8080 -sTCP:LISTENالخياران -n و-P يتخطيان البحث عن الأسماء و-iTCP:8080 يحدد المنفذ و-sTCP:LISTEN يُبقي المستمعين فقط. يعطي المخرج الأمر ومعرّف العملية (PID) والمستخدم. إن لم يكن lsof مثبتاً فيكفي ss في أغلب الحالات، فلا تثبّتوا أدوات على خادم الإنتاج لهذا الغرض فقط.
٥. حوّلوا PID إلى خدمة
الرقم وحده ليس جواباً. تحتاجون أن تعرفوا ما هو ومن شغّله:
# Replace 1234 with the PID you found
ps -o pid,ppid,user,etime,cmd -p 1234
systemctl status 1234
سطر ps يعرض المالك والعملية الأم ومدة التشغيل والأمر الكامل. على أنظمة systemd يطبع systemctl status مع PID الوحدة التي تملك العملية، وهو الاسم الذي ستستخدمونه للإيقاف. العملية الأم برقم 1 مع مدة تشغيل طويلة تعني غالباً خدمة مُدارة، أما المدة القصيرة فقد تعني حلقة انهيار تعيد التشغيل وتأخذ المنفذ باستمرار.
٦. حرّروا المنفذ بالطريقة الصحيحة
أوقفوا العملية عبر ما شغّلها، لا بـ kill أولاً:
sudo systemctl stop myapp.service
# Then confirm the port is free
sudo ss -ltnp 'sport = :8080'
إذا كانت الوحدة تحوي Restart=always فقتل العملية يجعلها تعود وتأخذ المنفذ من جديد. وإن لم يوجد مدير خدمات واضطررتم إلى إرسال إشارة فأرسلوا الإشارة اللطيفة أولاً (kill PID يرسل SIGTERM) وانتظروا ثوانيَ لتُنهي الطلبات. استخدموا kill -9 كملاذ أخير لأنه لا يتيح إغلاق الملفات والاتصالات. وقبل إيقاف أي شيء على موقع حي تأكدوا أنه ليس خادم الويب أو قاعدة البيانات التي تخدم الزوار.
٧. حين لا يظهر شيء
عدة حالات تبدو كجواب فارغ. قد تكونون شغّلتم الأمر بدون sudo. وقد يكون المنفذ لحاوية، فيظهر على المضيف عملية وكيل Docker؛ اعرضوا المنافذ المنشورة بـ:
docker ps --format 'table {{.Names}}\t{{.Ports}}'المنافذ في حالة TIME_WAIT تخص اتصالات مغلقة تنتظر الانتهاء لا عملية مستمعة، ولا تمنع مستمعاً ضبط إعادة الاستخدام جيداً:
ss -tan state time-wait '( sport = :8080 )' | headإن بقيت الخدمة عاجزة عن الربط فابحثوا في إعداداتها عن سطر Listen أو listen مكرر يجعل البرنامج يتعارض مع نفسه. وبالنسبة إلى طوابير الاتصال التي تمتلئ تحت الحمل دون تعارض راجعوا دليل فيض طابور الاستماع، وللحاويات راجعوا دليل منافذ Docker المنشورة.
٨. مثال توضيحي وليس قياساً حقيقياً
افترضوا أن الأمر المرشَّح أعاد سطراً كهذا (قيم مختلقة):
State  Recv-Q Send-Q Local Address:Port Peer Address:Port Process
LISTEN 0      511    0.0.0.0:8080       0.0.0.0:*         users:(("nginx",pid=2210,fd=6))
معناه أن nginx بالمعرّف 2210 يستمع على كل عناوين IPv4 عند المنفذ 8080. إن كنتم تتوقعون تطبيق تطوير هناك فقد وجدتم التعارض، ويخبركم systemctl status 2210 هل nginx خدمة مُدارة يجب ألا تفسدوها. وإن كان المنفذ 8080 يُفترض أن يكون خاصاً فالربط على 0.0.0.0 هو الموجود الذي يجب إصلاحه.
٩. أخطاء شائعة
- تشغيل
ssبدونsudoوالاستنتاج أن لا عملية تملك المنفذ. - قتل PID بدل إيقاف الخدمة فتعود وتعود المشكلة.
- استخدام
kill -9كأول خطوة وإتلاف ملف نصف مكتوب أو قطع اتصالات. - تجاهل عنوان الربط وترك خدمة خاصة مفتوحة على كل الواجهات.
- الخلط بين TCP وUDP أو بين IPv4 وIPv6.
- إيقاف عملية على خادم إنتاج دون فحص ما يعتمد عليها.
١٠. أسئلة شائعة
هل تشغيل ss وlsof على خادم حي آمن؟ نعم. كلاهما يقرأ المعلومات فقط ولا يغيّر شيئاً، وإن كان عدد الاتصالات الكبير يطيل المخرج.
لماذا يبدو المنفذ مشغولاً بعد إيقاف الخدمة؟ ابحثوا عن نسخة ثانية أو مشرف يعيد تشغيلها أو حاوية. أعيدوا أمر ss المرشَّح واقرؤوا عمود العملية.
هل يمكن لبرنامجين مشاركة منفذ واحد؟ عادةً لا. بعض الخوادم تستخدم SO_REUSEPORT عمداً لتقاسم المنفذ بين عمال البرنامج نفسه، وهو إعداد مقصود لا تعارض.
أليس الأسهل تغيير المنفذ؟ أحياناً لأداة تطوير. للخدمة العامة اعرفوا المالك أولاً لأن تغيير المنفذ يعني تحديث الوكلاء وقواعد الجدار والمراقبة.
١١. قائمة تحقق سريعة
- اقرؤوا نص الخطأ والمنفذ والعنوان.
- شغّلوا
sudo ss -ltnpمع مرشح المنفذ. - اقرؤوا العنوان المحلي لمعرفة من يصل إليه.
- قارنوا مع
lsofعند الحاجة. - حدّدوا المالك بـ
psوsystemctl status PID. - أوقفوه عبر مدير الخدمات، ولا ترسلوا إشارة إلا للضرورة وبلطف.
- تأكدوا أن المنفذ فُرّغ وأن الخدمة الصحيحة تعمل.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
Linux man-pages: ss(8) · lsof manual (man7.org) · systemd: systemctl · Linux man-pages: signal(7)