
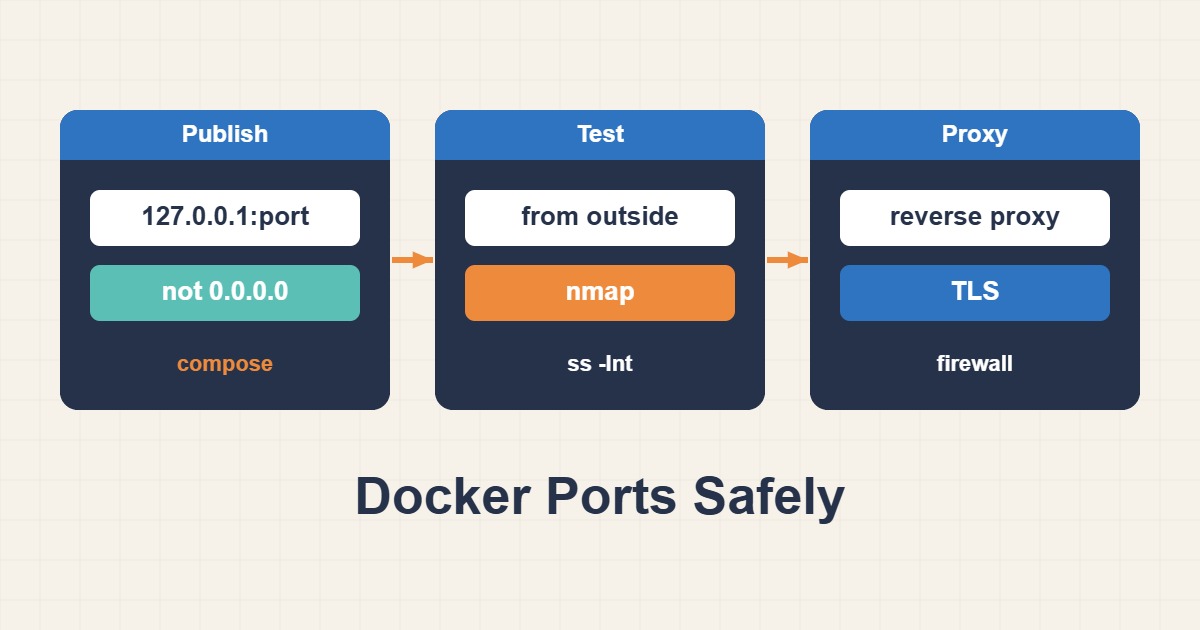
قد تصبح لوحة داخلية متاحة على الإنترنت بسبب ربط قصير لمنفذ Docker. النشر دون عنوان للمضيف يستهدف عادة جميع واجهاته. يوضح المثال خدمة HTTP خلف Reverse Proxy يعمل على المضيف، ويفصل الوصول المحلي عن شبكة الحاويات والوصول الخارجي بدلاً من اعتبار قاعدة جدار حماية أو اختبار محلي واحد إثباتاً للعزل.
النطاق والمتطلبات
يستخدم المثال Bridge تقليدية وبروكسي يعمل على المضيف. تحتاج host networking وSwarm وRootless وdirect routing إلى تحليل مستقل. سجّل اسم الخدمة والمنفذين وإصدار Docker وملف Compose. قد يعيد تغيير ports إنشاء الحاوية؛ خطّط للتوفر والتخزين الدائم والتراجع قبل التنفيذ.
١. اجمع الأدلة
افحص الربط الفعلي باستخدام compose ps وdocker port وinspect. قد ينشر 8080:80 المنفذ 8080 على واجهات المضيف، بينما يربطه 127.0.0.1:8080:80 بـLoopback IPv4. لا يكشف ss بالضرورة كل مسارات DNAT؛ اختبر من جهاز خارجي مصرح به وافحص IPv6 مستقلاً. localhost في حاسوبك ليس localhost الخادم.
docker version
docker compose ps
docker compose port web 80
docker inspect --format '{{json .NetworkSettings.Ports}}' CONTAINER_NAME
٢. نفّذ تغييراً مضبوطاً
قيّد عنوان المضيف في خدمة Compose الحالية دون تغيير الصورة أو Volume أو environment بلا حاجة. المقطع التالي ليس ملف Compose كاملاً. يجب أن يستمع التطبيق على واجهة يمكن بلوغها داخل الحاوية؛ Loopback الحاوية مختلف عن Loopback المضيف. إذا كان البروكسي حاوية أيضاً، اتصل باسم الخدمة عبر الشبكة المشتركة، ولا يلزم عادة نشر منفذ المضيف لخلفية داخلية.
# Fragment to merge into the EXISTING service; keep its image and volumes.
services:
  web:
    ports:
      - "127.0.0.1:8080:80"
٣. اختبارات القبول
افحص compose config ثم طبّق الخدمة المعنية باستخدام up. يجب أن يبقى HTTP على Loopback المضيف وHTTPS العام عبر البروكسي سليمين، بينما يفشل الاتصال الخارجي المباشر بمنفذ الخلفية. افحص الصحة والسجلات والبيانات الدائمة، واختبر العنوان الفعلي وعائلات العناوين والمسارات الفعّالة، لا localhost وحده.
docker compose config
docker compose up -d --no-deps web
# Run on the Docker host:
curl -I http://127.0.0.1:8080/
# From an authorized external machine, replace with the real host IP:
nc -vz -w 3 HOST_PUBLIC_IP 8080
# Also verify the public HTTPS route through the reverse proxy.
الأخطاء الشائعة وحدود التشخيص
لا ينشر expose منفذاً على المضيف، لكنه ليس حاجز تفويض بين حاويات الشبكة المشتركة. وجود UFW وحده لا يضمن التحكم بمرور Docker المنشور؛ افحص Forward وNAT وقواعد Docker ولا تعطّل الجدار. توثّق Docker مشكلة قبل 28.0.0 قد تتيح لجيران L2 الوصول إلى منافذ منشورة على localhost؛ الإصدار والصيانة الأمنية مهمان.
التراجع والوقاية
إذا تعطّل مسار البروكسي، راجع الطوبولوجيا قبل إزالة حدود الأمان؛ ربط المضيف مختلف عن ربط التطبيق. أعد إعداد Compose السابق وطبّق الخدمة المعنية دون حذف البيانات الدائمة. ليس down -v أداة لتشخيص المنافذ. وثّق الربط ونطاق الوصول والاختبارات الخارجية في مراجعة النشر وكرّرها بعد تغييرات الشبكة.
قراءة ذات صلة
لمتابعة التشخيص، اقرأ دليل تشخيص DNS واتصال الخدمات في شبكة Docker.