
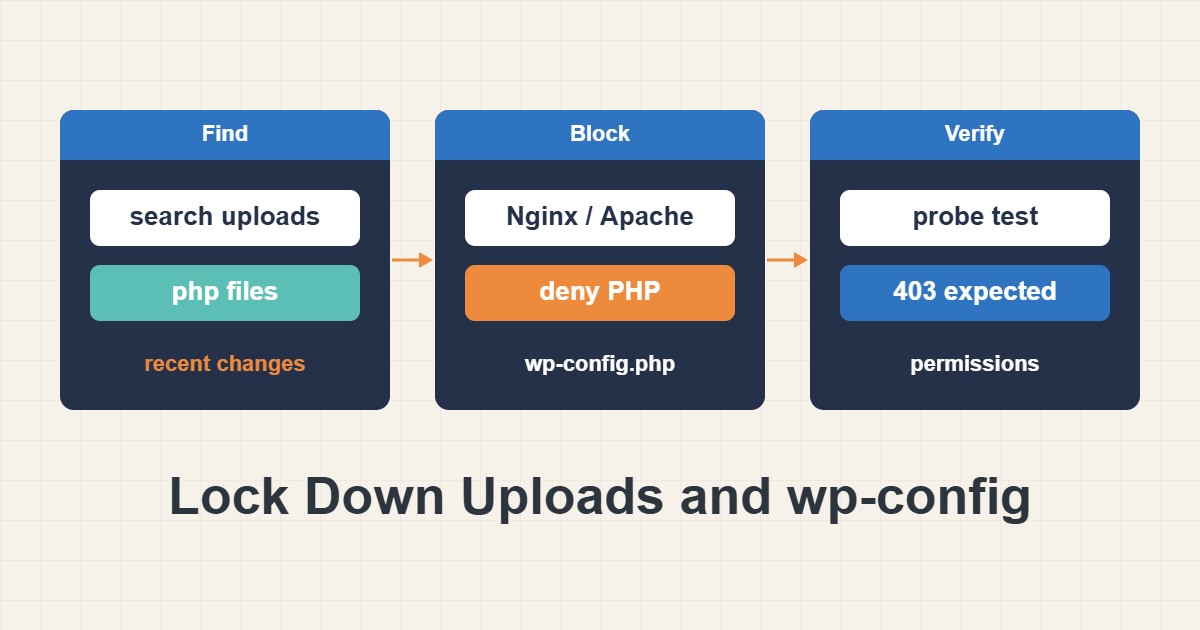
عندما يُخترق موقع ووردبريس يحتاج المهاجم عادة إلى أمرين: طريقة لوضع ملف PHP على الخادم وطريقة لتشغيله. ومجلد uploads نقطة اللقاء الكلاسيكية لأن خادم الويب يستطيع الكتابة فيه وهو مليء بملفات يرسلها المستخدمون. إذا لم يستطع PHP العمل من ذلك المجلد أصبحت فئة كاملة من الأبواب الخلفية المرفوعة غير ضارة. يوضح هذا الدليل كيف تحجب تنفيذ PHP في uploads على Nginx وApache، وكيف تتأكد أنه لا يوجد فيه شيء مشبوه أصلًا، وكيف تضبط صلاحيات ملفات معقولة، وكيف تحمي wp-config.php. لكل خطوة اختبار، لأن قاعدة لم تختبرها قاعدة تأمل فقط أن تعمل.
١. افهم الخطر
قد يكتب نموذج رفع أو إضافة ضعيفة أو حساب مسروق ملفًا في wp-content/uploads. الصورة العادية مجرد ملف، أما الملف المنتهي بـ.php فهو برنامج. وإذا شغّله الخادم استطاع المهاجم قراءة كلمة مرور قاعدة البيانات وإنشاء مديرين وإرسال رسائل مزعجة. حجب التنفيذ في هذا المجلد وحده لا يصلح الثغرة التي أدخلت الملف، لكنه يوقف الخطوة التالية الأكثر شيوعًا ويمنحك وقتًا لإيجاد المشكلة الحقيقية.
٢. افحص ما في uploads أصلًا
قبل إضافة قاعدة ابحث عن ملفات شيفرة لا ينبغي أن تكون هناك. الرفعات العادية صور وملفات PDF وأرشيفات ووسائط مشابهة لا PHP:
# Find code files that should not exist in uploads
find wp-content/uploads -type f \( -name '*.php' -o -name '*.phtml' -o -name '*.phar' \) -print

# Files changed in the last 7 days (review the list, do not delete blindly)
find . -type f -name '*.php' -mtime -7 -not -path './wp-content/cache/*' | head -50
يسرد الأمر الأول الملفات الشبيهة بـPHP في شجرة uploads. هناك استثناءات مشروعة قليلة، مثل index.php لا يحوي إلا تعليقًا يضعه ووردبريس في بعض المجلدات لمنع سرد المجلد. وأي شيء آخر يستحق النظر. ويسرد الأمر الثاني ملفات PHP التي تغيرت حديثًا لتقارنها بما ثبّتّه أو حدّثته. لا تحذف ملفات لم تقرأها؛ افتحها أو اسأل من يستطيع. وإذا وجدت بابًا خلفيًا حقيقيًا فتوقف هنا واتبع إجراء التنظيف في تنظيف موقع ووردبريس مخترق وإزالة البرمجيات الخبيثة قبل المتابعة.
٣. احجب تنفيذ PHP على Nginx
يقرر Nginx ما يفعله بالطلب عبر كتل location. أضف قاعدة ترفض الملفات الشبيهة بـPHP تحت uploads. ويجب أن تسبق معالج PHP العام، فتحقق من الترتيب في كتلة الخادم:
# Nginx: never execute PHP from the uploads folder
location ~* ^/wp-content/uploads/.*\.(php|phtml|phar)$ {
    deny all;
}
# Also hide the main config file and its sample copy
location ~* /(wp-config\.php|wp-config-sample\.php)$ { deny all; }
اختبر الإعداد وأعد التحميل فقط عند نجاح الاختبار. وإذا توقف الموقع عن تقديم الصور فالقاعدة واسعة جدًا أو في مكان خاطئ. لاحظ أن هذه القاعدة تطابق مسار الطلب، فهي تعمل فقط للملفات التي كان Nginx سيمررها إلى PHP.
٤. احجب تنفيذ PHP على Apache
على Apache يمكنك وضع ملف .htaccess صغير داخل مجلد uploads أو إضافة الكتلة نفسها إلى virtual host. وتستخدم التعليمة صيغة Require الحديثة. وتبين الكتلة الثانية كيف تحمي ملف الإعداد الرئيسي:
# Apache: wp-content/uploads/.htaccess
<FilesMatch "\.(php|phtml|phar|php[0-9])$">
  Require all denied
</FilesMatch>
Options -Indexes

# Apache: protect wp-config.php (in the site's .htaccess)
<Files wp-config.php>
  Require all denied
</Files>
يُعطَّل سرد المجلد بـOptions -Indexes فلا يستطيع الزائر تصفح المجلد. وإذا كانت استضافتك تستخدم Apache أقدم أو معالجًا آخر فقد تختلف الصيغة؛ وإذا سببت القاعدة خطأ 500 فأزلها وافحص سجل الأخطاء. ويساعدك حل Permission Denied وخطأ 403 في Nginx وحل خطأ 403 Forbidden في استضافة cPanel في قراءة الأخطاء التي تنتجها الطلبات المحجوبة.
٥. أثبت أن القاعدة تعمل
أنشئ ملف اختبار غير ضار واطلبه ثم احذفه. والنتيجة المتوقعة رفض مثل 403 أو 404، لا النص الذي يطبعه الملف:
# Prove the rule works: create a harmless probe, request it, remove it
printf '<?php echo "probe-ok";' > wp-content/uploads/probe.php
curl -s -w '\n[HTTP %{http_code}]\n' https://example.com/wp-content/uploads/probe.php
rm wp-content/uploads/probe.php
إذا رأيت probe-ok في الاستجابة فإن PHP ما زال ينفَّذ في uploads والقاعدة غير مطبقة. ومن الأسباب الشائعة قاعدة وُضعت بعد معالج PHP على Nginx، أو إعداد AllowOverride يتجاهل .htaccess على Apache، أو ذاكرة تخزين مؤقت أمام الموقع. وفي كل الأحوال احذف ملف الاختبار فور انتهاء الاختبار.
٦. اضبط صلاحيات ملفات معقولة
الملفات التي يمكن لأي عملية الكتابة فيها هدف سهل. نقطة البداية المعتادة 755 للمجلدات و644 للملفات مع وضع أشد لملف الإعداد:
# Standard permissions (run inside the ووردبريس folder only)
# 1) Guard + rollback record: only continue inside a ووردبريس root
test -f wp-config.php && find . -printf '%m %p\n' > ~/perms-before.txt   # GNU find
# 2) Apply
test -f wp-config.php && find . -type d -exec chmod 755 {} \;
test -f wp-config.php && find . -type f -exec chmod 644 {} \;
test -f wp-config.php && chmod 640 wp-config.php   # use 600 if PHP runs as your own user
قبل التنفيذ: افحص المالك والمجموعة بـls -ld . wp-config.php ولا تتابع إلا إذا كان المالك حسابك وكان PHP يعمل بهذا الحساب أو بالمجموعة الصحيحة. بعض الاستضافات (مثل suPHP أو إعداداتها الافتراضية) تتطلب أذونات مختلفة، فاسأل الدعم إذا لم تكن متأكدًا. ويجب أن تبقى المجلدات التي يكتب فيها ووردبريس (مثل wp-content/uploads) قابلة للكتابة لـPHP. يسجل الملف ~/perms-before.txt الأذونات السابقة لتعيد مسارات محددة إذا حدث خلل؛ وهو ليس تراجعًا آليًّا ولا يغني عن نسخة احتياطية كاملة.
يعتمد السطر الأخير على طريقة تشغيل PHP. إذا كان PHP يعمل بحسابك فـ600 مناسبة. وإذا كان على مستخدم خادم الويب قراءة الملف فـ640 مع المجموعة الصحيحة أأمن من جعله مقروءًا للجميع. لا تستخدم 777 حلًّا أبدًا فهي تخفي مشكلة ملكية فقط. نفّذ هذه الأوامر داخل مجلد ووردبريس وبعد نسخة احتياطية فقط، لأن تغييرًا تعاوديًّا في المجلد الخطأ يصعب التراجع عنه.
٧. احمِ wp-config.php
يحتفظ هذا الملف ببيانات قاعدة البيانات والمفاتيح السرية. ويجب ألا يقدمه خادم الويب نصًّا أبدًا. في التشغيل العادي ينفّذه PHP ولا يعيد شيئًا مرئيًّا، لكن إعدادًا خاطئًا بعد تغيير الخادم قد يكشف النص. وتمنع القواعد السابقة الطلبات المباشرة إليه. وأبقِ النسخ الاحتياطية مثل wp-config.php.bak خارج جذر الويب لأنها تُقدَّم نصًّا عاديًّا.
٨. قلّل ما يستطيع المهاجم تغييره
حيثما تسمح استضافتك شغّل ووردبريس بمستخدم لا يملك ملفات الشيفرة، فتستطيع عملية الويب الكتابة في uploads والذاكرة المؤقتة لا في مجلدات الإضافات. صيانة هذا أصعب لأن التحديثات تحتاج مستخدمًا آخر، وهو غير متاح في كل استضافة. وإن لم تستطع فحجب التنفيذ في uploads والنسخ الاحتياطي المنتظم ما زالا مفيدين.
٩. ما الذي قد يتعطل
- بعض الإضافات تخزن PHP مولَّدًا أو قوالب أو ذاكرة مؤقتة تحت uploads وتحتاج إلى السماح بالتنفيذ في مجلد فرعي.
- قاعدة وُضعت في كتلة location خاطئة قد تحجب صورًا أو تنزيلات مشروعة أيضًا.
- تغيير صارم للصلاحيات قد يوقف الرفع أو التحديث إذا كان المالك خاطئًا.
- قد لا يفهم Apache قديم صيغة
Require.
إذا احتاجت إضافة فعلًا إلى PHP في uploads فاسمح بذلك المجلد الفرعي بالضبط وراجع الإضافة لأن هذا تصميم محفوف بالمخاطر أيضًا.
١٠. مثال تطبيقي
يشغّل مالك موقع أمر find فيكتشف ملف PHP غريبًا في مجلد شهر داخل uploads. وبدل حذفه يحفظ نسخة للتحليل ويتبع إجراء التنظيف ثم يضيف حجب التنفيذ. يعيد اختبار probe الرمز 403. ثم لاحقًا تتيح إضافة معرض ضعيفة لشخص رفع ملف PHP آخر، لكن طلبه يعيد 403 بدل التشغيل. هذا توضيح للتسلسل وليس قياسًا من موقع حقيقي.
١١. الأخطاء الشائعة
- إضافة القاعدة وعدم اختبارها أبدًا.
- حذف ملفات مشبوهة قبل فهم كيف وصلت.
- استخدام صلاحيات 777 لإزالة خطأ رفع.
- وضع قاعدة Nginx بعد معالج PHP.
- ترك نسخ احتياطية من ملفات الإعداد في جذر الويب.
- افتراض أن هذه القاعدة تغني عن التحديثات والعامل الثاني في الدخول.
١٢. أسئلة شائعة
هل يمنع هذا الحجب رفع الصور؟ لا. يمنع تنفيذ ملفات PHP داخل uploads فقط، أما الصور والملفات العادية فتبقى تُرفع وتُعرض كما هي.
هل يكفي هذا الإجراء وحده؟ لا. هو طبقة دفاع، ويبقى تحديث النواة والإضافات والعامل الثاني ومراجعة المستخدمين ضروريًا.
هل ملف index.php الفارغ في uploads طبيعي؟ نعم، يضعه ووردبريس لمنع سرد المجلد وهو لا يحتوي إلا تعليقًا. أي ملف PHP آخر يستحق الفحص.
ماذا أفعل إن وجدت ملف PHP مشبوهًا؟ احفظ نسخة منه للتحليل ولا تفتحه في المتصفح، ثم اتبع إجراء التنظيف قبل حذفه، وابحث عن الثغرة التي أدخلته.
١٣. قائمة تحقق سريعة
- ابحث في uploads عن ملفات شبيهة بـPHP وراجع التغييرات الحديثة.
- أضف حجب التنفيذ لـNginx أو Apache.
- اختبر بملف probe غير ضار واحذفه.
- اضبط 755 و644 ووضعًا أشد لـ
wp-config.php. - ارفض الطلبات المباشرة لملفات الإعداد.
- احتفظ بالنسخ الاحتياطية خارج جذر الويب.
- أبقِ النواة والقوالب والإضافات محدّثة.
إذا احتجت إلى تعاون في مراجعة الأداء أو صيانة الخادم، فاطّلع على نطاق خدمات إدارة الخوادم.
تجد مزيدًا من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
ووردبريس: Hardening · ووردبريس: Editing wp-config.php · Nginx: location directive · Apache: mod_authz_core (Require)