
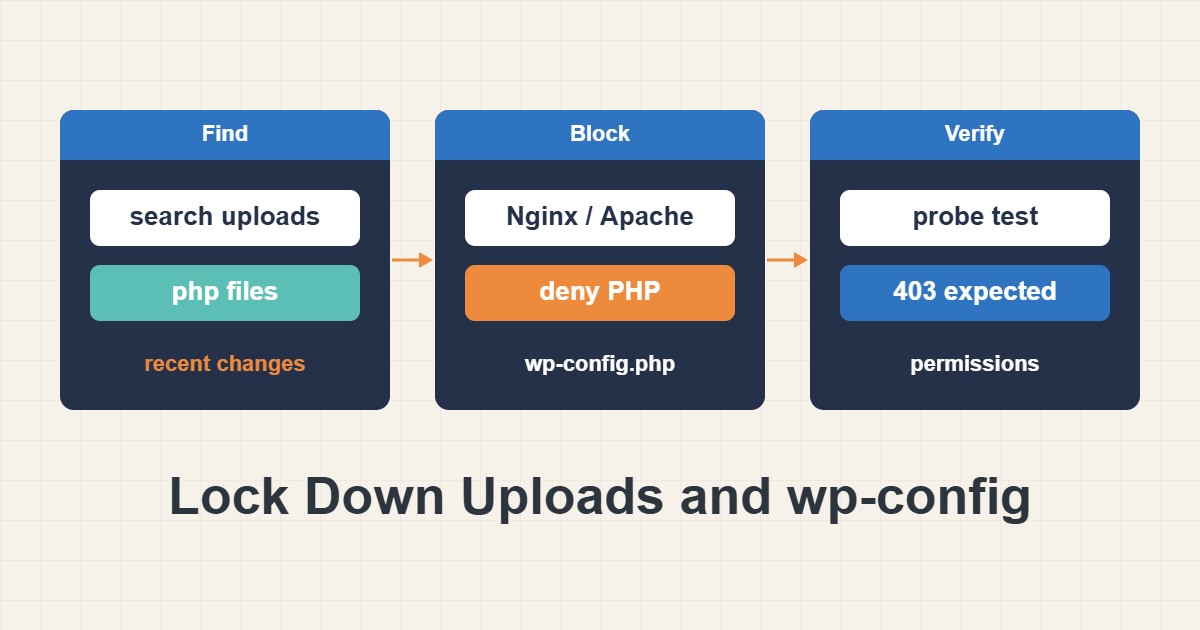
وقتی سایت وردپرسی نفوذ میشود، مهاجم معمولاً دو چیز لازم دارد: راهی برای گذاشتن یک فایل PHP روی سرور و راهی برای اجرای آن. پوشهٔ uploads محل ملاقات کلاسیک است، چون وبسرور میتواند در آن بنویسد و پر از فایلهای ارسالی کاربران است. اگر PHP نتواند از آن پوشه اجرا شود، یک دستهٔ کامل از backdoorهای آپلودشده بیخطر میشود. این راهنما نشان میدهد اجرای PHP در uploads را روی Nginx و Apache چطور مسدود کنید، چطور بررسی کنید چیز مشکوکی از قبل آنجا نیست، مجوزهای معقول فایل را چطور بگذارید و از wp-config.php چطور محافظت کنید. هر مرحله تست دارد، چون قاعدهای که تست نکردهاید قاعدهای است که فقط امیدوارید کار کند.
۱. خطر را بفهمید
یک فرم آپلود، یک افزونهٔ آسیبپذیر یا یک حساب دزدیدهشده میتواند فایلی در wp-content/uploads بنویسد. تصویر بیخطر فقط یک فایل است ولی فایلی که به .php ختم میشود یک برنامه است. اگر سرور آن را اجرا کند، مهاجم میتواند رمز دیتابیس را بخواند، مدیر بسازد و هرزنامه بفرستد. مسدودکردن اجرا در همان یک پوشه آسیبپذیریای را که فایل را وارد کرد رفع نمیکند، ولی رایجترین گام بعدی را میگیرد و به شما وقت میدهد مشکل واقعی را پیدا کنید.
۲. ببینید در uploads از قبل چه هست
پیش از افزودن قاعده، دنبال فایلهای کدی بگردید که نباید باشند. آپلودهای عادی تصویر، PDF، آرشیو و رسانهٔ مشابهاند، نه PHP:
# Find code files that should not exist in uploads
find wp-content/uploads -type f \( -name '*.php' -o -name '*.phtml' -o -name '*.phar' \) -print

# Files changed in the last 7 days (review the list, do not delete blindly)
find . -type f -name '*.php' -mtime -7 -not -path './wp-content/cache/*' | head -50
دستور اول فایلهای شبیه PHP را در درخت uploads فهرست میکند. چند استثنای مشروع هست، مثلاً index.phpای که فقط یک کامنت دارد و وردپرس در بعضی پوشهها برای جلوگیری از فهرستشدن پوشه میگذارد. هر چیز دیگری ارزش نگاهکردن دارد. دستور دوم فایلهای PHP تازهتغییرکرده را فهرست میکند تا با آنچه نصب یا بهروز کردهاید مقایسه کنید. فایلی را که نخواندهاید پاک نکنید. بازش کنید یا از کسی که میتواند بپرسید. اگر backdoor واقعی پیدا کردید همینجا بایستید و پیش از ادامه مراحل پاکسازی را در پاکسازی بدافزار وردپرس و حذف Backdoor؛ راهنمای امن دنبال کنید.
۳. اجرای PHP را روی Nginx مسدود کنید
Nginx با بلوکهای location تصمیم میگیرد با درخواست چه کند. قاعدهای اضافه کنید که فایلهای شبیه PHP زیر uploads را رد میکند. باید پیش از handler عمومی PHP بیاید، پس ترتیب را در server block ببینید:
# Nginx: never execute PHP from the uploads folder
location ~* ^/wp-content/uploads/.*\.(php|phtml|phar)$ {
    deny all;
}
# Also hide the main config file and its sample copy
location ~* /(wp-config\.php|wp-config-sample\.php)$ { deny all; }
پیکربندی را تست کنید و فقط وقتی تست موفق بود reload کنید. اگر سایت تصویرها را سرو نکرد، قاعده خیلی گسترده یا در جای اشتباه است. توجه کنید این قاعده مسیر درخواست را تطبیق میدهد، پس فقط برای فایلهایی کار میکند که Nginx در غیر این صورت به PHP میداد.
۴. اجرای PHP را روی Apache مسدود کنید
روی Apache میتوانید یک فایل .htaccess کوچک داخل پوشهٔ uploads بگذارید یا همان بلوک را به virtual host اضافه کنید. دستور از نحو مدرن Require استفاده میکند. بلوک دوم نشان میدهد فایل اصلی پیکربندی را چطور محافظت کنید:
# Apache: wp-content/uploads/.htaccess
<FilesMatch "\.(php|phtml|phar|php[0-9])$">
  Require all denied
</FilesMatch>
Options -Indexes

# Apache: protect wp-config.php (in the site's .htaccess)
<Files wp-config.php>
  Require all denied
</Files>فهرستشدن پوشه با Options -Indexes خاموش میشود، پس بازدیدکننده نمیتواند پوشه را مرور کند. اگر هاستتان Apache قدیمیتر یا handler دیگری دارد نحو میتواند فرق کند. اگر قاعده خطای ۵۰۰ داد حذفش کنید و لاگ خطا را ببینید. رفع خطای Permission Denied و 403 در Nginx و رفع خطای 403 Forbidden در هاست cPanel به شما کمک میکنند خطاهایی را که درخواستهای مسدودشده میسازند بخوانید.
۵. ثابت کنید قاعده کار میکند
یک فایل آزمایشی بیخطر بسازید، درخواستش کنید و پاکش کنید. این دستور بدنهٔ پاسخ و کد HTTP را چاپ میکند. نتیجهٔ مورد انتظار رد درخواست است، مثل ۴۰۳ یا ۴۰۴، نه متنی که فایل چاپ میکند:
# Prove the rule works: create a harmless probe, request it, remove it
printf '<?php echo "probe-ok";' > wp-content/uploads/probe.php
curl -s -w '\n[HTTP %{http_code}]\n' https://example.com/wp-content/uploads/probe.php
rm wp-content/uploads/probe.php
اگر probe-ok را در پاسخ دیدید، PHP هنوز در uploads اجرا میشود و قاعده اعمال نشده است. علتهای رایج: قاعدهای که روی Nginx بعد از handler PHP آمده، تنظیم AllowOverride که روی Apache .htaccess را نادیده میگیرد یا کشی جلوی سایت. در هر حال فایل آزمایشی را بلافاصله بعد از تست پاک کنید.
۶. مجوزهای معقول فایل بگذارید
فایلهایی که هر پردازش میتواند در آنها بنویسد هدف آسانیاند. نقطهٔ شروع معمول ۷۵۵ برای پوشهها و ۶۴۴ برای فایلها با حالت سختگیرانهتر برای فایل پیکربندی است:
# Standard permissions (run inside the WordPress folder only)
# 1) Guard + rollback record: only continue inside a WordPress root
test -f wp-config.php && find . -printf '%m %p\n' > ~/perms-before.txt   # GNU find
# 2) Apply
test -f wp-config.php && find . -type d -exec chmod 755 {} \;
test -f wp-config.php && find . -type f -exec chmod 644 {} \;
test -f wp-config.php && chmod 640 wp-config.php   # use 600 if PHP runs as your own user
پیش از اجرا: با ls -ld . wp-config.php مالک و گروه را ببینید؛ فقط وقتی مالک همان حساب شماست و PHP با همین حساب یا گروه درست اجرا میشود ادامه دهید. بعضی هاستها (مثلاً با suPHP یا مقدارهای پیشفرض خودشان) مجوزهای دیگری میخواهند، پس اگر مطمئن نیستید از پشتیبانی هاست بپرسید. پوشههایی که وردپرس باید در آنها بنویسد (مثل wp-content/uploads) باید برای PHP قابلنوشتن بمانند. فایل ~/perms-before.txt حالتهای قبلی را ثبت میکند تا در صورت مشکل مسیرهای مشخص را به همان حالت برگردانید؛ این فایل بازگردانی خودکار نیست و پشتیبان کامل را جایگزین نمیکند.
خط آخر به نحوهٔ اجرای PHP بستگی دارد. اگر PHP با حساب خودتان اجرا میشود، ۶۰۰ کار میکند. اگر کاربر وبسرور باید فایل را بخواند، ۶۴۰ با گروه درست امنتر از قابلخواندنکردن برای همه است. هرگز ۷۷۷ را راهحل نکنید، فقط مشکل مالکیت را میپوشاند. این دستورها را فقط داخل پوشهٔ وردپرس و بعد از پشتیبان بزنید، چون تغییر بازگشتی در پوشهٔ اشتباه بهسختی برمیگردد.
۷. از wp-config.php محافظت کنید
این فایل اطلاعات دیتابیس و کلیدهای مخفی را نگه میدارد. وبسرور هرگز نباید آن را بهصورت متن سرو کند. در کار عادی PHP آن را اجرا میکند و چیز قابلدیدنی برنمیگرداند، ولی پیکربندی اشتباه بعد از تغییر سرور میتواند متن را لو بدهد. قواعد بالا درخواست مستقیم به آن را رد میکنند. نسخههای پشتیبانی مثل wp-config.php.bak را هم بیرون از ریشهٔ وب نگه دارید، چون بهصورت متن ساده سرو میشوند.
۸. آنچه مهاجم میتواند عوض کند کم کنید
هرجا هاست اجازه میدهد، وردپرس را با کاربری اجرا کنید که مالک فایلهای کد نیست، تا پردازش وب بتواند uploads و کش را بنویسد ولی پوشهٔ افزونهها را نه. نگهداریاش سختتر است چون بهروزرسانیها کاربر دیگری میخواهند و روی هر هاستی ممکن نیست. اگر نمیتوانید، مسدودسازی اجرا در uploads و پشتیبان منظم باز هم ارزش دارند.
۹. چه چیزی ممکن است خراب شود
- بعضی افزونهها PHP تولیدشده، قالب یا کش را زیر uploads نگه میدارند و در یک زیرپوشه اجازهٔ اجرا میخواهند.
- قاعدهای که در بلوک location اشتباه گذاشته شود میتواند تصویر یا دانلود مشروع را هم مسدود کند.
- تغییر سخت مجوز میتواند اگر مالک اشتباه باشد آپلود یا بهروزرسانی را متوقف کند.
- Apache قدیمی ممکن است نحو
Requireرا نفهمد.
اگر افزونهای واقعاً PHP در uploads میخواهد، فقط همان زیرپوشهٔ دقیق را مجاز کنید و افزونه را بررسی کنید، چون این هم طراحی پرخطری است.
۱۰. یک مثال عملی
مالک سایت دستور find را میزند و در یک پوشهٔ ماه داخل uploads فایل PHP عجیبی پیدا میکند. بهجای پاککردنش، نسخهای برای تحلیل ذخیره میکند، مراحل پاکسازی را میرود و بعد مسدودسازی اجرا را اضافه میکند. تست probe کد ۴۰۳ برمیگرداند. بعداً افزونهٔ گالری آسیبپذیری به کسی اجازه میدهد فایل PHP دیگری آپلود کند، ولی درخواستش بهجای اجرا ۴۰۳ میگیرد. این نمونه ترتیب کار را نشان میدهد، نه اندازهگیری از یک سایت واقعی.
۱۱. اشتباههای رایج
- افزودن قاعده و هرگز تستنکردنش.
- پاککردن فایلهای مشکوک پیش از فهمیدن اینکه چطور آمدهاند.
- استفاده از مجوز ۷۷۷ برای رفع خطای آپلود.
- گذاشتن قاعدهٔ Nginx بعد از handler PHP.
- جاگذاشتن نسخههای پشتیبان فایلهای پیکربندی در ریشهٔ وب.
- فرض اینکه این قاعده جای بهروزرسانی و عامل دوم ورود را میگیرد.
۱۲. چکلیست سریع
- uploads را برای فایلهای شبیه PHP بگردید و تغییرات تازه را ببینید.
- مسدودسازی اجرا را برای Nginx یا Apache اضافه کنید.
- با یک probe بیخطر تست کنید و پاکش کنید.
- ۷۵۵ و ۶۴۴ و حالت سختگیرانهتر برای
wp-config.phpبگذارید. - درخواست مستقیم به فایلهای پیکربندی را رد کنید.
- پشتیبانها را بیرون از ریشهٔ وب نگه دارید.
- هسته، قالب و افزونهها را بهروز نگه دارید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
WordPress: Hardening · WordPress: Editing wp-config.php · Nginx: location directive · Apache: mod_authz_core (Require)