
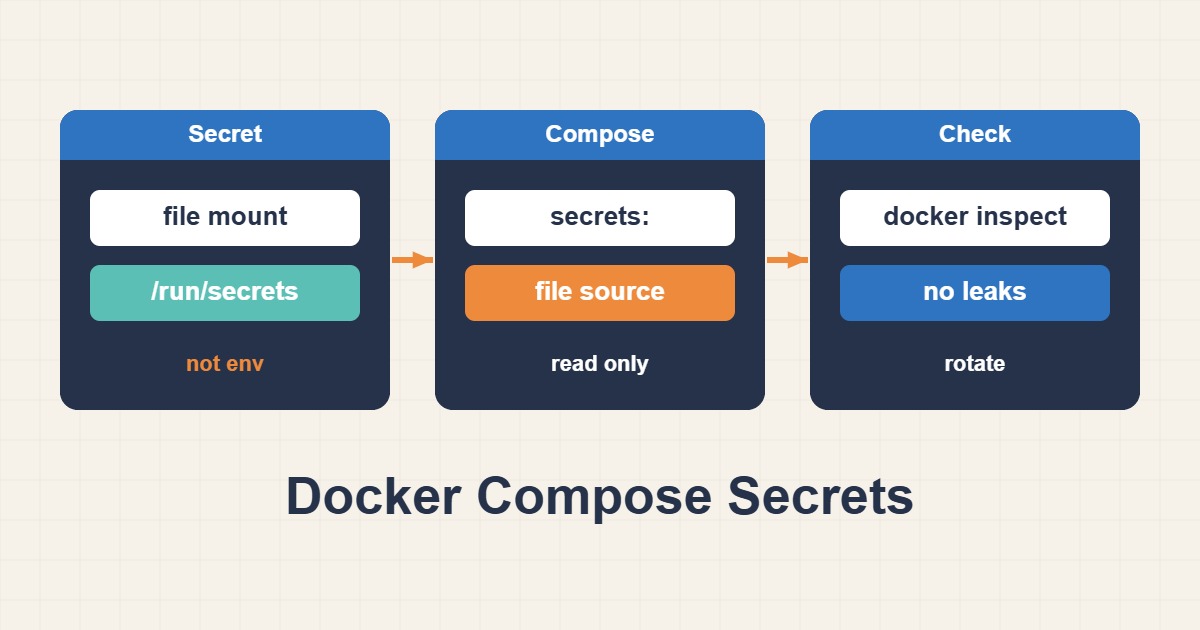
گذاشتن رمز در Environment راحت است، اما ممکن است آن را در خروجی ابزارهای تشخیصی، تنظیمات کانتینر یا گزارش پشتیبانی نمایان کند. Docker Compose میتواند فایل محرمانه را فقط در سرویس انتخابشده Mount کند. این روش سطح افشای تصادفی را کم میکند، اما فایل میزبان را خودکار رمزنگاری نمیکند و جای مدیریت کامل Secret را نمیگیرد.
۱. محدوده اعتماد را مشخص کنید
این راهنما برای Compose محلی است، نه مخزن Secret رمزنگاریشده Swarm. مدیر Docker و کاربری که فایل میزبان را میخواند همچنان به مقدار دسترسی دارند. فایل را خارج از Git، Image و مسیر قابل سرو وب نگه دارید. قبل از تغییر، بررسی کنید برنامه خواندن رمز از فایل را پشتیبانی میکند؛ متغیرهای پسوند _FILE قرارداد بعضی Imageها هستند و قابلیت خودکار همه برنامهها نیستند.
۲. Mount را به همان سرویس محدود کنید
این نمونه ساختار تنظیم است؛ نام Image را با نسخه تأییدشده برنامه خود جایگزین کنید. فایل باید از قبل با روند امن Secret Provisioning ساخته شده باشد. مقدار واقعی را در دستور شل، Compose یا چت قرار ندهید. تعریف Secret در سطح بالا بهتنهایی آن را به همه سرویسها نمیدهد؛ بخش secrets داخل هر سرویس، دسترسی آن سرویس را مشخص میکند.
services:
  app:
    image: your-approved-app:version
    environment:
      DB_PASSWORD_FILE: /run/secrets/db_password
    secrets:
      - db_password
secrets:
  db_password:
    file: /srv/private/app-db-password.txt
۳. مالکیت و کاربر واقعی برنامه را بررسی کنید
فایل مبتنی بر file در Compose معمولاً Bind Mount است؛ روی uid و gid و mode تعریف Long Syntax بهعنوان تغییر قطعی مالکیت فایل میزبان حساب نکنید. مجوز را در میزبان و دسترسی UID/GID واقعی برنامه بررسی کنید. chmod 600 برای مالک درست مفید است، ولی اگر برنامه با UID دیگر اجرا شود ممکن است دیگر نتواند فایل را بخواند. برای رفع مشکل، مجوز همگانی ندهید.
۴. بدون چاپ رمز آزمون کنید
ابتدا ساختار Compose را بررسی و فقط سرویس هدف را بازسازی کنید. در Image دارای شل، test -r را با همان کاربر برنامه اجرا کنید؛ خروجی موفق یعنی فایل قابل خواندن است، نه اینکه رمز برای دیتابیس معتبر است. بعد اتصال واقعی برنامه، Healthcheck و لاگ خطای پاکسازیشده را کنترل کنید. از cat فایل، printenv و ثبت رمز در Debug خودداری کنید.
docker compose config --quiet
docker compose up -d --force-recreate app
docker compose exec app sh -c 'test -r /run/secrets/db_password'
docker compose ps
۵. چرخش، بازگشت و معیار تأیید
فایل جدید را با مجوز درست آماده کنید و تغییر سمت دیتابیس و برنامه را هماهنگ انجام دهید. برنامه ممکن است فقط هنگام Start فایل را بخواند؛ جایگزینی Atomic فایل میزبان نیز لزوماً Bind Mount موجود را به فایل جدید منتقل نمیکند. طبق روند تأییدشده سرویس را بازسازی و اتصال تازه را تست کنید. تا پایان آزمون، روش بازگشت به Credential قبلی را امن نگه دارید. موفقیت یعنی مقدار در Environment نیست، سرویس دیگر Mount ندارد و برنامه با Credential جدید کار میکند.