
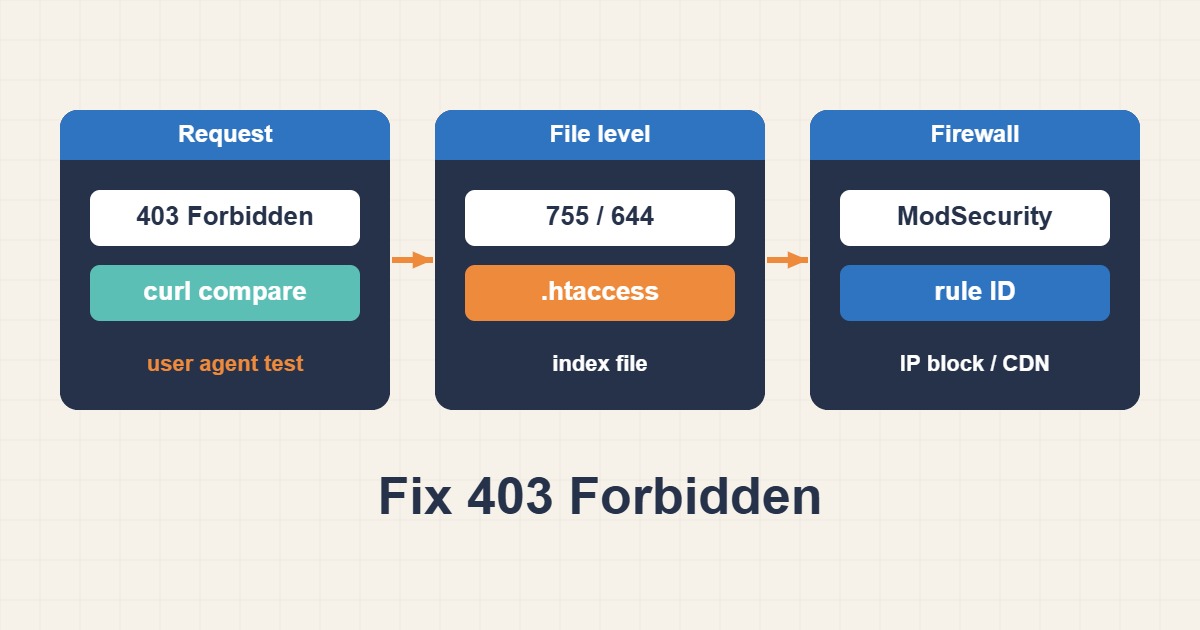
«403 Forbidden» تعني أن الخادم فهم الطلب ورفضه. في استضافة cPanel لهذا الرفض بضعة مصادر معتادة: صلاحيات الملفات أو ملكيتها، أو قواعد .htaccess، أو غياب ملف index، أو جدار ناري مثل ModSecurity، أو حجب عنوان IP الخاص بك. التخمين يضيع الوقت لكن لكل مصدر أثرًا يمكن تمييزه. يبين هذا الدليل كيف تفرّق بينها وما قيم الصلاحيات المعتادة وكيف تقرأ سجل ModSecurity وماذا تطلب من استضافتك عندما يكون السبب خارج سيطرتك. تختلف أسماء القوائم وأدوات الأمان بين المزودين.
١. حدد مصدر الـ 403
ابدأ بتدوين أي رابط بالضبط يعيد 403: الموقع كله أم منطقة الإدارة فقط أم ملف واحد أم إجراء واحد كحفظ تدوينة. تشير 403 للموقع كله إلى الصلاحيات أو ملف index أو حجب على مستوى الحساب. وتشير 403 في /wp-admin/ فقط أو عند إرسال نموذج إلى قاعدة جدار ناري. وتشير 403 على ملف واحد إلى قاعدة أو صلاحية الملف نفسه. وانظر أيضًا هل تؤثر في الجميع أم فيك وحدك، فحجب عنوان IP يؤثر فيك وحدك.
٢. قارن الطلبات بـ curl
الطلبات التي تبدو مختلفة للجدار الناري قد تحصل على إجابات مختلفة. قارن الاستجابة مع وكلاء مستخدم مختلفين:
curl -I https://example.com/wp-admin/
curl -I -A 'Mozilla/5.0' https://example.com/wp-admin/
curl -I -A 'curl-test' https://example.com/wp-admin/
إذا نجح الطلب الشبيه بالمتصفح وفشل العادي فإن قاعدة جدار ناري أو روبوتات تحكم على الطلب. وإذا فشلت كل الطلبات بالطريقة نفسها فانظر في الصلاحيات وملف index و.htaccess. وإذا فشل من شبكتك فقط فاشتبه بحجب IP.
٣. افحص صلاحيات الملفات وملكيتها
في معظم خوادم cPanel يجب أن تكون المجلدات 755 والملفات 644 ومملوكة لمستخدم حسابك. انظر ما لديك فعلًا:
ls -la ~/public_html | head -n 20
stat -c '%U:%G %a %n' ~/public_html/wp-config.php ~/public_html/index.php
قد تسبب المجلدات ذات الصلاحيات الصارمة جدًا، مثل 700 لوصول خادم الويب، أو الملفات المملوكة لمستخدم آخر الخطأ 403. وقد تتصرف الملفات المملوكة لـ root، مثلًا بعد استعادة أجرتها الاستضافة، بغرابة، ولا يستطيع تغيير المالك إلا الاستضافة.
٤. اضبط الصلاحيات المعتادة
يمكنك إعادة القيم القياسية من SSH أو File Manager. تطبّق هذه الأوامر 755 على المجلدات و644 على الملفات وتشدّد ملف الإعداد:
find ~/public_html -type d -exec chmod 755 {} \;
find ~/public_html -type f -exec chmod 644 {} \;
chmod 600 ~/public_html/wp-config.php
استخدم القيم نفسها التي يعرضها File Manager كمعتادة لاستضافتك. تعمل القيمة الصارمة لـ wp-config.php عندما يعمل PHP بمستخدمك الخاص وهو شائع في إعدادات cPanel الحديثة، وقد تلزم قيمة أخف مثل 640 أو 644 في غيرها. نفّذ هذه الأوامر داخل مجلد الموقع فقط وفكّر قبل تنفيذ أمر تعاودي في أي مكان آخر.
٥. لا تستخدم 777 أبدًا
منح الجميع صلاحية كاملة على كل شيء حل سيئ. فهو يسمح لأي عملية أخرى على الجهاز بالكتابة على ملفاتك، وفي خوادم cPanel كثيرة يرفض معالج PHP تشغيل ملفات أو مجلدات بهذه الصلاحيات فينتج الخطأ 500 أو 403. وإذا طلب مثبّت أو إضافة 777 فاعتبر ذلك علامة على مشكلة ملكية أو معالج وابحث عن السبب الحقيقي. ويشرح حل Permission Denied وخطأ 403 في Nginx الفكرة نفسها لخوادم Nginx.
٦. غياب ملف index
إذا لم يكن في مجلد ملف index وكان سرد المجلد معطلًا يعيد Apache الخطأ 403 بدل عرض قائمة الملفات. هذا طبيعي وجيد للأمان. الحل إضافة ملف index الصحيح أو التأكد أن إعداد directory index يسمّي الملفات التي تستخدمها:
DirectoryIndex index.php index.html
Options -Indexes
يحتاج موقع ووردبريس إلى index.php في جذر المستند. وإن كان مفقودًا بعد النقل فاستعده من الحزمة الأصلية.
٧. انظر في قواعد .htaccess
قد تحجب قاعدة deny أكثر مما قصدت وتضيف الإضافات الأمنية كثيرًا منها. ابحث عن كتل كهذه وعن أسطر قديمة الأسلوب متبقية ترفض الجميع:
    Require all denied

# leftover lines from old rules that may block everyone:
# Order deny,allow
# Deny from all
للاختبار أعد تسمية .htaccess لحظة وأعد التحميل. إذا اختفت 403 فالسبب داخله. أعد الملف وقسّم البحث بتعليق الكتل. وتذكّر أن ووردبريس قد يعيد كتابة الملف عند إعادة حفظ الروابط الثابتة. وإذا أظهر الموقع الخطأ 500 بعد تعديل فيساعد حل خطأ 500 الداخلي في ووردبريس: قائمة تشخيص من جهة الخادم.
٨. تعرّف على حجب ModSecurity
ModSecurity جدار ناري لتطبيقات الويب تستخدمه استضافات كثيرة. وعندما يحجب طلبًا يعيد 403 ويكتب سطرًا في سجل الأخطاء بمعرّف قاعدة ورسالة. المحفزات المعتادة محتوى يشبه الشيفرة أو SQL، كحفظ تدوينة تحتوي مثال شيفرة أو سلسلة استعلام طويلة أو إضافة ترسل بيانات غير معتادة. ويبدو سطر السجل هكذا:
[error] [client 203.0.113.50] ModSecurity: Access denied with code 403 (phase 2).
Matched "Operator `Rx' with parameter ..." [id "949110"] [msg "Inbound Anomaly Score Exceeded"]
[hostname "example.com"] [uri "/wp-admin/admin-ajax.php"]
ابحث في السجل عن مثل هذه الأسطر في وقت أعدت فيه إنتاج الخطأ:
tail -n 100 ~/public_html/error_log | grep -iE 'modsecurity|denied|forbidden'الأجزاء المهمة هي معرّف القاعدة والرسالة وURI. وإذا ظهر المعرّف نفسه في كل مرة تصطدم فيها بالخطأ فقد وجدت السبب.
٩. ماذا تفعل بشأن ModSecurity
لا تطلب ببساطة إيقاف الجدار الناري لأنه يحميك من هجمات حقيقية. أرسل إلى الاستضافة الوقت وعنوان IP والرابط ومعرّف القاعدة واطلب تعديل تلك القاعدة أو استثناءها لذلك المسار. وإذا منحك cPanel مفتاحًا لكل نطاق فاستخدمه لفترة قصيرة للاختبار فقط. وبصفتك مستخدمًا قد تتجنب المحفز أحيانًا بتغيير ما ترسله، كنقل مثال الشيفرة إلى كتلة لا تشبه هجومًا.
١٠. حجوب أخرى: IP وhotlink وحماية الدليل
في cPanel أداة IP Blocker تستطيع رفض عنوان أو نطاق، وHotlink Protection التي قد ترفض طلبات الصور من مواقع أخرى وأحيانًا منك بإعداد خاطئ. ويمكن لـ Directory Privacy حماية مجلد بكلمة مرور، وطلب كلمة مرور أو رفض غير متوقع هناك يشبه 403. وتشغّل استضافات كثيرة أدوات كشف تسلل تحجب IP تلقائيًا بعد محاولات دخول فاشلة متكررة، فيحتاج المدير المحجوب إلى الاستضافة لتحرير العنوان. افحص كل شاشة من هذه بحثًا عن مدخلات لم تنشئها.
١١. Cloudflare والوكلاء الآخرون
قد يعيد CDN أو وكيل صفحة 403 الخاصة به قبل أن يصل الطلب إلى الخادم. وتسمّي الصفحة عادة الوكيل وتحمل رقم مرجع. في تلك الحالة افحص أحداث الجدار الناري في لوحته لأن السبب قاعدة هناك لا على الاستضافة. ولحماية صفحة الدخول دون حجب نفسك يغطي إعداد Rate Limiting في Nginx لحماية Login وAPI تحديد معدل لا يطرد المستخدمين الحقيقيين.
١٢. عندما تغيّرت الملفات من تلقاء نفسها
إذا تغيّرت الصلاحيات أو .htaccess ولم تفعل ذلك أو رأيت ملفات مجهولة فخذ الأمر بجدية. فالموقع المخترق قد تُعدَّل قواعده لإخفاء برمجيات خبيثة أو منع الوصول. راجع تنظيف موقع ووردبريس مخترق وإزالة البرمجيات الخبيثة لكيفية التحقيق قبل أن تعيد القيم فقط.
١٣. الأخطاء الشائعة
- إصلاح الصلاحيات تعاوديًا على المجلد الخطأ.
- استخدام 777 كحل سريع.
- ترك
Deny from allشاردًا في.htaccess. - إيقاف ModSecurity بدل إيجاد معرّف القاعدة.
- نسيان أن CDN قد يعيد 403 الخاصة به.
- الاختبار من IP محجوب وافتراض أن الجميع محجوبون.
١٤. مثال تطبيقي
يحصل محرر على 403 عند حفظ تدوينة تحتوي مثال شيفرة بينما يعمل باقي الموقع. يظهر سجل الأخطاء سطر ModSecurity بمعرّف قاعدة لمسار AJAX الإدارة. يرسل المالك الوقت والرابط والمعرّف إلى الاستضافة فتعدل القاعدة لذلك المسار. يعمل الحفظ مجددًا. هذا توضيح لسير العمل وليس قياسًا من موقع حقيقي.
١٥. أسئلة شائعة
هل يعني 403 أن الملف مفقود؟ لا. الملف المفقود يعطي عادة 404، أما 403 فيعني أن الخادم فهم الطلب ورفضه بسبب صلاحيات أو قاعدة أو حجب.
هل أعطل ModSecurity لحل المشكلة؟ لا. اطلب من الاستضافة تعديل القاعدة المسببة أو استثناءها لذلك المسار مع إرسال معرّف القاعدة والوقت، فالجدار الناري يحميك.
لماذا يظهر الخطأ عند حفظ تدوينة فقط؟ لأن محتوى الطلب، كالشيفرة أو الاستعلامات الطويلة، قد يطابق قاعدة جدار ناري. انظر في سجل الأخطاء لمعرفة القاعدة.
كيف أفرق بين حجب الاستضافة وCDN؟ انظر إلى صفحة الخطأ: غالبًا تذكر صفحة CDN اسمه ورقم مرجع، أما صفحة الخادم فتحمل توقيع Apache أو Nginx.
١٦. قائمة تحقق سريعة
- دوّن أي الروابط والمستخدمين يحصلون على 403.
- قارن طلبات curl مع وكلاء مستخدم مختلفين.
- أعد الصلاحيات القياسية وافحص الملكية.
- راجع
.htaccessوملف index. - ابحث في سجل الأخطاء عن مدخلات ModSecurity وأرسل معرّف القاعدة إلى الاستضافة.
- افحص حجب IP وإعدادات hotlink وأي جدار ناري في CDN.
تجد مزيدًا من أدلة الخوادم في أرشيف المقالات.
المراجع الرسمية
Apache: .htaccess howto · Apache: mod_authz_core (Require) · OWASP ModSecurity Core Rule Set · ووردبريس: Hardening