
يتعرض كل موقع ووردبريس عام لوابل من محاولات تسجيل الدخول الآلية، ومعظمها ضجيج غير ضار إلى اليوم الذي لا يكون كذلك: كلمة مرور ضعيفة، أو إضافة بها ثغرة، أو ببساطة طلبات كثيرة تملأ عمال PHP-FPM. يقرأ Fail2ban سجلات Nginx ويرصد الإخفاقات المتكررة من العنوان نفسه ويطلب من الجدار الناري حظره فترة. يوضح هذا الدليل كيف تضبط Fail2ban لـNginx وحماية تسجيل دخول ووردبريس دون حظر زوارك أنت، وكيف تختبر الفلتر قبل أن تثق به، وكيف تلغي حظراً عندما يسوء شيء.
١. ماذا يفعل Fail2ban بالضبط
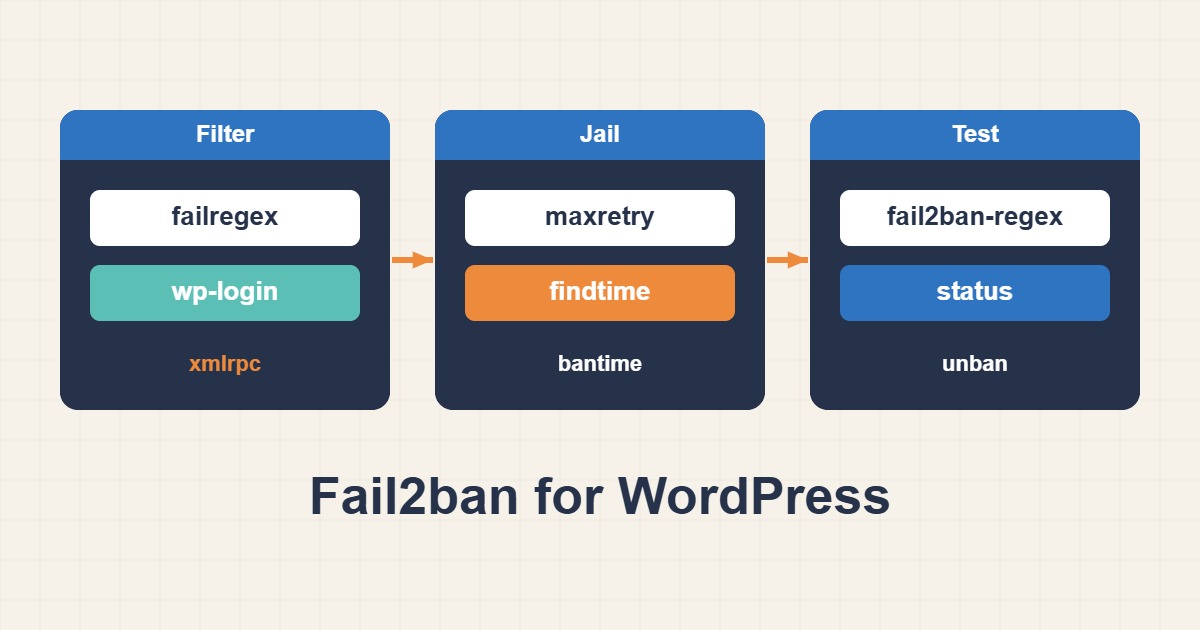
يتابع Fail2ban ملفات السجلات ويطبّق فلتراً، أي مجموعة من التعابير النمطية، على كل سطر جديد. وعندما يطابق عنوان واحد الفلتر مرات كثيرة داخل نافذة زمنية يُنفَّذ إجراء حظر، وعادةً ما يضيف قاعدة جدار ناري. وبعد انتهاء مدة الحظر تُزال القاعدة. ثلاثة أرقام تتحكم في ذلك: maxretry (عدد المطابقات) وfindtime (في أي نافذة) وbantime (مدة الحظر). وهو يتفاعل بعد وقوع الحدث، فهو يكمّل تحديد المعدل ولا يحل محله.
٢. ثبّته وافحص الخدمة
sudo apt install fail2ban
sudo systemctl enable --now fail2ban
sudo fail2ban-client status
قائمة jails فارغة بعد التثبيت الجديد أمر طبيعي لأن الإعدادات الافتراضية للحزمة تفعّل عادةً jail الخاص بـSSH فقط. وإذا كنت تشغّل Fail2ban لـSSH أصلاً فدليل تأمين SSH على خادم Linux بالمفاتيح وتقييد الوصول وFail2ban يغطي ذلك الـjail، وتضيف هذه المقالة جانب الويب.
٣. لا تعدّل jail.conf أبداً
تؤدي تحديثات الحزم إلى استبدال /etc/fail2ban/jail.conf. ضع إعداداتك في /etc/fail2ban/jail.local أو في ملف بلاحقة .local تحت /etc/fail2ban/jail.d/ لتنجو من الترقيات. وما تعرّفه هناك يتجاوز الإعداد الافتراضي للحزمة الذي يحمل الاسم نفسه.
٤. تأكد أن السجل يُظهر عنوان العميل الحقيقي
هذا أشيع الأخطاء وأشدها ضرراً. إذا كان Nginx خلف CDN أو موزّع أحمال ويسجّل عنوان البروكسي فسيحظر Fail2ban شبكة CDN بكل سرور، فيُحجب كل الزوار دفعة واحدة. قبل تفعيل أي jail للويب تأكد أن العنوان في بداية كل سطر من سجل الوصول هو عنوان الزائر لا البروكسي. يشرح استعادة IP العميل الحقيقي خلف بروكسي موثوق في Nginx كيف تستعيد العنوان الحقيقي خلف بروكسي موثوق.
٥. فعّل jails Nginx الجاهزة
يأتي Fail2ban بفلاتر لمشكلات Nginx الشائعة. اثنان مفيدان هما nginx-http-auth الذي يلتقط مصادقة HTTP الأساسية الفاشلة، وnginx-limit-req الذي يحظر العناوين التي تصطدم باستمرار بحد المعدل لديك. إعداد بداية في jail.local:
[DEFAULT]
bantime  = 1h
findtime = 10m
maxretry = 5
ignoreip = 127.0.0.1/8 ::1 203.0.113.10

[nginx-http-auth]
enabled = true
port    = http,https
logpath = /var/log/nginx/error.log

[nginx-limit-req]
enabled = true
port    = http,https
logpath = /var/log/nginx/error.log
ضع عنوانك في ignoreip حتى لا تحظر نفسك. يقرأ jail الخاص بـnginx-limit-req أسطر سجل الأخطاء التي يكتبها Nginx عندما يرفض limit_req طلباً، فلا يعمل إلا إذا كنت تستخدم تحديد المعدل. انظر إعداد Rate Limiting في Nginx لحماية Login وAPI لهذا الجزء.
٦. اكتب فلتراً لـwp-login.php وxmlrpc.php
يعيد تسجيل الدخول الفاشل في ووردبريس نموذج الدخول مرة أخرى بحالة 200، بينما يعيد الناجح التوجيه. فالطلبات المتكررة من نوع POST إلى wp-login.php التي تنتهي بـ200 إشارة جيدة على هجوم القوة الغاشمة. أنشئ الملف /etc/fail2ban/filter.d/wordpress-login.conf:
[Definition]
failregex = ^<HOST> .* "POST /wp-login\.php.*" (200|403)
            ^<HOST> .* "POST /xmlrpc\.php.*" (200|403)
ignoreregex =
تلتقط الوسمة <HOST> عنوان العميل وتفترض تنسيق combined الشائع حيث يأتي العنوان أولاً في كل سطر. وإذا كان تنسيق سجلك مختلفاً فعدّل النمط. لاحظ أن المستخدم الشرعي الذي يخطئ في كلمة المرور بضع مرات ينتج ردود 200 أيضاً، ولذلك لا ينبغي ضبط maxretry على قيمة منخفضة جداً.
٧. أضف الـjail
[wordpress-login]
enabled  = true
port     = http,https
filter   = wordpress-login
logpath  = /var/log/nginx/access.log
maxretry = 5
findtime = 10m
bantime  = 1h
يحظر هذا الـjail عنواناً بعد خمسة طلبات مطابقة خلال عشر دقائق لمدة ساعة. تناسب هذه الأرقام موقعاً صغيراً معتاداً. أما الموقع الذي يضم محررين حقيقيين كثيرين خلف عنوان IP مكتبي واحد فعليه رفع maxretry أو إضافة عنوان المكتب إلى ignoreip.
٨. اختبر الفلتر قبل تفعيله
sudo fail2ban-regex /var/log/nginx/access.log /etc/fail2ban/filter.d/wordpress-login.confتشغّل أداة fail2ban-regex الفلتر على سجل حقيقي وتطبع عدد الأسطر المطابقة وأيها. تأكد أنه يلتقط محاولات الدخول الفاشلة المتوقعة ولا يلتقط تصفح الصفحات العادي. الفلتر الذي يطابق أكثر من اللازم يحظر زواراً أبرياء، فلا تتجاوز هذه الخطوة أبداً.
٩. أعد التحميل وافحص وألغِ الحظر
sudo fail2ban-client reload
sudo fail2ban-client status wordpress-login
sudo fail2ban-client set wordpress-login unbanip 203.0.113.50
بعد reload يعرض status أعداد الإخفاقات والمحظورين الحاليين وقائمة العناوين المحظورة. ويزيل الأمر unbanip الحظر فوراً، وستحتاج إليه أول مرة يقفل فيها زميل نفسه. أبقِ طريق دخول ثانياً إلى الخادم، مثل لوحة المزوّد، أثناء الاختبار.
١٠. زد مدة الحظر للمخالفين المتكررين
تستطيع إصدارات Fail2ban الحديثة (0.11 وما بعده) إطالة الحظر في كل مرة يعود فيها العنوان نفسه:
bantime.increment = true
bantime.factor = 2
bantime.maxtime = 1w
بهذه القيم يكون الحظر الأول ساعة، والتالي نحو الضعف، حتى أسبوع. وهذا يلتقط الروبوتات البطيئة الصبورة دون أن يعاقب خطأً عارضاً أكثر من اللازم.
١١. تنبيهات Docker وCDN
إذا كان Nginx يعمل داخل Docker بمنافذ منشورة فإن الحركة تمر عبر سلاسل قد لا تراها قاعدة حظر في سلسلة INPUT للمضيف. اضبط إجراء الحظر ليستخدم سلسلة DOCKER-USER أو احظر في جدار ناري على الحافة بدلاً من ذلك. وإذا كانت شبكة CDN تمرر كل الحركة عبر البروكسي فإن الحظر في جدار الأصل يفيد عنوان CDN فقط، فاستخدم قواعد الجدار الناري أو واجهة API الخاصة بالـCDN للحظر الفعلي.
١٢. أخطاء شائعة
- حظر CDN أو بروكسي لأن السجل يعرض عنوانه.
- تعديل
jail.confبدلjail.local. - ضبط
maxretryعلى 1 أو 2 وحظر مستخدمين حقيقيين. - عدم وضع عنوانك في
ignoreip. - تخطي
fail2ban-regexوالوثوق بفلتر منسوخ. - اعتبار Fail2ban بديلاً عن كلمات المرور القوية وتسجيل الدخول بخطوتين.
١٣. كيف يبدو الناتج السليم
الكتلة التالية توضّح شكل ناتج status فقط، وليست قياساً من خادم حقيقي:
Status for the jail: wordpress-login
|- Filter
|  |- Currently failed: 2
|  |- Total failed:     14
|  - File list:        /var/log/nginx/access.log
- Actions
   |- Currently banned: 1
   |- Total banned:     3
   - Banned IP list:    198.51.100.23
بضع محاولات فاشلة وعدد قليل من الحظر وقائمة عناوين تشبه الماسحات لا عملاءك علامة جيدة. وإذا احتوت قائمة المحظورين عناوين تعرفها فتوقف وراجع الفلتر وتنسيق السجل.
١٤. السجلات والتدوير وحركة xmlrpc المشروعة
يلاحظ Fail2ban تدوير ملف السجل ويتابع الملف الجديد، فلا تحتاج إعدادات logrotate المعتادة إلى معالجة خاصة. الخطر هو العكس: قيمة findtime طويلة جداً على سجل مزدحم تبطئ كل فحص، فأبقِها بالدقائق لا بالأيام. فكّر أيضاً فيمن يستدعي xmlrpc.php بشكل مشروع. يستخدمه Jetpack وبعض تطبيقات الجوال، والفلتر الذي يحظر ذلك المسار قد يحجب خوادمهم. وإذا كنت تعتمد على خدمة كهذه فاحذف سطر xmlrpc.php من الفلتر أو أضف عناوين الخدمة إلى ignoreip.
١٥. طبقات تعمل بجوار Fail2ban
Fail2ban طبقة واحدة لا دفاع كامل. يبطئ تحديد المعدل في Nginx الدفقة المفاجئة قبل أن تصل إلى PHP، وتجعل كلمات المرور القوية الفريدة وتسجيل الدخول بخطوتين التخمين بلا جدوى، وتوقف قاعدة جدار ناري على حافة CDN الحركة قبل وصولها إلى خادمك أصلاً. استخدمها معاً: يزيل Fail2ban المخالفين المستمرين، ويمتص تحديد المعدل الذروات، ويحمي تحصين المصادقة الحسابات المهمة.
١٦. أسئلة شائعة
كم ينبغي أن يكون bantime؟ ساعة مناسبة كبداية. ثم استخدم bantime.increment لزيادة المدة تلقائياً للمخالفين المتكررين بدل ضبط قيمة طويلة لكل الناس.
حظرت نفسي، ماذا أفعل؟ ادخل عبر طريق آخر مثل لوحة المزوّد ونفّذ fail2ban-client set JAIL unbanip عنوانك، ثم أضف عنوانك إلى ignoreip.
هل يعمل Fail2ban مع IPv6؟ الإصدارات الحديثة تدعمه، لكن تحقق من أن إجراء الحظر المستخدم يغطي IPv6 في جدارك الناري قبل الاعتماد عليه.
١٧. قائمة تحقق سريعة
- تأكد أن سجل الوصول يُظهر عناوين العملاء الحقيقية.
- ضع الإعدادات في
jail.localمع عنوانك فيignoreip. - اكتب الفلتر واختبره بـ
fail2ban-regex. - فعّل الـjail وأعد التحميل وافحص
fail2ban-client status. - احتفظ بطريق دخول ثانٍ واعرف كيف تنفّذ
unbanip.
تجد المزيد من أدلة الخوادم في أرشيف المقالات.
المراجع الرسمية
Fail2ban documentation · Fail2ban project wiki · Nginx ngx_http_log_module · ووردبريس: Brute Force Attacks