
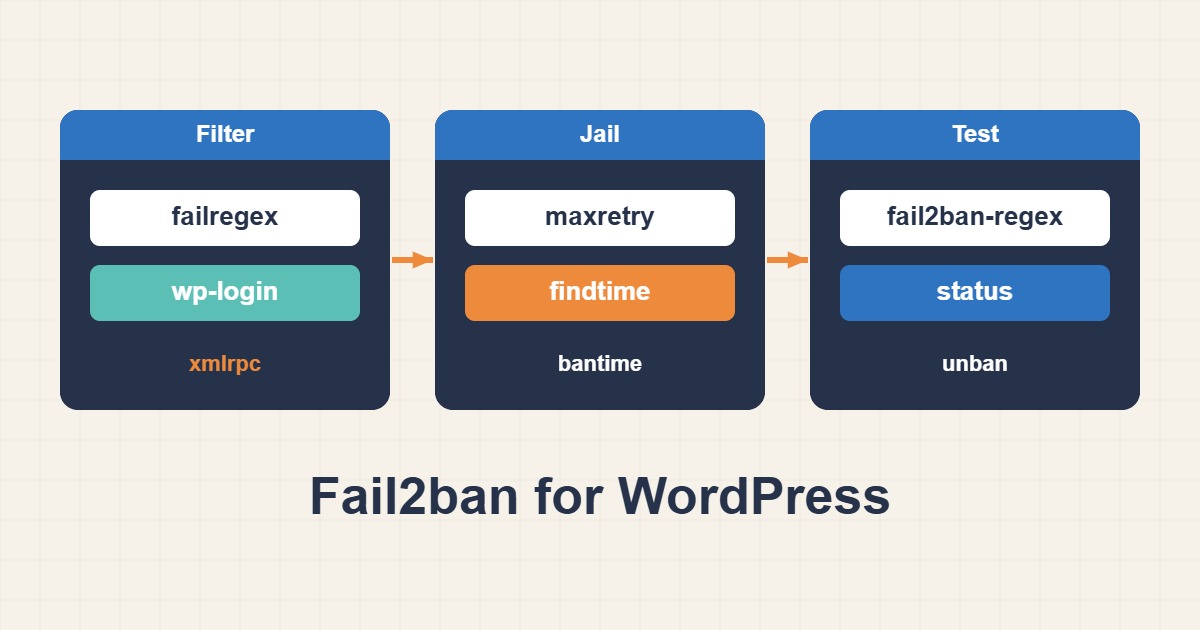
هر سایت وردپرس عمومی زیر باران تلاشهای خودکار ورود است و بیشترشان تا روزی که نباشند نویز بیضررند: یک رمز ضعیف، افزونهای با نقص، یا اینکه آنقدر درخواست میآید که workerهای PHP-FPM پر میشوند. Fail2ban لاگهای Nginx را میخواند، شکستهای تکراری از یک آدرس را تشخیص میدهد و از فایروال میخواهد آن را مدتی مسدود کند. این راهنما نشان میدهد چطور Fail2ban را برای Nginx و محافظت از ورود وردپرس بدون مسدودکردن بازدیدکنندگان خودتان تنظیم کنید، چطور فیلتر را پیش از اعتماد به آن تست کنید و وقتی چیزی خراب شد چطور یک مسدودسازی را لغو کنید.
۱. Fail2ban دقیقاً چه میکند؟
Fail2ban فایلهای لاگ را دنبال میکند و روی هر خط تازه یک فیلتر، یعنی مجموعهای از عبارتهای منظم، اعمال میکند. وقتی یک آدرس در یک بازه زمانی بیش از حد با فیلتر مطابقت پیدا کند، یک عمل مسدودسازی اجرا میشود که معمولاً یک قاعده فایروال اضافه میکند. بعد از پایان زمان مسدودسازی قاعده برداشته میشود. سه عدد این را کنترل میکنند: maxretry (چند مطابقت)، findtime (در چه بازه) و bantime (مسدودسازی چقدر طول بکشد). Fail2ban بعد از وقوع واکنش نشان میدهد، پس مکمل Rate Limiting است، نه جایگزین آن.
۲. نصب و بررسی سرویس
sudo apt install fail2ban
sudo systemctl enable --now fail2ban
sudo fail2ban-client status
فهرست خالی jailها روی نصب تازه عادی است، چون پیشفرضهای بسته معمولاً فقط jail مربوط به SSH را فعال میکنند. اگر از قبل Fail2ban را برای SSH دارید، راهنمای ایمنسازی SSH در لینوکس با کلید و Fail2ban آن jail را پوشش میدهد و این مقاله سمت وب را اضافه میکند.
۳. هرگز jail.conf را ویرایش نکنید
بهروزرسانی بستهها فایل /etc/fail2ban/jail.conf را بازنویسی میکند. تنظیماتتان را در /etc/fail2ban/jail.local یا فایلی با پسوند .local زیر /etc/fail2ban/jail.d/ بگذارید تا از ارتقا جان به در ببرند. هر چیزی که آنجا تعریف کنید پیشفرض بسته همنام خود را بازنویسی میکند.
۴. مطمئن شوید لاگ IP واقعی کلاینت را نشان میدهد
این رایجترین و مخربترین اشتباه است. اگر Nginx پشت CDN یا load balancer است و آدرس پروکسی را لاگ میکند، Fail2ban با کمال میل CDN را مسدود میکند، که همه بازدیدکنندگان را یکجا بیرون میاندازد. پیش از فعالکردن هر jail وب، تأیید کنید آدرس ابتدای هر خط access log مال بازدیدکننده است، نه پروکسی. ثبت IP واقعی کاربر پشت CDN در Nginx؛ مرز اعتماد هدرها توضیح میدهد چطور آدرس واقعی را پشت پروکسی مورد اعتماد بازیابی کنید.
۵. jailهای آماده Nginx را فعال کنید
Fail2ban فیلتر برای مشکلات رایج Nginx دارد. دو مورد مفید nginx-http-auth است که احراز هویت ناموفق HTTP basic را میگیرد و nginx-limit-req که آدرسهایی را که مدام به محدودیت نرخ شما میخورند مسدود میکند. یک پیکربندی شروع در jail.local:
[DEFAULT]
bantime  = 1h
findtime = 10m
maxretry = 5
ignoreip = 127.0.0.1/8 ::1 203.0.113.10

[nginx-http-auth]
enabled = true
port    = http,https
logpath = /var/log/nginx/error.log

[nginx-limit-req]
enabled = true
port    = http,https
logpath = /var/log/nginx/error.log
آدرس خودتان را در ignoreip بگذارید تا نتوانید خودتان را مسدود کنید. jail مربوط به nginx-limit-req خطوط error log را میخواند که Nginx وقتی limit_req درخواستی را رد میکند مینویسد، پس فقط وقتی کار میکند که از Rate Limiting استفاده کنید. برای آن بخش تنظیم Rate Limit در Nginx برای Login و API را ببینید.
۶. برای wp-login.php و xmlrpc.php فیلتر بنویسید
ورود ناموفق وردپرس دوباره فرم ورود را با وضعیت ۲۰۰ برمیگرداند، در حالی که ورود موفق ریدایرکت میکند. یعنی درخواستهای POST مکرر به wp-login.php که با ۲۰۰ تمام میشوند نشانه خوبی برای brute force هستند. فایل /etc/fail2ban/filter.d/wordpress-login.conf را بسازید:
[Definition]
failregex = ^<HOST> .* "POST /wp-login\.php.*" (200|403)
            ^<HOST> .* "POST /xmlrpc\.php.*" (200|403)
ignoreregex =
برچسب <HOST> آدرس کلاینت را میگیرد و فرمت متداول combined log را فرض میکند که آدرس اول هر خط است. اگر فرمت لاگ شما فرق دارد، الگو را اصلاح کنید. توجه کنید کاربر واقعی که چند بار رمز را اشتباه بزند هم پاسخ ۲۰۰ تولید میکند، به همین دلیل maxretry را نباید خیلی پایین گذاشت.
۷. jail را اضافه کنید
[wordpress-login]
enabled  = true
port     = http,https
filter   = wordpress-login
logpath  = /var/log/nginx/access.log
maxretry = 5
findtime = 10m
bantime  = 1h
این jail آدرسی را بعد از پنج درخواست مطابق در ده دقیقه برای یک ساعت مسدود میکند. این عددها به یک سایت کوچک معمولی میخورند. سایتی که ویرایشگران واقعی زیادی پشت یک IP اداری دارد باید maxretry را بالاتر ببرد یا آدرس آن دفتر را به ignoreip اضافه کند.
۸. فیلتر را پیش از فعالکردن تست کنید
sudo fail2ban-regex /var/log/nginx/access.log /etc/fail2ban/filter.d/wordpress-login.confابزار fail2ban-regex فیلتر را روی یک لاگ واقعی اجرا میکند و چاپ میکند چند خط و کدامها مطابقت پیدا کردهاند. ببینید ورودهای ناموفق مورد انتظار را میگیرد و بازدید عادی صفحهها را نمیگیرد. فیلتری که بیش از حد مطابقت دهد بازدیدکنندگان بیگناه را مسدود میکند، پس هرگز این مرحله را رد نکنید.
۹. بارگذاری مجدد، بازبینی و لغو مسدودسازی
sudo fail2ban-client reload
sudo fail2ban-client status wordpress-login
sudo fail2ban-client set wordpress-login unbanip 203.0.113.50
بعد از reload، دستور status تعداد شکستها و مسدودشدههای فعلی و فهرست آدرسهای مسدودشده را نشان میدهد. دستور unbanip بلافاصله مسدودسازی را برمیدارد، که اولین باری که یک همکار خودش را قفل کند به آن نیاز پیدا میکنید. هنگام تست یک راه دوم برای ورود به سرور، مثل کنسول ارائهدهنده، نگه دارید.
۱۰. زمان مسدودسازی را برای خاطیان مکرر بیشتر کنید
نسخههای جدید Fail2ban (۰٫۱۱ و بعد) میتوانند هر بار که همان آدرس برمیگردد مسدودسازی را طولانیتر کنند:
bantime.increment = true
bantime.factor = 2
bantime.maxtime = 1w
با این مقدارها اولین مسدودسازی یک ساعت است، بعدی تقریباً دو برابر، تا سقف یک هفته. این روش باتهای آهسته و صبور را میگیرد بیآنکه یک اشتباه گاهبهگاه را بیش از حد تنبیه کند.
۱۱. ملاحظات Docker و CDN
اگر Nginx داخل Docker با پورتهای منتشرشده اجرا میشود، ترافیک از زنجیرههایی عبور میکند که قاعده مسدودسازی در زنجیره INPUT میزبان ممکن است هرگز نبیند. عمل مسدودسازی را طوری تنظیم کنید که از زنجیره DOCKER-USER استفاده کند یا بهجای آن در یک فایروال لبه مسدود کنید. اگر یک CDN همه ترافیک را پروکسی میکند، مسدودسازی در فایروال origin فقط برای آدرس CDN اثر دارد، پس برای مسدودسازی واقعی از قواعد فایروال یا API خود CDN استفاده کنید.
۱۲. اشتباههای رایج
- مسدودکردن CDN یا پروکسی چون لاگ آدرس آن را نشان میدهد.
- ویرایش
jail.confبهجایjail.local. - گذاشتن
maxretryروی ۱ یا ۲ و مسدودکردن کاربران واقعی. - نگذاشتن آدرس خودتان در
ignoreip. - ردکردن
fail2ban-regexو اعتماد به فیلتر کپیشده. - در نظر گرفتن Fail2ban بهجای رمزهای قوی و ورود دومرحلهای.
۱۳. خروجی سالم چه شکلی است؟
بلوک زیر نمونه شکل خروجی status است، نه اندازهگیری از یک سرور واقعی:
Status for the jail: wordpress-login
|- Filter
|  |- Currently failed: 2
|  |- Total failed:     14
|  - File list:        /var/log/nginx/access.log
- Actions
   |- Currently banned: 1
   |- Total banned:     3
   - Banned IP list:    198.51.100.23
چند تلاش ناموفق، تعداد کمی مسدودسازی و فهرست آدرسی که شبیه اسکنرهاست نه مشتریان شما، نشانه خوبی است. اگر فهرست مسدودشدهها آدرسهایی دارد که میشناسید، بایستید و فیلتر و فرمت لاگ را بازبینی کنید.
۱۴. لاگ، چرخش لاگ و ترافیک مشروع xmlrpc
Fail2ban متوجه چرخش فایل لاگ میشود و فایل جدید را دنبال میکند، پس تنظیمات معمول logrotate به رفتار خاصی نیاز ندارد. خطر برعکس است: findtime بسیار طولانی روی یک لاگ پرترافیک هر اسکن را کندتر میکند، پس آن را در حد دقیقه نگه دارید نه روز. همچنین فکر کنید چه کسی بهطور مشروع xmlrpc.php را صدا میزند. Jetpack و بعضی اپهای موبایل از آن استفاده میکنند و فیلتری که آن مسیر را مسدود کند میتواند سرورهایشان را ببندد. اگر به چنین سرویسی وابستهاید، خط xmlrpc.php را از فیلتر بردارید یا آدرسهای سرویس را به ignoreip اضافه کنید.
۱۵. لایههایی که کنار Fail2ban کار میکنند
Fail2ban یک لایه است، نه دفاع کامل. Rate Limiting در Nginx یک موج ناگهانی را پیش از رسیدن به PHP کند میکند، رمزهای قوی و یکتا و ورود دومرحلهای حدسزدن را بیمعنا میکنند و یک قاعده فایروال در لبه CDN ترافیک را پیش از رسیدن به سرور شما میگیرد. با هم از آنها استفاده کنید: Fail2ban خاطیان پایدار را حذف میکند، Rate Limiting اوجها را جذب میکند و سختسازی احراز هویت از حسابهای مهم محافظت میکند.
۱۶. چکلیست سریع
- تأیید کنید access log آدرس واقعی کلاینت را نشان میدهد.
- تنظیمات را در
jail.localبگذارید و آدرس خودتان را درignoreipبنویسید. - فیلتر را بنویسید و با
fail2ban-regexتست کنید. - jail را فعال کنید، reload بزنید و
fail2ban-client statusرا ببینید. - یک مسیر دسترسی دوم نگه دارید و بدانید
unbanipرا چطور اجرا کنید.
راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
Fail2ban documentation · Fail2ban project wiki · Nginx ngx_http_log_module · WordPress: Brute Force Attacks