
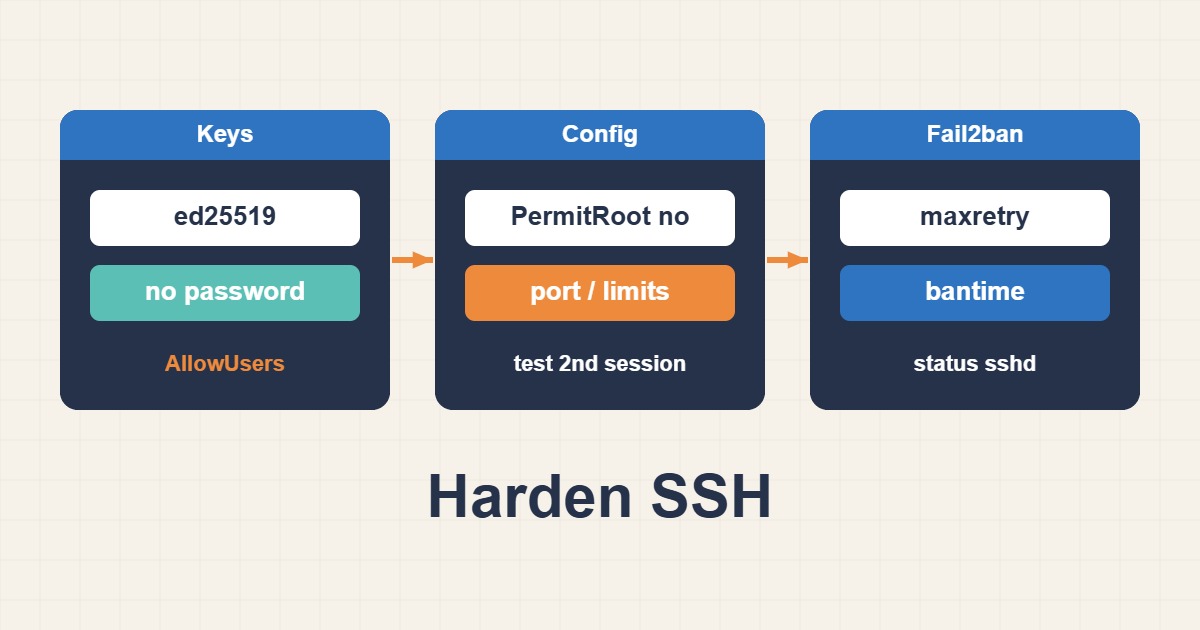
يمثل SSH بوابة الإدارة لمعظم خوادم Linux، لذلك تختبره الروبوتات باستمرار بحثاً عن كلمات مرور ضعيفة أو دخول root أو إعدادات قديمة. التأمين الفعّال لا يعتمد على تغيير المنفذ فقط؛ بل على مفتاح قابل للتدقيق وحساب معتمد ومسار استعادة مجرّب.
جهّز مسار استعادة قبل التعديل
أبقِ الجلسة الحالية مفتوحة، وتأكد من وجود Console أو KVM، وخذ نسخة من الإعداد. اختبر كل تغيير من نافذة ثانية. تعطيل كلمة المرور قبل اختبار المفتاح من أكثر أسباب فقدان الوصول شيوعاً.
sudo cp -a /etc/ssh/sshd_config /etc/ssh/sshd_config.backup
sudo sshd -T | less
sudo ss -lntp | grep ssh
أنشئ حساباً إدارياً غير root
sudo adduser ops
sudo usermod -aG sudo ops
sudo install -d -m 700 -o ops -g ops /home/ops/.ssh
sudo install -m 600 -o ops -g ops /tmp/ops_key.pub /home/ops/.ssh/authorized_keys
اختبر من جهازك: ssh -i ~/.ssh/id_ed25519 ops@server ثم sudo -v. لا تنسخ المفتاح الخاص إلى الخادم ولا ترسله في تذكرة دعم.
طبّق سياسة sshd محددة
على الأنظمة التي تدعم sshd_config.d استخدم ملفاً منفصلاً لتسهيل المراجعة:
PermitRootLogin no
PubkeyAuthentication yes
PasswordAuthentication no
KbdInteractiveAuthentication no
MaxAuthTries 3
LoginGraceTime 30
AllowUsers ops
تحقق قبل إعادة التحميل:
sudo sshd -t
sudo systemctl reload ssh
افتح جلسة جديدة وتأكد من الدخول. عند الفشل لا تغلق الجلسة الأصلية، وافحص journal أو /var/log/auth.log.
قيّد مسار الشبكة
أضف قاعدة السماح قبل تفعيل الجدار الناري. السماح لعنوان إدارة ثابت أقوى من تغيير المنفذ. عند عدم توفر IP ثابت استخدم VPN إداري أو Bastion.
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
sudo ufw enable
sudo ufw status numbered
أضف Fail2ban كطبقة مساندة
لا يحل Fail2ban محل المفاتيح، لكنه يقلل المحاولات المتكررة. اضبط jail محلياً وتأكد من قدرة backend على قراءة السجلات:
[sshd]
enabled = true
bantime = 1h
findtime = 10m
maxretry = 5
backend = systemd
sudo systemctl restart fail2ban
sudo fail2ban-client status sshdلا تحمي ضوابط SSH مسارات تسجيل الدخول وAPI على الويب. لتقليل دفعات طلبات HTTP المسيئة قبل وصولها إلى التطبيق، اتبع دليل إعداد Rate Limiting في Nginx لحماية Login وAPI.
تشغيل آمن ومستمر
- احذف الحسابات والمفاتيح القديمة دورياً.
- راجع المحاولات الفاشلة عبر
lastbوjournal. - استخدم مفتاحاً مستقلاً لكل شخص لضمان المساءلة.
- حدّث OpenSSH عبر توزيعة مدعومة.
- وثّق واختبر إجراء الدخول الطارئ من Console.
قائمة التحقق
ينجح الدخول بالمفتاح، ويُمنع root وكلمة المرور، ويجتاز sshd -t، وتوجد قاعدة الجدار قبل تفعيله، ويعمل Fail2ban، ومسار الاستعادة مجرّب. لا تعتبر المهمة مكتملة قبل نجاح جلسة جديدة مستقلة.