
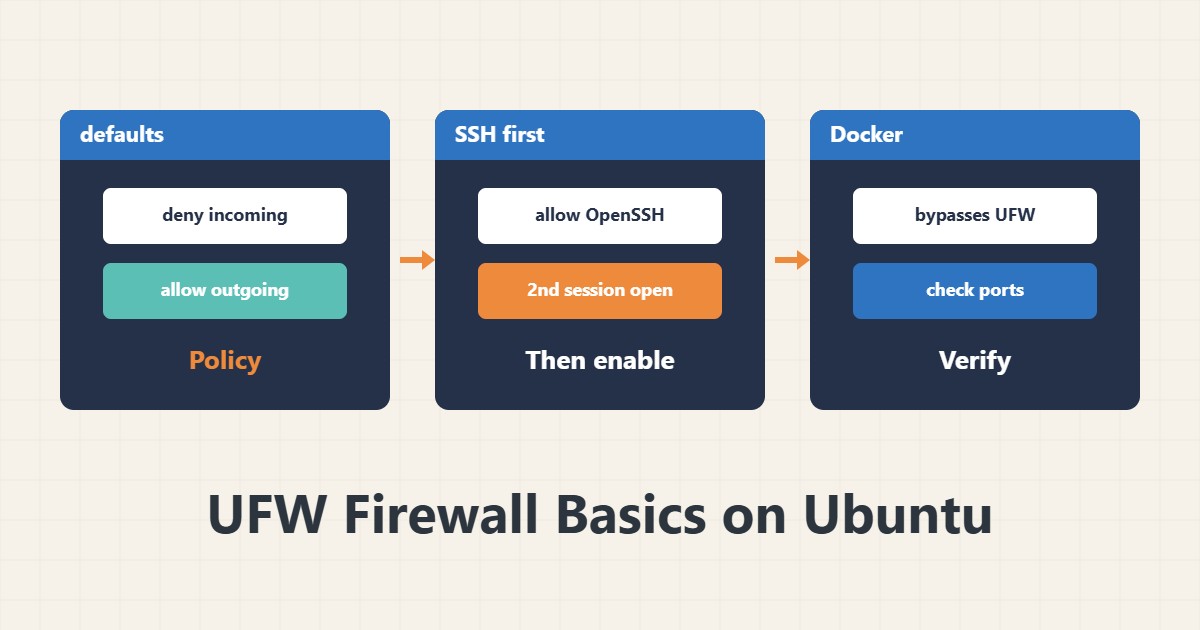
UFW واجهة بسيطة لجدار أوبونتو الناري. قوته في بساطته، لكن خطأ بسيطاً قد يقطع وصولكم إلى الخادم. يعرض هذا الدليل الترتيب الآمن للخطوات.
١. الحالة والسياسة الافتراضية
sudo ufw status verbose
sudo ufw default deny incoming
sudo ufw default allow outgoing
السياسة الآمنة أن يكون الوارد مغلقاً والصادر مفتوحاً. ما زال UFW غير مفعّل، وهذه الأوامر تسجّل السياسة فقط.
٢. SSH أولاً ثم التفعيل
sudo ufw allow OpenSSH
sudo ufw enable
إذا غيّرتم منفذ SSH فاسمحوا بذلك المنفذ، مثل ufw allow 2222/tcp. وأبقوا جلسة SSH ثانية مفتوحة قبل التفعيل لتتمكنوا من إصلاح أي خطأ.
٣. فتح الخدمات
sudo ufw allow 80,443/tcp
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
sudo ufw limit ssh
تسمح القاعدة الثانية بـ SSH من عنوان واحد فقط. ويرفض الأمر limit مؤقتاً الاتصالات المتكررة جداً. والعنوان 203.0.113.10 مثال للتوثيق.
٤. عرض القواعد وحذفها
sudo ufw status numbered
sudo ufw delete 3
تتغير الأرقام بعد كل حذف، فاعرضوا القائمة من جديد. وللوضوح أضيفوا تعليقاً لكل قاعدة.
٥. تحذير بشأن Docker
تتجاوز المنافذ التي ينشرها Docker قواعد UFW عادة لأن Docker يضيف قواعده الخاصة. لذلك لا يحمي UFW وحده الحاويات. ولتحصين أكبر راجعوا دليل nftables وFail2ban.
٦. مثال توضيحي وليس قياساً حقيقياً
لنفترض أن الخادم كان مثبّتاً حديثاً. سُمح أولاً بـ OpenSSH ثم بالمنفذين 80 و443 وفُعّل UFW في النهاية. فصارت ثلاث خدمات فقط ظاهرة من الخارج. هذا سيناريو مختلق للتوضيح وليس قياساً حقيقياً.
٧. أخطاء شائعة
- تفعيل UFW قبل السماح بـ SSH.
- إغلاق جلسة SSH الحالية قبل الاختبار.
- حذف قاعدة بتخمين رقمها.
- افتراض أن UFW يحجب منافذ Docker.
٨. أسئلة شائعة
هل UFW جدار ناري مستقل؟ لا، هو واجهة لجدار النواة.
هل يبقى مفعّلاً بعد إعادة التشغيل؟ نعم إن كان قد فُعّل.
كيف أرى كل القواعد؟ بـ ufw status verbose أو numbered.
٩. قائمة تحقق سريعة
- ضُبطت السياسة الافتراضية.
- سُمح بـ SSH قبل التفعيل.
- كانت جلسة ثانية مفتوحة.
- روجعت القواعد المرقمة.
- أُخذ سلوك Docker في الحسبان.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
Ubuntu Community Help: UFW · ufw manual page · Docker: packet filtering and firewalls