
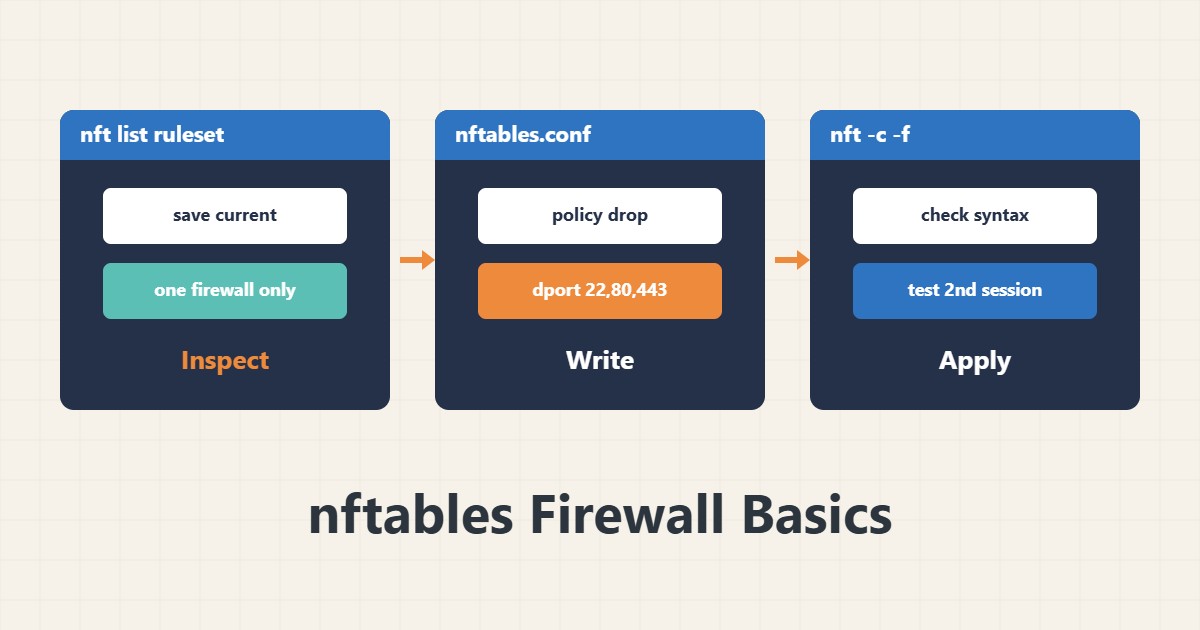
حلّ nftables محل iptables في معظم التوزيعات الحديثة ويحفظ القواعد في ملف واحد مقروء. وخطأ في الجدار الناري قد يغلق SSH، لذلك يركز هذا الدليل على الكتابة الصغيرة وفحص الصياغة والتطبيق بحذر.
١. الحالة الحالية
sudo nft list rulesetقبل أي تغيير اعرضوا القواعد الحالية واحفظوها. وإذا كان ufw أو firewalld نشطاً أيضاً فلا تكتبوا قواعد في نظامين معاً.
٢. ملف صغير
table inet filter {
  chain input {
    type filter hook input priority 0; policy drop;
    ct state established,related accept
    iif lo accept
    ip protocol icmp accept
    tcp dport { 22, 80, 443 } accept
  }
}
تسقط هذه القواعد الوارد افتراضياً ولا تقبل إلا ردود الاتصالات القائمة والحلقة المحلية وping والمنافذ 22 و80 و443. وقد يحتاج IPv6 أيضاً إلى قواعد icmpv6. ضعوها في /etc/nftables.conf.
٣. فحص الصياغة
sudo nft -c -f /etc/nftables.confالخيار -c يفحص فقط ولا يطبّق. وتلتقطون أخطاء الصياغة هنا.
٤. التطبيق بحذر
sudo nft -f /etc/nftables.conf
sudo systemctl enable --now nftables
أبقوا جلسة SSH الحالية مفتوحة واختبروا من طرفية ثانية. وإن كان منفذ SSH غير 22 فأضيفوه إلى القائمة. وجهّزوا الوصول إلى وحدة تحكم المزوّد. ولتقوية SSH راجعوا الدخول بالمفتاح فقط.
٥. مكمّلات
الجدار الناري ليس الطبقة الوحيدة؛ أضيفوا Fail2ban للحد من محاولات الدخول المتكررة وافحصوا الحركة بـ tcpdump.
٦. مثال توضيحي وليس قياساً حقيقياً
لنفترض أن جداراً جديداً طُبّق وتوقف الموقع عن الفتح من الخارج. أظهر الفحص أن المنفذ 443 سُمح به لـ IPv4 فقط وكان جدول IPv6 منفصلاً. وحلّ استخدام جدول inet المشكلة. هذا سيناريو مختلق للتوضيح وليس قياساً حقيقياً.
٧. أخطاء شائعة
- تطبيق قواعد جديدة دون جلسة SSH احتياطية.
- خلط ufw مع nftables المكتوب يدوياً.
- نسيان IPv6.
- عدم حفظ القواعد الحالية قبل التغيير.
٨. أسئلة شائعة
هل nftables أفضل من iptables؟ صُمم ببنية وأداء أفضل وجعلته توزيعات كثيرة الافتراضي.
ماذا تفعل policy drop؟ ترفض كل ما لم يُسمح به صراحة.
هل تبقى القواعد بعد إعادة التشغيل؟ فقط إذا كانت خدمة nftables مفعّلة وملف الإعداد محفوظاً.
٩. قائمة تحقق سريعة
- حُفظت القواعد الحالية.
- نظام جدار ناري واحد فقط نشط.
- لم يُبلّغ nft -c عن أخطاء.
- اختُبر من جلسة ثانية.
- الخدمة مفعّلة عند الإقلاع.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.