
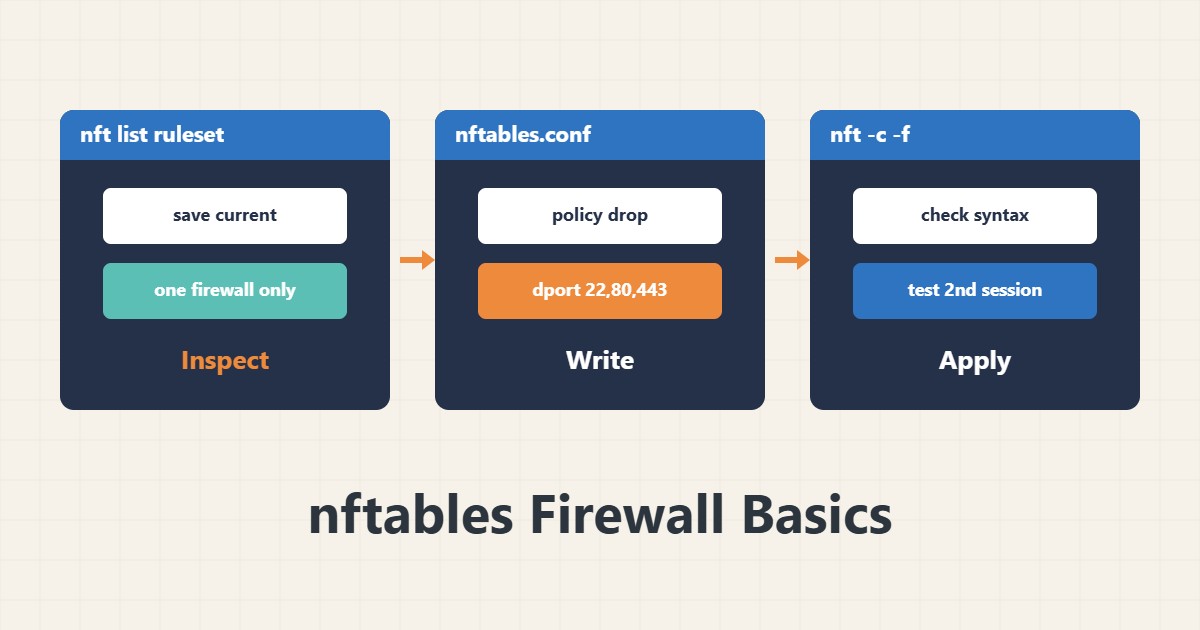
nftables جانشین iptables در بیشتر توزیعهای جدید است و قوانین را در یک فایل خوانا نگه میدارد. اشتباه در فایروال میتواند SSH را ببندد، پس این راهنما روی نوشتن کوچک، بررسی نحو و اعمال محتاطانه تمرکز دارد.
۱. وضعیت فعلی
sudo nft list rulesetپیش از هر تغییر، قوانین فعلی را ببینید و ذخیره کنید. اگر ufw یا firewalld هم فعال است، همزمان دو سیستم قانون ننویسید.
۲. یک فایل کوچک
table inet filter {
  chain input {
    type filter hook input priority 0; policy drop;
    ct state established,related accept
    iif lo accept
    ip protocol icmp accept
    tcp dport { 22, 80, 443 } accept
  }
}
این قوانین ترافیک ورودی را بهطور پیشفرض میبندند و فقط پاسخ اتصالهای موجود، loopback، ping و پورتهای ۲۲، ۸۰ و ۴۴۳ را میپذیرند. IPv6 ممکن است قانون icmpv6 هم بخواهد. آن را در /etc/nftables.conf بگذارید.
۳. بررسی نحو
sudo nft -c -f /etc/nftables.confگزینهٔ -c فقط بررسی میکند و اعمال نمیکند. خطای نحوی را همینجا میگیرید.
۴. اعمال محتاطانه
sudo nft -f /etc/nftables.conf
sudo systemctl enable --now nftables
جلسهٔ SSH فعلی را باز نگه دارید و از ترمینال دوم تست کنید. اگر پورت SSH شما غیر ۲۲ است، حتماً در فهرست بگذارید. دسترسی کنسول ارائهدهنده را آماده داشته باشید. برای تثبیت SSH ورود فقط با کلید را هم ببینید.
۵. مکملها
فایروال تنها لایه نیست؛ برای مهار تلاشهای مکرر ورود Fail2ban را کنارش بگذارید و رکوردها را با tcpdump بررسی کنید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید فایروال جدید اعمال شد ولی سایت از بیرون باز نمیشد. بررسی نشان داد پورت ۴۴۳ فقط برای IPv4 اجازه گرفته و جدول IPv6 جدا بود. با جدول inet این مشکل رفع شد. این سناریو فقط برای توضیح است، نه اندازهگیری واقعی.
۷. اشتباههای رایج
- اعمال قانون جدید بدون جلسهٔ SSH پشتیبان.
- ترکیب ufw و nftables دستی.
- فراموشکردن IPv6.
- ذخیرهنکردن قوانین فعلی قبل از تغییر.
۸. پرسشهای متداول
nftables بهتر از iptables است؟ برای ساختار و کارایی بهتر طراحی شده؛ بسیاری از توزیعها پیشفرضش کردهاند.
policy drop چه میکند؟ هر چیزی که صریحاً مجاز نشده را رد میکند.
قوانین بعد از ریبوت میمانند؟ فقط اگر سرویس nftables فعال و فایل پیکربندی ذخیره شده باشد.
۹. چکلیست سریع
- قوانین فعلی ذخیره شد.
- فقط یک سیستم فایروال فعال است.
- nft -c بدون خطا بود.
- تست از جلسهٔ دوم انجام شد.
- سرویس برای بوت فعال شد.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.