
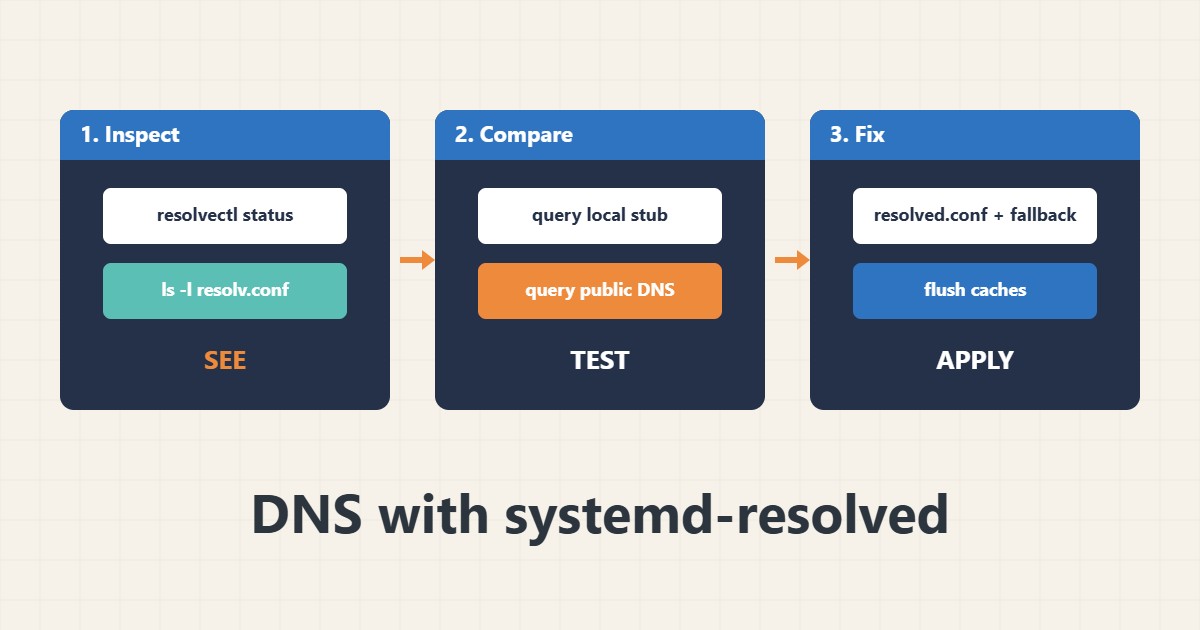
در بسیاری از سرورهای لینوکس جدید /etc/resolv.conf به نشانی stub محلی مثل 127.0.0.53 اشاره میکند و systemd-resolved تعیین میکند کدام سرورهای DNS بالادستی واقعاً استفاده شوند. ویرایش دستی resolv.conf اغلب اثری ندارد یا بازنویسی میشود. این راهنما نشان میدهد چطور ببینید کدام سرورها استفاده میشوند، چطور تستشان کنید و چطور درست تنظیمشان کنید. دستورها از مستندات systemd آمدهاند؛ روی سرور شما اجرایشان نکردهام و جزئیات به توزیع و مدیر شبکه بستگی دارد.
۱. ببینید واقعاً چه استفاده میشود
بررسی کنید resolv.conf لینک نمادین است یا نه و وضعیت هر رابط را بخوانید:
ls -l /etc/resolv.conf              # often a symlink to the stub resolver
resolvectl status                 # per-interface DNS servers and domains
resolvectl query example.com      # resolve through systemd-resolved
وضعیت سرورهای DNS، دامنههای جستجو و رابطی که آنها را میدهد نشان میدهد.
۲. با ریزالور عمومی مقایسه کنید
اگر stub محلی شکست بخورد ولی ریزالور عمومی جواب دهد، مشکل از بالادستی تنظیمشده است نه دامنه:
resolvectl query example.com
dig +short example.com @1.1.1.1    # compare with a known public resolver
dig +short example.com @127.0.0.53  # the local stub resolver
اگر هر دو شکست بخورند ممکن است رکورد یا دامنه اشتباه باشد؛ برای جداکردن زمان DNS از زمان سرور راهنمای TTFB را ببینید.
۳. DNS را به روش پشتیبانیشده تنظیم کنید
سرورها را در resolved.conf یا مدیر شبکه تعیین کنید نه با ویرایش resolv.conf تولیدشده. fallback نگه دارید:
# /etc/systemd/resolved.conf (example values)
[Resolve]
DNS=1.1.1.1 9.9.9.9
FallbackDNS=8.8.8.8
DNSStubListener=yes
Cache=yes
اشتباه اینجا میتواند دسترسی از راه دور را قطع کند، پس کنسول یا نشست دوم را باز نگه دارید؛ راهنمای SSH و راهنمای فایروال را ببینید.
۴. راهاندازی مجدد، پاککردن کش و خواندن لاگ
تغییر را اعمال کنید و آمار و لاگ را ببینید:
sudo systemctl restart systemd-resolved
sudo resolvectl flush-caches
resolvectl statistics | head -n 12
journalctl -u systemd-resolved --since '30 min ago' | tail -n 20
مشکل زمان هم میتواند اعتبارسنجی DNSSEC را خراب کند؛ راهنمای clock drift و NTP را ببینید.
۵. اشتباههایی که باید پرهیز کرد
این عادتها مشکل DNS تکراری میسازند:
Editing /etc/resolv.conf by hand      # generated file; changes are overwritten
Two resolvers fighting each other     # NetworkManager and systemd-resolved
Blaming the app before testing DNS    # resolvectl query takes seconds
Adding only one DNS server            # no fallback during an outage
وقتی رکوردها را برای مهاجرت عوض میکنید اول TTL را برنامهریزی کنید؛ برای تغییرهای وب مرتبط راهنمای ریدایرکت را ببینید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید VPSی (ساختگی) دارید که apt و curl ناگهان با «temporary failure in name resolution» شکست میخورند. resolvectl status سرور DNS شبکهٔ قدیمی را نشان میدهد که دیگر پاسخ نمیدهد، در حالی که پرسوجو به ریزالور عمومی کار میکند. بعد از تنظیم DNS و FallbackDNS در resolved.conf، راهاندازی مجدد سرویس و پاککردن کش، تفکیک نام دوباره کار میکند.
۷. اشتباههای رایج
- ویرایش دستی resolv.conf.
- اجرای دو مدیر ریزالور.
- تستنکردن با ریزالور عمومی.
- تنظیم فقط یک سرور DNS.
- تغییر DNS بدون دسترسی کنسول.
- نادیدهگرفتن مشکل ساعت با DNSSEC.
۸. پرسشهای متداول
چرا resolv.conf برابر 127.0.0.53 است؟ این stub resolver محلی systemd-resolved است.
کش را چطور پاک کنم؟ resolvectl flush-caches.
DNS کلودفلر یا گوگل بهتر است؟ هر دو کار میکنند؛ بر اساس سیاست انتخاب کنید و fallback نگه دارید.
برای هر توزیعی صدق میکند؟ نه؛ بررسی کنید systemd-resolved واقعاً فعال است.
۹. چکلیست سریع
- resolv.conf را بررسی کنید.
- وضعیت resolvectl را بخوانید.
- stub محلی را پرسوجو کنید.
- ریزالور عمومی را پرسوجو کنید.
- تنظیم را درست کنید.
- کش را پاک کنید.
- لاگ را بخوانید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
resolvectl(1) · systemd-resolved.service(8) · resolved.conf(5) · resolv.conf(5)