
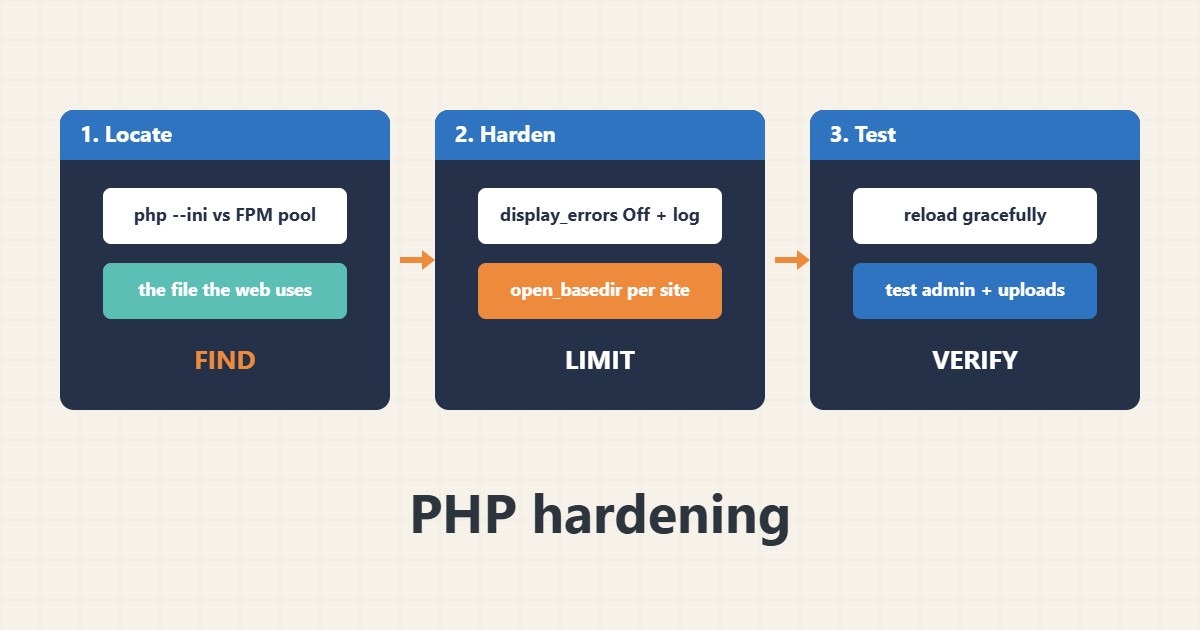
تحدد إعدادات PHP حجم الضرر الذي تستطيعه إضافة أو سكربت ضعيف. إخفاء الأخطاء عن الزوار وتحديد المجلدات التي يقرؤها الموقع وتقييد الدوال الخطرة كلها تخفف أثر الاختراق. الخطأ الكلاسيكي هو تعديل php.ini الخطأ: كثيراً ما يستخدم سطر الأوامر وخادم الويب ملفين مختلفين. يعرض هذا الدليل الإعدادات المهمة وطريقة اختبارها. التوجيهات وفق دليل PHP؛ لم أشغّلها على خادمكم والاستضافة المشتركة تتيح عادة بعضها فقط عبر لوحة التحكم.
١. اعرفوا أي إعداد يستخدمه الموقع
قد يختلف PHP في سطر الأوامر عن PHP الذي يخدم موقعكم:
php --ini                                   # CLI config files (web PHP may differ!)
php -i | grep -E 'display_errors|expose_php|open_basedir|disable_functions'
# Web PHP: create a temporary file that calls phpinfo(), view it once, then DELETE it
إن كنتم تستخدمون PHP-FPM فراجعوا دليل PHP-FPM وفي cPanel راجعوا دليل إصدار PHP. واحذفوا أي ملف phpinfo مؤقت فور استخدامه.
٢. الأخطاء والسجلات والخيارات الأساسية
لا تعرضوا الأخطاء للزوار على موقع حي؛ اكتبوها في سجل. أوقفوا الخيارات المسرّبة أو المضعِفة وأمّنوا كوكيز الجلسة:
; php.ini or a pool/user ini (example values, test before using on live)
display_errors = Off
log_errors = On
error_log = /var/log/php/error.log
expose_php = Off
allow_url_include = Off
session.cookie_httponly = 1
session.cookie_secure = 1
session.use_strict_mode = 1
دوّروا السجل؛ راجعوا دليل logrotate. ولإعدادات تصحيح ووردبريس راجعوا دليل تحصين wp-config.
٣. قيّدوا ما يستطيع كل موقع لمسه
يقيّد open_basedir المجلدات التي يفتحها PHP الموقع ويستطيع disable_functions إزالة دوال تنفيذ الصدفة. استخدموا إعدادات pool لكل موقع لا قاعدة مشتركة واحدة:
; PHP-FPM pool file for one site: limit what that site's PHP can touch
php_admin_value[open_basedir] = /var/www/example/:/tmp/
php_admin_value[upload_tmp_dir] = /var/www/example/tmp
php_admin_value[disable_functions] = exec,passthru,shell_exec,system,proc_open,popen
; Some plugins need these functions. Test the admin area, uploads and backups first.
اجمعوه مع مستخدم منفصل لكل موقع؛ راجعوا دليل المستخدمين والمجموعات.
٤. اختبروا وأعيدوا التحميل
افحصوا الصياغة وأعيدوا التحميل برفق واختبروا الموقع ومنطقة الإدارة والرفع والمهام المجدولة:
sudo php-fpm8.2 -t                  # check pool syntax (name varies by version)
sudo systemctl reload php8.2-fpm
tail -n 30 /var/log/php/error.log
curl -s -o /dev/null -w '%{http_code}\n' https://example.com/
إن تعطل شيء فاقرؤوا السجل وتراجعوا عن آخر إعداد. وخذوا نسخة احتياطية أولاً؛ راجعوا دليل النسخ الاحتياطي.
٥. أخطاء يجب تجنبها
تبطل هذه الأخطاء التحصين:
display_errors = On on production         # leaks paths and queries to visitors
disable_functions copied blindly           # breaks backups, cron and some plugins
One open_basedir shared by all sites       # no isolation between sites
Editing the wrong php.ini (CLI vs FPM)     # nothing changes on the website
غيّروا إعداداً واحداً في كل مرة لتعرفوا أيها سبّب المشكلة.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا خادماً (مختلقاً) فيه موقعا ووردبريس بإعداد PHP مشترك. تتيح إضافة ضعيفة في الموقع الأول للمهاجم قراءة ملفات الموقع الثاني. بعد منح كل موقع pool خاصاً بـ open_basedir ومستخدماً خاصاً لا يستطيع الخلل نفسه إلا قراءة مجلدات الموقع الأول.
٧. أخطاء شائعة
- عرض الأخطاء للزوار.
- نسخ disable_functions دون اختبار.
- تعديل php.ini الخطأ.
- مشاركة open_basedir واحد بين المواقع.
- ترك ملفات phpinfo على الخادم.
- تغيير إعدادات كثيرة دفعة واحدة.
٨. أسئلة شائعة
هل يعطل open_basedir ووردبريس؟ قد يفعل إن نقصت المسارات؛ ضمّنوا مجلد الموقع ومجلداً مؤقتاً ثم اختبروا.
هل يكفي disable_functions؟ لا؛ هو طبقة بجانب التحديثات وصلاحيات الملفات.
لماذا يختلف CLI عن الويب؟ لأن لكل منهما ملفات إعداد منفصلة.
هل ينفع في استضافة مشتركة؟ فقط الخيارات التي تعرضها اللوحة.
٩. قائمة تحقق سريعة
- اعثروا على إعداد PHP للويب.
- أخفوا الأخطاء وسجّلوها.
- أمّنوا كوكيز الجلسة.
- استخدموا pool لكل موقع.
- اضبطوا open_basedir.
- قيّدوا الدوال بحذر.
- اختبروا وأعيدوا التحميل.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
PHP: Core php.ini directives · PHP: List of php.ini directives · PHP: Session security · PHP: Security