
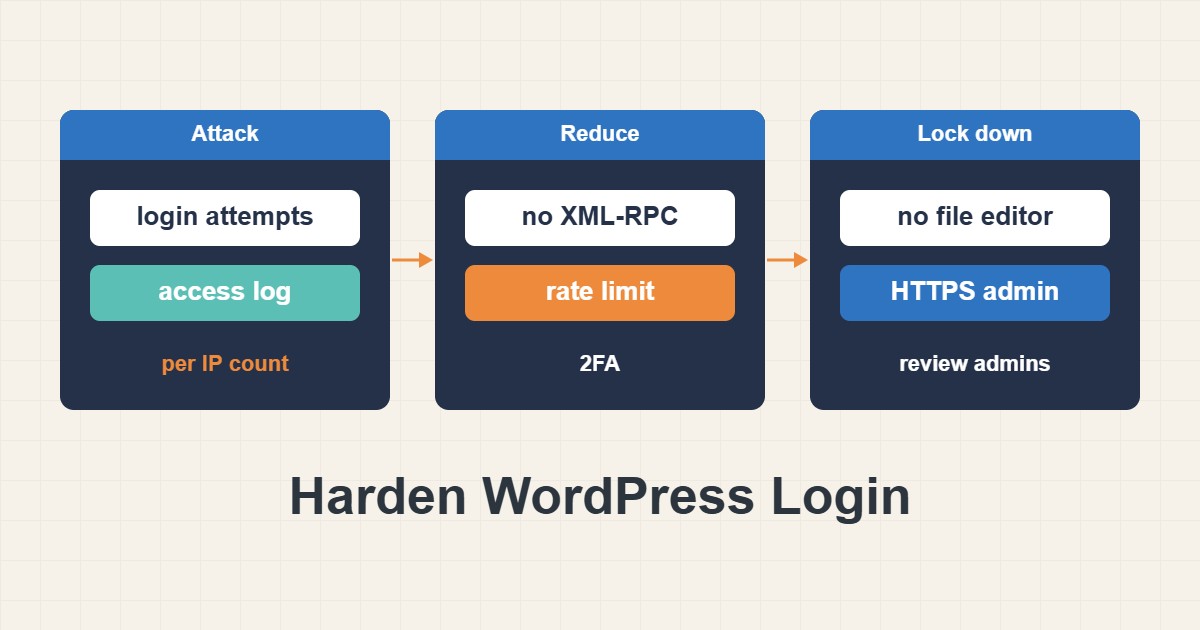
صفحهٔ ورود وردپرس درِ جلوی سایت است و تمام روز به آن مشت میزنند. بیشتر این درخواستها حدسهای خودکار رباتهاست، نه حملهٔ هدفمند، ولی یک حساب ضعیف یا یک مسیر باز، حدس را به نفوذ تبدیل میکند. خبر خوب این است که چند اقدام، به ترتیب درست، تقریباً همهٔ خطر را بدون خرابکردن قابلیتهای مورد استفادهتان حذف میکند. این راهنما نشان میدهد چه چیزی واقعاً به صفحهٔ ورود شما میخورد، کدام اقدامها ارزش دارند و هرکدام چه چیزی را ممکن است خراب کنند. مثالها برای سرور لینوکسی با Nginx یا Apache و دسترسی شل است. روی هاست اشتراکی معمولاً همین کارها با افزونه یا پنل انجام میشود.
۱. پیش از تغییر، ترافیک را ببینید
وقتی بدانید چه خبر است، سختسازی را بهتر میسنجید. در لاگ دسترسی وبسرور تعداد تلاشهای ورود را به تفکیک IP بشمارید:
# Who is hammering the login? (top IPs by POST count)
grep 'POST /wp-login.php' /var/log/nginx/access.log \
  | awk '{print $1}' | sort | uniq -c | sort -nr | head
چند آدرس با صدها تلاش یعنی یک ربات ساده. هزاران آدرس با یکی دو تلاش یعنی حملهٔ توزیعشده که مسدودکردن تکتک IPها کمک کمی میکند و محدودسازی نرخ یا عامل دوم مهمتر است. عددها را یادداشت کنید تا بعد از تغییرات مقایسه کنید.
۲. نام کاربری را لو ندهید
مهاجم اول به یک نام کاربری معتبر نیاز دارد و وردپرس چند راه برای پیداکردنش میدهد. آرشیو نویسنده /?author=1 را به صفحهٔ نویسنده هدایت میکند و REST API نویسندگان عمومی را فهرست میکند. سایت خودتان را بررسی کنید:
# Does the site reveal usernames?
curl -sI "https://example.com/?author=1" | head -5
curl -s "https://example.com/wp-json/wp/v2/users?per_page=5" | head -c 300
اگر دستور اول به نشانی نویسندهای میرود که نام ورود در آن هست یا دستور دوم slug کاربران را برمیگرداند، نام کاربری قابل کشف است. بسیاری از سایتها این را میپذیرند چون نویسندهها به هر حال عمومیاند و این انتخاب قابلقبولی است، ولی آنوقت نام نمایشی و نام ورود باید فرق داشته باشند. نام ورود هر حسابی را که با slug عمومیاش یکی است عوض کنید و هرگز حسابی با نام admin نگه ندارید.
۳. دربارهٔ XML-RPC تصمیم بگیرید
نقطهٔ XML-RPC متدی دارد که با یک درخواست چندین رمز را امتحان میکند و برای همین مورد علاقهٔ رباتهاست. وردپرس امروزی برای ویرایشگر یا REST API به آن نیاز ندارد. بعضی ابزارها نیاز دارند: برنامههای قدیمی موبایل، بعضی قابلیتهای Jetpack و برخی سرویسهای انتشار یا پشتیبان. با شواهد تصمیم بگیرید: پیش از مسدودکردن، لاگ دسترسی را برای درخواستهای واقعی به /xmlrpc.php ببینید.
# Nginx: block XML-RPC (only if nothing you use needs it)
location = /xmlrpc.php { deny all; }

# Apache (.htaccess)
<Files xmlrpc.php>
  Require all denied
</Files>
اگر مسدودش کردید و چیزی از کار افتاد، قاعده را بردارید و بهجایش با IP محدودش کنید. آن را «شاید لازم شد» باز نگذارید.
۴. تلاشها را در سرور محدود کنید، نه فقط در PHP
افزونهای که ورودهای ناموفق را میشمارد باز هم برای هر درخواست PHP و دیتابیس را درگیر میکند. محدودیت نرخ در وبسرور یا مسدودسازی با ابزار پایش لاگ، درخواست را زودتر متوقف میکند و هزینهٔ خیلی کمتری دارد. تنظیم Rate Limit در Nginx برای Login و API یک محدودیت نرخ امن برای مسیرهای ورود و API نشان میدهد و Fail2ban برای Nginx: مسدودکردن حمله به ورود وردپرس توضیح میدهد چطور خاطیان تکراری را از روی لاگ مسدود کنید. محدودیت را بهاندازهای شل بگذارید که کاربر واقعی گیر نکند. چند تلاش در دقیقه برای هر آدرس شروع معقولی است و بعد از دیدن لاگها میتوانید سختترش کنید.
۵. عامل دوم اضافه کنید
عامل دوم قویترین اقدام تکی است، چون رمز دزدیدهشده یا حدسزدهشده دیگر کافی نیست. از برنامهٔ احراز هویت یا کلید سختافزاری استفاده کنید، نه پیامک، و دستکم برای همهٔ مدیران و ویراستاران فعالش کنید. کدهای بازیابی را جای امن و آفلاین نگه دارید. پیش از اجباریکردن برای همه، آزمایش کنید که یک مدیر دوم هنوز میتواند وارد شود تا گمشدن گوشی شما را از سایت خودتان بیرون نیندازد.
۶. ویرایشگر فایل را خاموش و HTTPS مدیریت را اجباری کنید
اگر مهاجم یا حسابی لو رفته به بخش مدیریت برسد، ویرایشگر داخلی قالب و افزونه به او اجازه میدهد مستقیم PHP بنویسد. خاموشکردنش این میانبر را میگیرد. اجباریکردن HTTPS برای مدیریت جلوی عبور کوکی و رمز بهصورت متن ساده را میگیرد:
// wp-config.php: before "That's all, stop editing!"
define('DISALLOW_FILE_EDIT', true);   // no theme/plugin editor in wp-admin
define('FORCE_SSL_ADMIN', true);      // login and admin only over HTTPS
این کار را فقط وقتی بکنید که سایت همهجا روی HTTPS کار میکند، وگرنه بهجای حل مشکل، مشکل ریدایرکت میسازید. بهروزرسانی افزونه و قالب با ویرایشگر خاموش هم عادی کار میکند.
۷. ببینید چه کسانی مدیرند
حسابهای قدیمی یک خطر بیصدا هستند. پیمانکاری که دیگر با شما کار نمیکند و دسترسی مدیر و رمز تکراری دارد راحتتر از حساب خودتان هک میشود. مدیران را فهرست کنید و هرچه نمیشناسید حذف یا تنزل دهید:
# WP-CLI: review admins, rotate salts, end all sessions
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp config shuffle-salts
wp user session destroy 1 --all
به هرکس پایینترین نقشی را بدهید که کارش را راه میاندازد. ویراستارها به ندرت لازم است افزونه نصب کنند و نویسندهها هرگز. بعد از حذف یک کاربر، تعویض saltها و پایاندادن به نشستها همه را مجبور به ورود دوباره میکند و هرکس کوکی دزدیده باشد هم بیرون میافتد.
۸. مسیر بهروزرسانی را سالم نگه دارید
بیشتر نفوذهای واقعی از افزونههای قدیمی میآید، نه رمزِ حدسزدهشده. بهروزرسانی خودکار نسخههای امنیتی هسته و افزونههای مورد اعتماد را روشن کنید، افزونه و قالبهای بیاستفاده را حذف کنید و نسخههای کرکشده یا رهاشده را بردارید. ورود سختشده فایدهای ندارد اگر افزونهای آسیبپذیر بدون ورود به مهاجم اجازه بدهد مدیر بسازد.
۹. چه چیزی ممکن است خراب شود
- مسدودکردن XML-RPC میتواند برنامههای قدیمی موبایل و بعضی اتصالهای Jetpack یا پشتیبان را خراب کند.
- پنهانکردن فهرست کاربران REST میتواند رابطهای headless را که نویسندهها را میخوانند خراب کند.
- محدودیت نرخ سخت میتواند یک دفتر را که یک IP مشترک دارد قفل کند.
- اجباریکردن HTTPS پیش از درستبودن گواهی و ریدایرکتها حلقهٔ ریدایرکت میسازد.
- اجباریکردن عامل دوم بدون کد بازیابی میتواند مالک را قفل کند.
هر بار یک چیز را عوض کنید و بعد از هر تغییر ورود، ویرایشگر و هر یکپارچهسازی مورد استفاده را تست کنید.
۱۰. یک مثال عملی
سایت کوچکی روزانه چند صد تلاش ورود از چند ده آدرس میبیند. مالک تلاشها را از لاگ میشمارد، بعد از اطمینان از اینکه چیزی از XML-RPC استفاده نمیکند مسدودش میکند، محدودیت نرخ روی مسیر ورود میگذارد، عامل دوم را برای دو مدیر فعال میکند و یک حساب بیاستفاده را حذف میکند. لاگ هفتهٔ بعد درخواستهای خیلی کمتری را در رسیدن به PHP نشان میدهد و ورود برای تیم هنوز کار میکند. این نمونه ترتیب کار را نشان میدهد، نه اندازهگیری از یک سایت واقعی.
۱۱. اگر گمان میکنید سایت از قبل نفوذ شده
سختسازی backdoor ای را که از قبل هست پاک نمیکند. اگر مدیر ناشناس، فایل تغییرکرده یا ریدایرکت عجیب میبینید، اول مراحل پاکسازی را بروید. پاکسازی بدافزار وردپرس و حذف Backdoor؛ راهنمای امن توضیح میدهد پیش از عوضکردن رمزها و saltها چطور بدافزار را امن پیدا و حذف کنید.
۱۲. اشتباههای رایج
- نصب سه افزونهٔ امنیتی همپوشان که سایت را کند میکنند.
- مسدودکردن IPها یکییکی بهجای محدودسازی نرخ.
- نگهداشتن حسابی به نام admin با رمز تکراری.
- نگرفتن پشتیبان پیش از ویرایش
wp-config.phpیا قواعد سرور. - تکیه به «آدرس ورود مخفی» بهعنوان تنها محافظت.
- فراموشکردن اینکه REST و XML-RPC مسیرهایی جدا از
wp-login.phpهستند.
۱۳. چکلیست سریع
- تلاشهای ورود را به تفکیک IP در لاگ دسترسی بشمارید.
- بررسی کنید نام کاربری از
?author=1و REST API لو میرود یا نه. - XML-RPC را بعد از دیدن استفادهٔ واقعی مسدود یا محدود کنید.
- محدودیت نرخ در سطح سرور یا مسدودسازی بر پایهٔ لاگ اضافه کنید.
- عامل دوم را برای همهٔ کاربران دارای دسترسی فعال کنید.
- ویرایشگر فایل را خاموش و HTTPS مدیریت را اجباری کنید.
- مدیران را مرور و saltها را عوض کنید و نشستهای قدیمی را ببندید.
- هسته و افزونهها را بهروز نگه دارید و بیاستفادهها را حذف کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
WordPress: Hardening · WordPress: Editing wp-config.php · WP-CLI: config shuffle-salts · Nginx: ngx_http_limit_req_module