
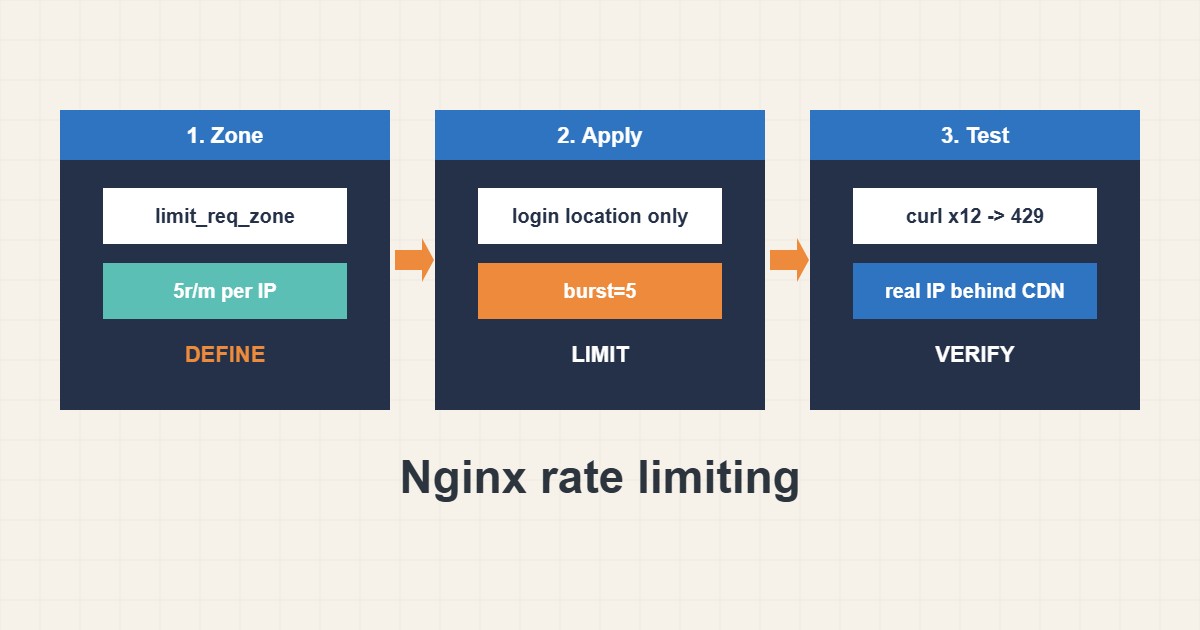
Nginx میتواند کلاینتهای سوءاستفادهگر را پیش از رسیدن به PHP یا پایگاه داده کند کند. ماژول limit_req تعیین میکند هر آدرس چند درخواست به یک مسیر بفرستد. روی صفحهٔ ورود و APIها بخش بزرگی از فشار brute force و scraping را برمیدارد بدون اینکه به بازدیدکنندهٔ عادی آسیب بزند. این راهنما پیکربندی امن، روش تست و اشتباههایی را که کاربر واقعی را مسدود میکنند نشان میدهد. دستورها از مستندات nginx آمدهاند؛ روی سرور شما اجرایشان نکردهام.
۱. zone تعریف و فقط روی یک مسیر اعمال کنید
یک zone حافظهٔ مشترک با کلید آدرس کلاینت بسازید، بعد فقط به location حساس وصلش کنید:
# http { } context
limit_req_zone $binary_remote_addr zone=login:10m rate=5r/m;
limit_req_status 429;

# server { } context
location = /wp-login.php {
    limit_req zone=login burst=5 nodelay;
    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.2-fpm.sock;
}
نرخ پنج درخواست در دقیقه با burst کوچک برای فرم ورود مناسب است. با کل سایت شروع نکنید.
۲. تست کنید و لاگ را ببینید
نحو را بررسی، reload و چند درخواست پشتسرهم بفرستید. باید بعد از مصرف burst کد ۴۲۹ ببینید و nginx محدودیت را لاگ میکند:
sudo nginx -t && sudo systemctl reload nginx
for i in $(seq 1 12); do curl -s -o /dev/null -w "%{http_code} " https://example.com/wp-login.php; done; echo
sudo grep -i 'limiting requests' /var/log/nginx/error.log | tail -n 5
اگر عددها درست نیستند نرخ یا burst را تدریجی تنظیم کنید.
۳. CDN، پروکسی و آدرس خودتان
پشت CDN یا reverse proxy، nginx آدرس پروکسی را میبیند مگر IP واقعی کلاینت را تنظیم کنید. وگرنه همهٔ بازدیدکنندگان یک محدودیت مشترک دارند. میتوانید آدرس خودتان را هم معاف کنید:
# Behind a CDN or proxy, use the real client IP, not the proxy address
set_real_ip_from 203.0.113.0/24;
real_ip_header X-Forwarded-For;

# Allow your own address
geo $limited { default 1; 198.51.100.7 0; }
map $limited $limit_key { 0 ""; 1 $binary_remote_addr; }
جزئیات هدر و پروکسی در راهنمای ترتیب location آمده است.
۴. با دفاعهای دیگر ترکیب کنید
محدودیت نرخ درخواستها را کند میکند؛ جای رمز قوی و بهروزرسانی را نمیگیرد. آن را با راهنمای سختسازی ورود وردپرس و بن موقت fail2ban جفت کنید. تعداد ۴۲۹ها را پایش کنید تا هم حمله و هم مثبت کاذب را ببینید.
۵. اشتباههایی که باید پرهیز کرد
این تنظیمها مشکلهای رایج را میسازند:
rate=1r/s on the whole site          # normal visitors with many assets get 429
no real_ip config behind a CDN        # every visitor shares one IP and is limited together
limit_req without burst               # short legitimate bursts are rejected
همیشه راهی برای تست از آدرس مجاز نگه دارید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید فروشگاه کوچکی (ساختگی) ساعتی صدها تلاش ورود از چند آدرس میبیند. مدیر zone ورود با پنج درخواست در دقیقه و burst کوچک میگذارد. تست بعد از burst کد ۴۲۹ نشان میدهد، ورودهای عادی ادامه دارند و بار PHP در حمله کم میشود.
۷. اشتباههای رایج
- محدودکردن کل سایت با نرخ پایین.
- تنظیمنکردن IP واقعی پشت CDN.
- نبود burst.
- فراموشی reload بعد از nginx -t.
- نخواندن لاگ برای مثبت کاذب.
- باور اینکه محدودیت نرخ جای رمز را میگیرد.
۸. پرسشهای متداول
burst چه میکند؟ صف کوتاهی از درخواستهای اضافه را پیش از رد کردن مجاز میکند.
nodelay چه میکند؟ درخواستهای burst را فوراً سرو میکند به جای فاصلهانداختن.
کدام کد وضعیت برگردانم؟ 429 Too Many Requests انتخاب روشنی است.
جلوی حملهٔ توزیعشده را میگیرد؟ بهتنهایی نه. برای آن CDN یا فایروال به کار ببرید.
۹. چکلیست سریع
- limit_req_zone را تعریف کنید.
- روی یک مسیر اعمال کنید.
- burst کوچک بیفزایید.
- nginx -t و reload بزنید.
- با curl تست کنید.
- IP واقعی را پشت CDN تنظیم کنید.
- لاگ را ببینید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
nginx: ngx_http_limit_req_module · nginx: ngx_http_limit_conn_module · nginx: ngx_http_core_module · NGINX blog: Rate Limiting with NGINX