
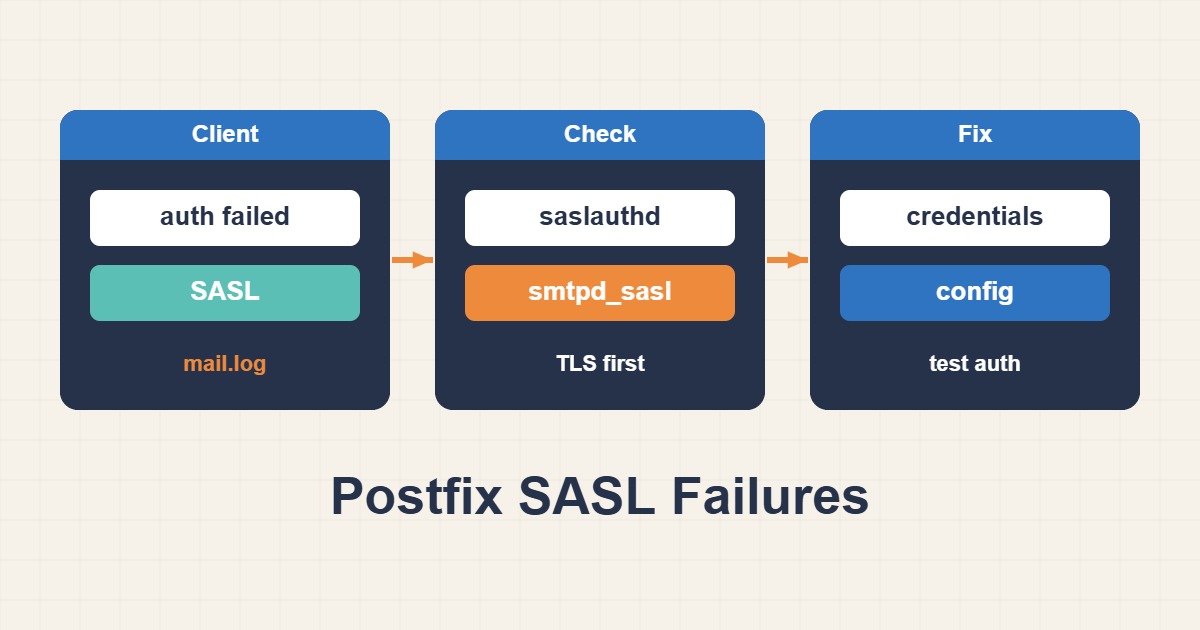
پاسخ کوتاه
خطای SASL authentication failed در Postfix میتواند سمت دریافت روی smtpd یا سمت ارسال به Relay رخ دهد. ابتدا جهت اتصال، Port، مکانیزم SASL و Backend احراز هویت را مشخص کنید. سپس Socket، Map رمز، TLS و Permission را جداگانه تست کنید؛ تغییر همزمان همه تنظیمات معمولاً Log را مبهمتر میکند.
سمت Client یا Server را مشخص کنید
smtpd_sasl برای کاربران ورودی و smtp_sasl برای احراز هویت Postfix نزد Relay است. نام پارامتر و Process را در Log ببینید.
postconf -n | grep -E "^(smtp|smtpd)_sasl|^relayhost|^smtpd_tls"
journalctl -u postfix --since "30 min ago"
Socket احراز هویت را بررسی کنید
در Postfix چروتشده، مسیر Dovecot Auth باید داخل private/ در Queue Directory قابل دسترس باشد.
postconf queue_directory
postconf smtpd_sasl_path
ls -l /var/spool/postfix/private/auth
doveadm auth test user@example.com
Map رمز Relay را امن بازسازی کنید
برای smtp_sasl_password_maps، کلید باید دقیقاً با relayhost و Port منطبق باشد. فایل را 600 نگه دارید و postmap را دوباره اجرا کنید.
sudo postmap /etc/postfix/sasl_passwd
sudo chmod 600 /etc/postfix/sasl_passwd*
postmap -q "[smtp.example.com]:587" hash:/etc/postfix/sasl_passwd
TLS و Port Submission را تست کنید
SASL اغلب روی 587 پس از STARTTLS ارائه میشود. Capabilityها و Certificate Chain را بررسی کنید.
openssl s_client -starttls smtp -connect smtp.example.com:587 -servername smtp.example.com
swaks --server smtp.example.com --port 587 --tls --auth
مکانیزم SASL را هماهنگ کنید
اگر سرور فقط PLAIN/LOGIN داخل TLS ارائه میکند ولی Client آن را ممنوع کرده، No worthy mechs دیده میشود. Policy را بدون حذف TLS هماهنگ کنید.
postconf smtp_sasl_security_options
postconf smtp_sasl_tls_security_optionsچکلیست عملی
- جهت smtp یا smtpd را مشخص کنید.
- Socket یا Password Map را بررسی کنید.
- Port و STARTTLS را تست کنید.
- کلید Relayhost را با Port مقایسه کنید.
- پس از اصلاح Queue و Log را پایش کنید.
سؤالهای رایج
چرا رمز درست است اما Auth شکست میخورد؟
کلید sasl_passwd ممکن است با relayhost:port تطابق نداشته باشد یا Map پس از ویرایش بازسازی نشده باشد.
آیا SASL بدون TLS امن است؟
مکانیزمهای رایج Credential را رمزنگاری مستقل نمیکنند؛ برای Submission از TLS معتبر استفاده کنید.
چرا Socket وجود دارد اما Permission denied است؟
Postfix چروت و User سرویس ممکن است به Directory والد یا Socket دسترسی نداشته باشند.
چطور مطمئن شویم مشکل حل شده؟
با swaks یا Client واقعی باید Authentication موفق، Relay مجاز و ارسال test message با status=sent ثبت شود. یک ورود نامعتبر نیز باید رد شود و Open Relay ایجاد نشود.
خطرات و Rollback
قبل از تغییر main.cf، master.cf و sasl_passwd Backup بگیرید. هرگز رمز را در خروجی عمومی Log نکنید. Rollback با بازگرداندن فایلها، اجرای postmap و postfix check/reload انجام میشود.
سناریوی واقعی بینام
پس از تغییر Relay، Credential درست بود اما Queue همچنان 535 میگرفت. کلید Map بدون Port ذخیره شده بود؛ با تطبیق [host]:587 و بازسازی Map، تست TLS و ارسال واقعی موفق شد.
راهنماهای مرتبط
منابع و مستندات رسمی
{L[8]}: {DATE}
جمعبندی
علت را از روی Log و متریک مشخص کنید، یک متغیر را تغییر دهید و نتیجه را در بار واقعی دوباره بسنجید.