
إجابة مختصرة
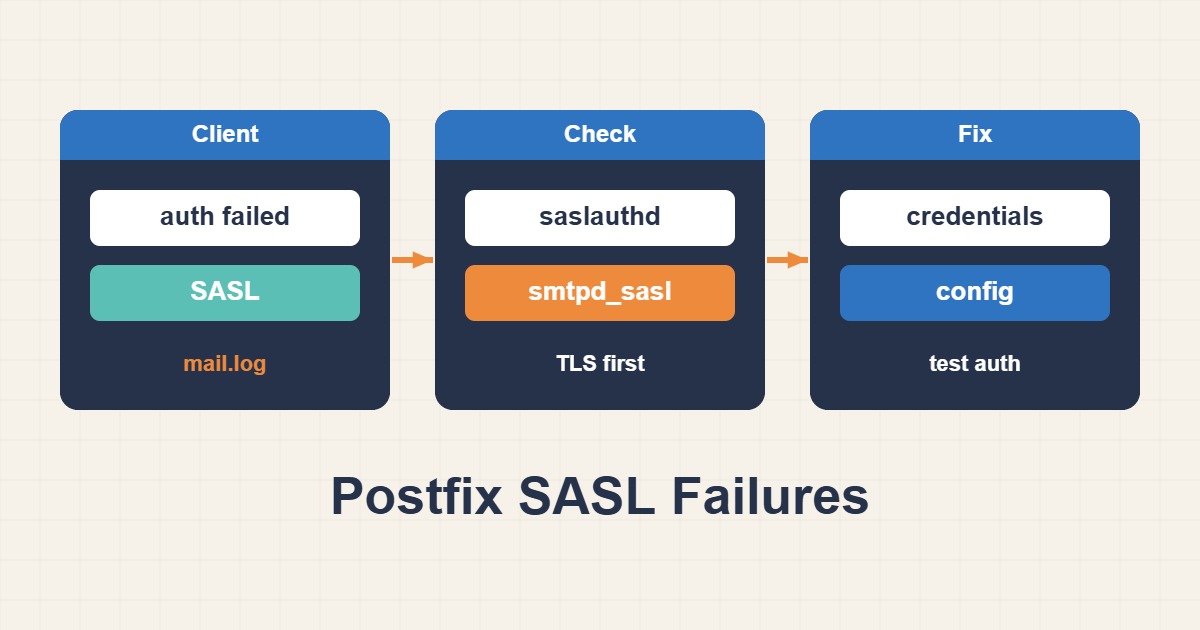
قد يحدث SASL authentication failed في Postfix على جهة smtpd المستقبلة أو عندما يصادق smtp Client إلى Relay خارجي. حدّد الاتجاه وPort والآلية وBackend أولاً، ثم اختبر Socket وPassword Map وTLS والصلاحيات كل عنصر منفصل.
حدد SASL في smtp أو smtpd
يستخدم smtpd_sasl للمستخدمين الواردين وsmtp_sasl لمصادقة Postfix لدى Relay. افحص اسم Process في Log.
postconf -n | grep -E "^(smtp|smtpd)_sasl|^relayhost|^smtpd_tls"
journalctl -u postfix --since "30 min ago"
تحقق من Auth Socket
في Postfix داخل chroot يجب أن يكون Dovecot Socket داخل private/ في Queue Directory وقابلاً للوصول.
postconf queue_directory
postconf smtpd_sasl_path
ls -l /var/spool/postfix/private/auth
doveadm auth test user@example.com
أعد بناء Password Map بأمان
يجب أن يطابق مفتاح sasl_passwd relayhost مع الأقواس وPort. اجعل الملف 600 ونفذ postmap بعد التعديل.
sudo postmap /etc/postfix/sasl_passwd
sudo chmod 600 /etc/postfix/sasl_passwd*
postmap -q "[smtp.example.com]:587" hash:/etc/postfix/sasl_passwd
اختبر TLS وSubmission
غالباً يظهر SASL على 587 بعد STARTTLS. افحص Capabilities وCertificate Chain.
openssl s_client -starttls smtp -connect smtp.example.com:587 -servername smtp.example.com
swaks --server smtp.example.com --port 587 --tls --auth
طابق SASL Mechanisms
يظهر No worthy mechs عندما لا توجد آلية مسموحة مشتركة. طابق Policy من دون إزالة TLS.
postconf smtp_sasl_security_options
postconf smtp_sasl_tls_security_options
قائمة فحص عملية
- حدد اتجاه smtp أو smtpd.
- افحص Socket أو Password Map.
- اختبر Port وSTARTTLS.
- طابق relayhost مع Port.
- راقب Queue وLog بعد Reload.
أسئلة شائعة
لماذا يفشل Password صحيح؟
قد لا يطابق مفتاح sasl_passwd relayhost:port أو لم يُنفذ postmap بعد التعديل.
هل SASL آمن بلا TLS؟
الآليات الشائعة لا تحمي Credential وحدها؛ استخدم TLS صالحاً.
لماذا Socket موجود لكن Permission denied؟
قد يمنع chroot أو Directory أب وصول مستخدم Postfix.
كيف نتأكد من حل المشكلة؟
يجب أن تنجح المصادقة عبر swaks أو Client حقيقي وأن تسجل رسالة الاختبار status=sent. يجب أن يفشل Login غير الصحيح وألا يتحول الخادم إلى Open Relay.
المخاطر والتراجع
احفظ main.cf وmaster.cf وsasl_passwd ولا تعرض Credential في Log. التراجع بإعادة الملفات وpostmap ثم postfix check وreload.
سيناريو عملي مجهول
بعد تغيير Relay بقي 535 رغم صحة Credential. كان مفتاح Map بلا Port؛ بعد مطابقة [host]:587 وإعادة postmap نجح TLS والتسليم.
أدلة مرتبطة
المصادر الرسمية
{L[8]}: {DATE}
الخلاصة
أكد السبب من السجلات والقياسات، وغيّر متغيراً واحداً، ثم أعد القياس تحت حمل ممثل.