
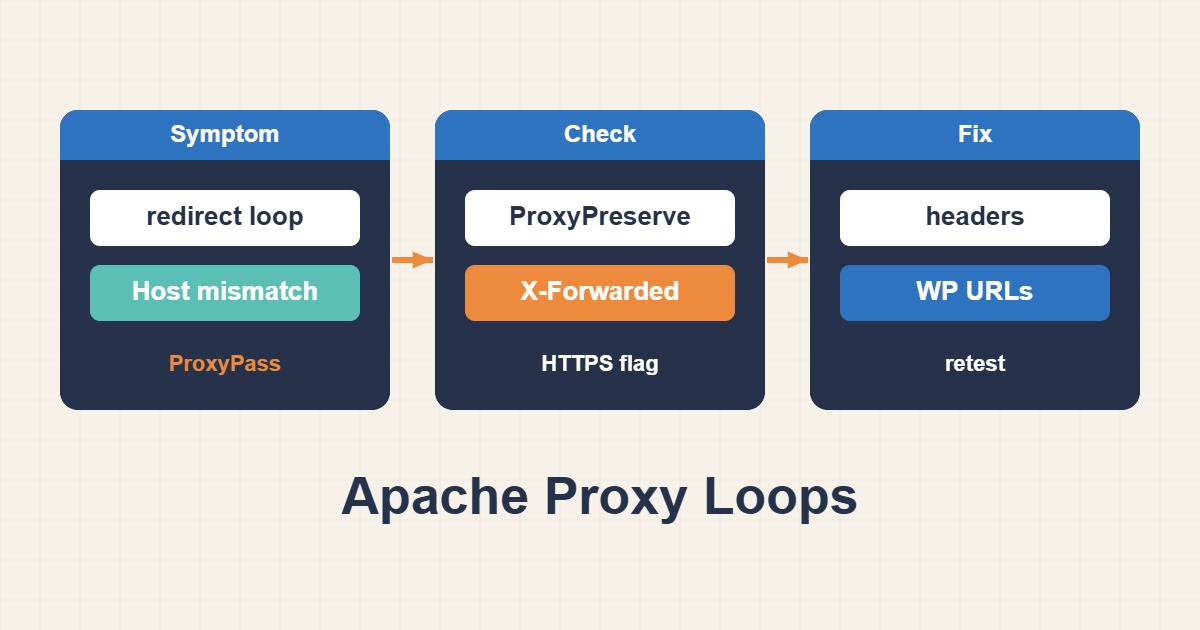
اگر HTTPS در Proxy تمام شود و Backend خود را HTTP بداند، loop یا لینک اشتباه ممکن است رخ دهد. این راهنما mapping مسیر، پاسخ Location و اعتماد به هدرهای forwarded را هماهنگ میکند.
دامنه و پیشنیازها
ماژولهای proxy، proxy_http و headers باید موجود باشند. نمونه داخل VirtualHost HTTPS از قبل معتبر است و گواهی را جایگزین نمیکند. Backend روی 127.0.0.1:8080 فرض شده و نباید بدون نیاز عمومی شود. اگر برنامه زیر /app اجرا میشود، base URL و asset path آن نیز باید این prefix را بشناسند.
۱. شواهد را جمعآوری کنید
با curl بدون دنبالکردن نامحدود redirect، Location و Host را ثبت کنید. Backend مستقیم را از میزبان Proxy مقایسه کنید. گاهی هر دو لایه HTTP→HTTPS میکنند یا base URL داخلی ذخیره شده است. ProxyPassReverse هدرهای redirect را اصلاح میکند، نه تمام URLهای HTML یا JavaScript را.
curl -sI https://example.com/app/
curl -sI -H "Host: example.com" http://127.0.0.1:8080/
apachectl -M | grep -E "proxy|headers"
۲. تغییر کنترلشده
ProxyRequests Off از Forward Proxy ناخواسته جلوگیری میکند. در VirtualHost HTTPS، X-Forwarded-Proto را با مقدار قابلاعتماد https بازنویسی کنید. Backend باید فقط Proxyهای مشخص را بهعنوان فرستنده trusted headers بپذیرد. تطابق اسلش در دو سوی ProxyPass اهمیت دارد؛ مسیر را طبق قرارداد برنامه بنویسید.
# Inside the existing HTTPS VirtualHost ONLY; retain certificate settings.
ProxyRequests Off
ProxyPreserveHost On
RequestHeader set X-Forwarded-Proto "https"
ProxyPass "/app/" "http://127.0.0.1:8080/"
ProxyPassReverse "/app/" "http://127.0.0.1:8080/"
۳. نتیجه را آزمایش کنید
با configtest و reload کنترلشده، login، redirect، asset و مسیر بدون اسلش را آزمایش کنید. response نباید نام داخلی یا scheme اشتباه را افشا کند. Cookie Domain و Path را نیز بررسی کنید؛ در صورت نیاز، دستورهای اختصاصی ProxyPassReverseCookie را متناسب اضافه کنید. مشکل WebSocket نیاز به تنظیم مستقل دارد.
sudo apachectl configtest
# Debian/Ubuntu: use the actual service name on other distributions.
sudo systemctl reload apache2
curl -sI https://example.com/app/
curl -sI https://example.com/app
بازگشت و پیشگیری
برای rollback، همان VirtualHost و تنظیم اعتماد Backend را هماهنگ برگردانید. allowlist هدرها و شبکه Backend را مستند کنید و forward proxy عمومی نسازید. بعد deploy، تعداد redirect و پاسخهای 502/503 را پایش کنید. زیادکردن timeout بهتنهایی loop یا خطای base URL را حل نمیکند.
برای بررسی بخشهای مرتبط این مسیر، راهنماهای راهاندازی WebSocket پشت Nginx؛ رفع قطع اتصال و خطای Upgrade و ثبت IP واقعی کاربر پشت CDN در Nginx؛ مرز اعتماد هدرها را نیز ببینید.