
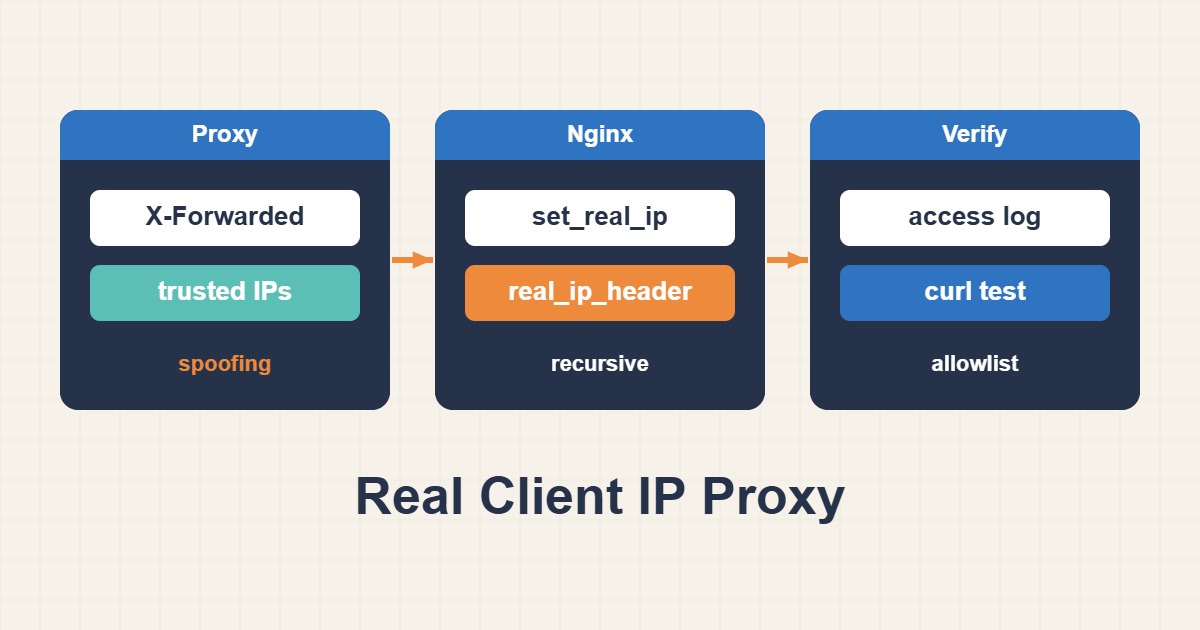
راهحل، اعتماد محدود به Proxy شناختهشده است؛ اعتماد به هر هدر ورودی میتواند IP جعلی را وارد کنترلهای امنیتی کند.
دامنه و پیشنیازها
وجود ماژول Real IP را بررسی کنید. فهرست CIDR را از مستندات رسمی ارائهدهنده و شبکه واقعی خود بگیرید؛ مثال 10.20.0.0/24 صرفاً شبکه Proxy آزمایشگاهی است. در مسیر چند Proxy، همهٔ hopهای واقعاً مورداعتماد را مستند کنید، نه کل اینترنت یا کل شبکه خصوصی.
۱. شواهد را جمعآوری کنید
درخواست مستقیم و درخواست عبوری از Proxy را مقایسه کنید. IP اتصال TCP، هدر مورداستفاده و IP بازنویسیشده را جدا ثبت کنید. برای X-Forwarded-For، ترتیب زنجیره اهمیت دارد؛ CF-Connecting-IP فقط وقتی معتبر است که اتصال واقعاً از محدودههای Cloudflare رسیده باشد.
nginx -V 2>&1 | grep http_realip_module۲. تغییر کنترلشده
برای Proxy داخلی که X-Forwarded-For را درست مدیریت میکند، نمونه زیر قابل استفاده است. در Cloudflare هدر و CIDRها را متناسب جایگزین کنید. real_ip_recursive on آخرین IP غیرقابلاعتماد را در زنجیرهٔ معتبر انتخاب میکند. set_real_ip_from 0.0.0.0/0 و معادل IPv6 آن ممنوع است.
# http context: replace with your actual trusted proxy range
set_real_ip_from 10.20.0.0/24;
real_ip_header X-Forwarded-For;
real_ip_recursive on;
log_format realclient "$remote_addr peer=$realip_remote_addr $request status=$status";
access_log /var/log/nginx/realclient.log realclient;
۳. نتیجه را آزمایش کنید
در لاگ باید IP مشتری در remote_addr و IP Proxy در realip_remote_addr دیده شود. درخواست مستقیم با هدر جعلی را نیز آزمایش کنید: از منبع غیرقابلاعتماد، remote_addr نباید به IP دلخواه تبدیل شود. پذیرش درست IPv4 و IPv6 را مستقل بررسی کنید.
sudo nginx -t && sudo systemctl reload nginx
curl -I -H "X-Forwarded-For: 198.51.100.55" https://example.com/
بازگشت و پیشگیری
نادیده گرفتن هدر جعلی با مسدودکردن اتصال یکسان نیست؛ فایروال Origin سیاست جداگانهای است. فهرست IP ارائهدهنده را بهروز نگه دارید و پیش از تغییر، دسترسی مانیتورینگ و مدیریت را لحاظ کنید. برای بازگشت، drop-in را حذف و پس از syntax test reload کنید؛ تنظیمات امنیتی دیگر را دست نزنید.
برای بررسی بخشهای مرتبط این مسیر، راهنماهای راهاندازی WebSocket پشت Nginx؛ رفع قطع اتصال و خطای Upgrade و کش امن Reverse Proxy در Nginx؛ جلوگیری از کش صفحات خصوصی را نیز ببینید.