
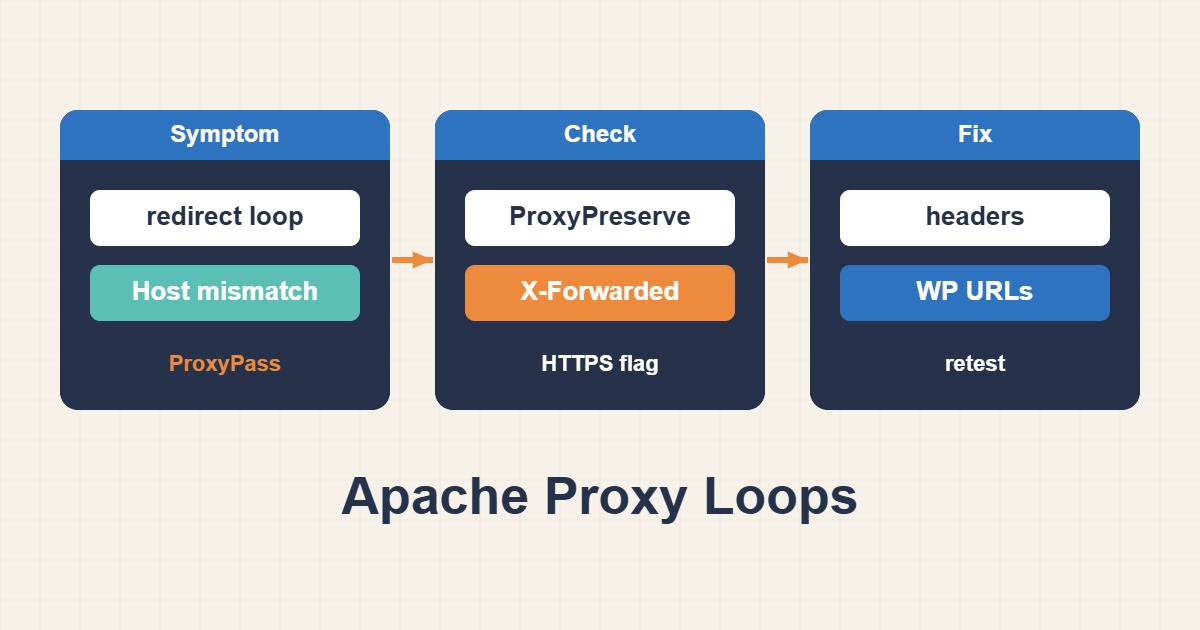
إذا انتهى HTTPS في البروكسي وظنّت الخلفية أنه HTTP فقد تظهر حلقات تحويل وروابط خاطئة. نسّق المسار وإعادة كتابة Location والثقة بالترويسات كعقد نشر واحد.
النطاق والمتطلبات
تحتاج وحدات proxy وproxy_http وheaders. أضف المثال إلى VirtualHost HTTPS صالح مسبقاً ولا تستبدل TLS. الخلفية 127.0.0.1:8080 ولا ينبغي كشفها بلا حاجة. تطبيق /app يحتاج base URL ومسارات assets متوافقة مع البادئة.
١. اجمع الأدلة
سجّل Location وسلوك Host دون متابعة تحويلات غير محدودة. قارن الخلفية مباشرة من المضيف. قد يفرض الطرفان HTTPS أو يحتفظ التطبيق بعنوان داخلي. يصلح ProxyPassReverse ترويسات التحويل المعنية لا كل رابط في HTML أوJavaScript.
curl -sI https://example.com/app/
curl -sI -H "Host: example.com" http://127.0.0.1:8080/
apachectl -M | grep -E "proxy|headers"
٢. نفّذ تغييراً مضبوطاً
يمنع ProxyRequests Off تشغيل Forward Proxy غير مقصود. أعد كتابة X-Forwarded-Proto بقيمة https الموثوقة داخل VirtualHost HTTPS. لا تثق الخلفية بالترويسات إلا من بروكسي محدد. طابق الشرطة النهائية في طرفي ProxyPass وفق عقد المسار للتطبيق.
# Inside the existing HTTPS VirtualHost ONLY; retain certificate settings.
ProxyRequests Off
ProxyPreserveHost On
RequestHeader set X-Forwarded-Proto "https"
ProxyPass "/app/" "http://127.0.0.1:8080/"
ProxyPassReverse "/app/" "http://127.0.0.1:8080/"
٣. تحقّق من النتيجة
نفّذ configtest وأعد التحميل ثم اختبر الدخول والتحويلات والملفات والمسار بلا شرطة. يجب ألا تكشف الإجابة أسماء داخلية أوScheme خاطئاً. افحص Domain وPath للكوكي وأضف إعادة كتابتهما عند الحاجة فقط. WebSocket متطلب مستقل لا يثبته نجاح صفحة HTTP.
sudo apachectl configtest
# Debian/Ubuntu: use the actual service name on other distributions.
sudo systemctl reload apache2
curl -sI https://example.com/app/
curl -sI https://example.com/app
التراجع والوقاية
استعد VirtualHost وإعداد ثقة الخلفية معاً. وثّق الترويسات الموثوقة وشبكة الخلفية ولا تنشئ Forward Proxy عاماً. راقب عدد التحويلات و502/503 بعد النشر. زيادة المهلة وحدها لا تعالج loop أوbase URL خاطئاً.
لفحص الجوانب المرتبطة بهذا المسار، راجع إعداد WebSocket خلف Nginx وحل فشل Upgrade واستعادة IP العميل الحقيقي خلف بروكسي موثوق في Nginx.